Apple Reference Image : l’authenticité se construit à la source, elle ne se détecte pas après coup
Mis à jour le
Apple qualifie son nouveau dispositif d’authentification des photos de « vital pour les photojournalistes, les photographes et le grand public ». Apple Reference Image, annoncée le 9 septembre 2026 avec l’iPhone 18 Pro et l’iPhone 18 Pro Max et en vente à partir du 18 septembre, signe ce que voit le capteur de l’appareil photo, pixel par pixel, à l’instant de la prise de vue. Aucun smartphone grand public ne l’avait fait auparavant.
Depuis, presque tous les commentaires posent une seule question : une photographie signée par le capteur est-elle une preuve ? La question est légitime, et la réponse qui suit est un non clair, avec les raisons exposées une à une. Mais c’est la petite question. La grande porte sur ce que le choix d’Apple dit de la direction que prend l’authenticité, car le fabricant d’appareils le plus influent au monde vient de cesser de tenter de reconnaître les faux après coup pour commencer à construire la confiance au moment où la donnée naît.
C’est la bonne approche. C’est celle à laquelle la communauté des standards ouverts est parvenue avec C2PA, celle que Google, Leica, Nikon, Canon et Sony ont déjà intégrée à leurs appareils, et celle que TrueScreen suit depuis le début : garantir l’authenticité à la source, sur tout type de contenu, plutôt que deviner la vérité en aval. Apple vient de l’appliquer à un capteur sur deux modèles de téléphone, avec de vraies limites dans ce que la signature atteste, dans la façon dont elle voyage et dans le nombre d’appareils qui la porteront. Ces limites comptent, et elles sont exactement la raison pour laquelle une certification à la source indépendante du fabricant compte davantage aujourd’hui qu’il y a une semaine : elle rend la même approche accessible à quiconque doit se fier à des données, sur n’importe quel appareil, maintenant.
Ce que fait Apple Reference Image
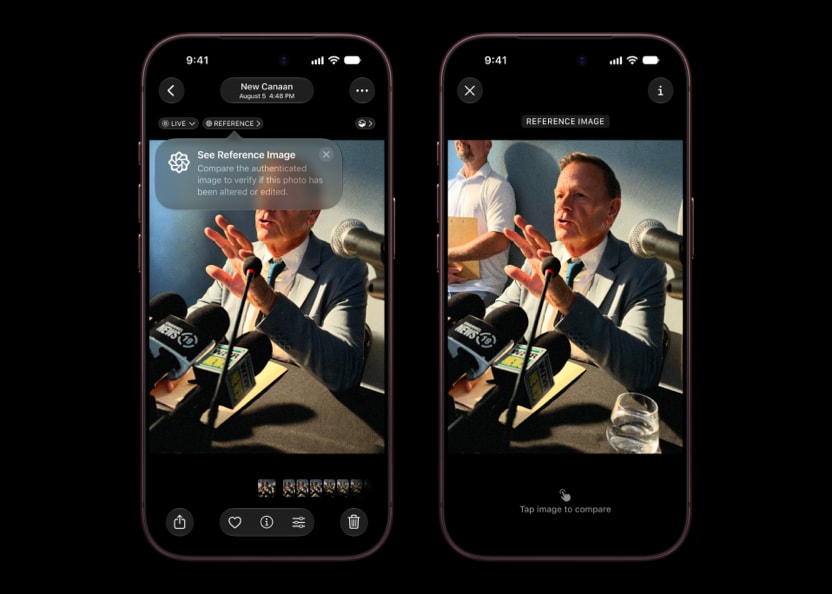
Apple Reference Image est un mode de l’appareil photo, à activer volontairement, sur l’iPhone 18 Pro et l’iPhone 18 Pro Max, qui signe les données du capteur au moment de la capture. Private Cloud Compute développe ces données signées en ce qu’Apple appelle une « image de référence inaltérable », qui apparaît dans l’app Photos à côté de la photo retouchée pour que les deux puissent être comparées côte à côte.
La fonction a été annoncée le 9 septembre 2026 avec l’iPhone 18 Pro et l’iPhone 18 Pro Max, en vente à partir du 18 septembre dans plus de 65 pays et à partir du 25 septembre dans 20 autres. Elle ne fonctionne que sur l’appareil photo principal de ces deux modèles, et seulement après avoir basculé l’appareil dans le nouveau mode Reference, livré désactivé. L’analogie choisie par Apple est « comme un négatif numérique » : l’image de référence apparaît à côté de l’image principale, de sorte qu’on peut comparer les deux et déterminer si des retouches ont été faites. Les API d’iOS 27, d’iPadOS 27 et de macOS 27 permettent aux apps tierces d’afficher les images de référence. Rien de tout cela n’a de rapport avec la classe ReferenceImage d’ARKit, une API de suivi d’images pour la réalité augmentée qui n’en partage que le nom.
La signature dans le capteur et le négatif numérique
Ce qui compte techniquement, c’est l’endroit où la signature a lieu. Selon MacRumors, le capteur signe au niveau du pixel avant que la chaîne de traitement n’ait touché quoi que ce soit, de sorte que chaque étape en aval s’exécute alors qu’un enregistrement signé existe déjà.
C’est ce que vise la métaphore du négatif numérique. Le négatif était ce vers quoi on revenait quand quelqu’un contestait un tirage, et son autorité venait de ce qu’il était la chose que la lumière avait réellement touchée. Il en hérite aussi la limite : un négatif n’a jamais dit si la scène avait été mise en scène. Apple est précise sur ce point, et cette précision est à son crédit. La fonction fournit « une photo de référence inaltérable, confirmant visuellement ce que le capteur a vu au moment de la capture ». Ce que le capteur a vu, pas ce qui était réel.
Pourquoi la détection en aval a déjà perdu
Pendant une décennie, la réponse du secteur aux contenus manipulés et synthétiques a été la détection : prendre le fichier suspect, le passer dans un classifieur, espérer que le classifieur ait raison. Les chiffres disent que cela ne fonctionne pas, et la raison est structurelle, pas une question de meilleurs modèles.
Les détecteurs d’images générées annoncent une précision de 94 % à 97 % en conditions de laboratoire. Les tests indépendants constatent que la précision tombe sous 50 % sur des fichiers réels et sous 5 % dès qu’une image a été recompressée, recadrée ou passée par une plateforme sociale, ce qui arrive à presque toutes les images avant qu’elles n’atteignent quelqu’un qui doit décider. Un tirage à pile ou face n’est pas un contrôle. Les professionnels de la lutte contre la fraude le savent : une étude publiée par l’ACFE et SAS en mars 2026 a constaté que seuls 7 % des professionnels antifraude considèrent leur organisation plus que moyennement préparée à détecter ou prévenir la fraude assistée par l’IA, et dans l’assurance aucun répondant n’a déclaré une confiance supérieure à moyenne. Le rapport State of Insurance Fraud de Verisk du 17 mars 2026 montre la même chose de l’autre côté : 98 % des assureurs disent que les outils de retouche par IA alimentent la fraude numérique, 76 % disent que le matériel manipulé qu’ils reçoivent est devenu plus sophistiqué, et seuls 32 % sont très confiants dans leur capacité à reconnaître un deepfake.
La détection demande à une machine de repérer le faux, après coup, sur un fichier dont on ignore l’histoire, face à des outils qui s’améliorent chaque mois. C’est une course que le défenseur ne peut pas gagner, car chaque progrès de la génération remet le détecteur à zéro, et le coût du contrôle monte pendant que le coût de la falsification baisse.
L’authenticité à la source : l’approche qu’Apple vient de confirmer
Signer à l’origine renverse le problème. Au lieu de demander si un fichier est faux une fois qu’il a voyagé, on établit ce qui est vrai au moment où il vient à l’existence, le seul moment où l’établir coûte peu, et on transporte cet enregistrement vers l’aval. Personne n’a plus à deviner. La question passe de « cela a-t-il l’air manipulé ? » à « cela est-il né sous un contrôle, et a-t-il été touché depuis ? », et la seconde question a une réponse vérifiable.
C’est la logique de la provenance numérique, et elle n’est pas nouvelle. Ce qui est nouveau, c’est qu’Apple la place dans le capteur d’un téléphone qui se vendra à des dizaines de millions d’exemplaires, avec une signature qui existe avant qu’aucun logiciel n’ait vu les pixels. Truepic, qui authentifie des images à titre commercial depuis des années, a lu l’annonce de la même façon et a qualifié l’image de référence de signal fort supplémentaire alimentant sa propre évaluation du risque. C’est la bonne lecture : une entrée plus solide pour tous ceux qui travaillent sur l’authenticité des données, pas un rival.
Un secteur qui converge vers la même réponse
Apple est la dernière arrivée, pas la première. C2PA, le standard ouvert de provenance des contenus, compte désormais plus de 500 entreprises membres. Leica, Nikon, Canon et Sony ont intégré les Content Credentials à leurs appareils, et Google a adopté le standard pour le Pixel 10. Apple, comme l’a rapporté 9to5Mac en août 2026, semble pour l’instant suivre sa propre voie plutôt que d’adhérer, ce qui soulève des questions d’interopérabilité que la section suivante prend au sérieux. Mais sur le principe, il ne reste aucun désaccord : les acteurs sérieux de l’image ont tous conclu que la confiance s’établit à la capture ou ne s’établit pas.
Cette convergence est la nouvelle. Quand les fabricants de matériel, les organismes de normalisation et les spécialistes de la vérification déplacent tous le contrôle vers l’amont au même moment, l’approche cesse d’être une pratique de niche et devient l’attente. Toute organisation qui reçoit des photos, des vidéos, des documents ou des contenus web sera mesurée à cette aune plus tôt qu’elle ne le pense.
L’approche sur laquelle TrueScreen s’est construite
TrueScreen travaille ainsi depuis le début : le contenu est acquis à la source, dans un processus défini, avec une méthodologie forensique alignée sur l’ISO/IEC 27037, vérifié pendant l’acquisition plutôt qu’examiné après, et certifié avec un cachet numérique et un horodatage officiels, reconnus au niveau international dans le cadre eIDAS. La plateforme lit et écrit les manifestes C2PA de façon courante, et une image de référence, là où elle existe, est un signal de plus qu’elle peut intégrer tout au long du cycle de vie de la donnée. Apple n’a pas inventé le principe. Elle a confirmé, à l’échelle que seule Apple possède, que ce principe est la direction du secteur.
Ce qu’une photographie signée ne règle pas
Saluer la direction ne signifie pas prétendre que la fonction est achevée, et Apple elle-même ne le prétend pas. Une signature dans le capteur répond à une question probatoire, l’intégrité de la donnée à partir du capteur, et en laisse plusieurs ouvertes. Quiconque compte s’y fier a besoin de la liste complète.
Un capteur ne distingue pas une scène de l’image d’une scène
Un capteur photographique mesure la lumière qui arrive sur un plan. Il n’a aucun modèle du monde derrière cette lumière, ni aucun moyen de se demander si les photons viennent d’une rue ou d’un écran qui en imite une. On prend une photo avec n’importe quel appareil, on la retouche à sa guise, on affiche le résultat en plein écran et on photographie l’écran en mode Reference : il en sort une image de référence parfaitement valide d’un contenu altéré. Rien n’a été falsifié et aucune cryptographie n’a été cassée. L’appareil a fait ce qu’il promettait, sur un sujet qui se trouvait être un mensonge.
L’attaque est sans éclat, et c’est précisément pour cela qu’elle sera utilisée. L’enquête de Verisk a constaté que 55 % des répondants de la génération Z envisageraient d’altérer numériquement une image ou un document de sinistre. Ceux qui y sont disposés ne sont pas arrêtés par une fonction qui photographie ce qu’on lui met devant. Il y a aussi un risque de second ordre, et c’est le plus grave : une fonction conçue pour accroître la confiance peut finir par prêter de la crédibilité à un contenu altéré, parce que l’étiquette d’authenticité s’attache à la capture alors que le lecteur l’attache au sujet. Cet écart entre ce qui est attesté et ce qui est compris est l’espace où travaille un fraudeur déterminé.
Tout ce qui pourrait séparer une scène de sa reproduction vit hors de la signature : le moiré de la grille de l’écran, un champ de profondeur plat, les reflets sur le verre, les bandes de la fréquence de rafraîchissement, la signature spectrale d’un rétroéclairage plutôt que de la lumière du jour. Ce sont des artefacts de l’environnement d’acquisition, pas des propriétés de la donnée signée, et les lire suppose d’analyser le contexte de capture par une analyse multi-signaux et par le contrôle des conditions dans lesquelles la capture a lieu. Le même écart explique pourquoi les images authentiques utilisées hors contexte restent une forme de désinformation si efficace.
Le screenshot, et un signal qui ne fonctionne qu’en positif
La rephotographie n’est même pas la voie la plus simple pour contourner le contrôle. On prend une photo en mode Reference, on la modifie avec un outil de retouche par IA, puis on fait un screenshot du résultat. Le screenshot est un fichier nouveau, sans image de référence, sans trace de la retouche et sans rien qui renvoie à l’original signé. Celui qui l’a produit n’en est pas démasqué : il produit un fichier qui ressemble à presque tous les autres en circulation, car tant que l’immense majorité des images du monde naît non signée, une signature absente ne porte aucune information. La présence d’une image de référence est un point en faveur, son absence n’est pas un point contre, et aucun processus de vérification ne peut reposer sur cette asymétrie.
Rephotographie depuis un écran, retouche et screenshot, transfert par un canal qui supprime l’appariement, présentation d’une image de référence authentique d’une scène mise en scène : les façons de contourner un contrôle qui ne vit que dans le capteur sont nombreuses, et aucune n’exige de compétence technique. C’est la raison pratique pour laquelle une signature de capteur doit être utilisée à l’intérieur d’une méthodologie forensique complète et rigoureuse, et non seule. Dans un tel processus, elle est un signal précieux, parce que le processus contrôle l’environnement de capture, enregistre l’opérateur et le moment, et documente ce qu’il est advenu du fichier ensuite. Seule, elle répond à une question que le fraudeur peut simplement éviter qu’on lui pose.
Une preuve qui ne voyage pas
Une image de référence est utile là où elle vit et largement invisible dès que la photo en sort. L’élément de vérification est apparié à l’original dans l’environnement d’Apple, et Apple n’a pas dit si cet appariement survit à l’exportation. En pratique, une photo arrive dans la boîte d’un gestionnaire de sinistres, d’une rédaction ou d’une équipe juridique par courriel, messagerie, portail client ou dossier partagé, et la plupart de ces chemins recompressent l’image, suppriment les métadonnées, ou les deux. Un élément de vérification qui vit dans la photothèque de l’expéditeur est une catégorie différente des métadonnées EXIF modifiables, mais il en partage une faiblesse : il n’est pas dans le fichier que vous avez reçu. Si vérifier la photo suppose de revenir à l’appareil d’origine, ce que vous tenez est une propriété de l’environnement de l’expéditeur, pas de la preuve.
L’interface de vérification est elle aussi visuelle. On ouvre l’image de référence à côté de l’image principale et on juge s’il y a eu des retouches. Pour un photographe qui contrôle son propre flux de travail, cela suffit. Pour tout ce qui est contesté, non, parce qu’un jugement visuel est porté par une personne, à un moment, et ne laisse aucune trace. Ce qui tient face à une contestation, c’est un examen que quelqu’un d’autre peut reproduire : des empreintes cryptographiques calculées sur un contenu défini, enregistrées à un moment défini, vérifiables par quiconque détient le fichier.
Et contrairement à C2PA, qui incorpore les métadonnées de provenance dans le fichier de sorte que quiconque dispose d’un lecteur conforme peut les inspecter, Apple Reference Image est liée au matériel d’Apple et à Private Cloud Compute, et offre aux tiers une API d’affichage plutôt qu’une vérification cryptographique indépendante. Afficher n’est pas vérifier. Pour un processus qui doit convaincre un adversaire, cette distinction décide de tout. C2PA a ses propres limites comme instrument probatoire, à commencer par le fait qu’un manifeste décrit l’histoire déclarée d’un fichier et s’arrête là, et c’est pourquoi la garantie forensique va au-delà des deux : elle documente qui a réalisé l’acquisition, quand et dans quelles circonstances.
Pas d’horodatage, pas d’opérateur, pas de chaîne de conservation
Savoir quand une photo a été prise est en général plus contesté que savoir ce qu’elle montre. Le dommage est-il antérieur au contrat, dans quel état était un bien à la remise des clés, qui a documenté un dessin en premier : ce sont des questions sur un moment, et l’horloge de l’appareil n’en règle aucune, car la partie qui s’y fie la contrôle aussi. Ce qui les règle, c’est un horodatage délivré par un tiers indépendant, vérifiable sans référence à l’appareil qui a produit le fichier. Apple Reference Image n’en comporte pas.
La signature authentifie du matériel, pas une personne. La photo d’un expert a du poids parce qu’un expert nommément désigné l’a prise lors d’une visite précise à une adresse précise ; retirez l’opérateur et les circonstances, et il reste une image techniquement intègre et probatoirement mince. Et tout ce qui suit le déclenchement échappe au périmètre de la fonction : où le fichier a été stocké, qui y a accédé, ce qui a été exporté, quelle copie a été produite et par qui. Une image de référence décrit un seul instant, la chaîne de conservation couvre chaque instant suivant, et la recevabilité de la preuve numérique se joue le plus souvent sur la seconde plus que sur le premier.
| Exigence probatoire | Ce que couvre Apple Reference Image en septembre 2026 | Ce qui la complète |
|---|---|---|
| Intégrité du contenu à partir de la capture | Couvert. Données du capteur signées et développées en une image de référence inaltérable | La même chose, plus une empreinte calculée sur le contenu acquis |
| Preuve du moment de la capture | Non couvert. Aucun horodatage vérifiable de façon indépendante par un tiers | Cachet numérique et horodatage officiels, reconnus au niveau international dans le cadre eIDAS |
| Preuve de qui a réalisé la capture | Non couvert. La fonction authentifie un appareil, pas une personne | Identité enregistrée de l’opérateur et des circonstances de l’acquisition |
| Preuve que le sujet était une scène réelle | Non couvert. Une rephotographie depuis un écran produit une image de référence valide | Contrôles de l’environnement d’acquisition et analyse multi-signaux |
| Conservation du fichier après le déclenchement | Non couvert. Aucun suivi documenté des manipulations ultérieures | Chaîne de conservation documentée, conforme à l’ISO/IEC 27037 |
| Vérification indépendante par un tiers | Partiel. Les API d’affichage permettent la comparaison visuelle | Rapport autonome qu’un tiers peut vérifier sans l’appareil d’origine |
| Couverture du matériel réellement reçu | Deux modèles, appareil principal, activation volontaire, capture indisponible dans l’UE au lancement | Méthodologie indépendante de l’appareil, de la plateforme et du type de contenu |
Jusqu’où elle porte : seulement iOS, seulement Pro, seulement du matériel neuf
Le second groupe de limites tient à la portée et non au fond, et il décide du temps qu’il faudra pour que la fonction compte en pratique. Apple Reference Image dépend d’un nouveau capteur et non d’une mise à jour logicielle, elle est restreinte à deux modèles et à un appareil photo, elle reste désactivée tant que l’utilisateur ne l’active pas, et elle ne peut s’appliquer à rien de ce qui existe déjà. Ensemble, ces contraintes placent une couverture significative des photos du monde à des années de distance.
| Facteur | Chiffre | Source |
|---|---|---|
| Part d’iOS sur le marché mondial des systèmes d’exploitation mobiles | 29,25 % | StatCounter, début 2026 |
| Part d’Android sur le même marché | 70,36 % | StatCounter, début 2026 |
| Modèles Pro dans les premières ventes de l’iPhone 17 | 52 % (Pro Max 27 %, Pro 25 %) | Counterpoint Research |
| Modèles Pro sur toute la génération iPhone 16 | 39 % | Counterpoint Research |
| Cycle moyen de remplacement d’un smartphone | 3,7 ans en 2026, contre 2,9 en 2022 | SellCell |
| Utilisateurs qui gardent un appareil au moins trois ans | 68 % | SellCell |
| Âge moyen de retrait d’un téléphone aux États-Unis | 3,84 ans en 2025, le plus élevé jamais enregistré | SellCell |
| Appareils capables de produire une image de référence aujourd’hui | iPhone 18 Pro et 18 Pro Max, appareil principal, activation volontaire | Apple Newsroom, 9 septembre 2026 |
Il faut une nouvelle puce, pas une mise à jour
Aucun iPhone déjà en circulation ne produira jamais d’image de référence. La capacité vient du capteur de l’appareil photo principal de la gamme iPhone 18 Pro, de sorte que la fonction ne se diffuse qu’au rythme où les gens achètent du matériel neuf. Elle exclut aussi l’usage rétroactif : aucune photo déjà rangée dans une archive ne peut recevoir une image de référence après coup, et aucun processus qui dépend de matériel existant ne peut s’y appuyer.
Le renouvellement des appareils se mesure en années
Apple vend environ 230 millions d’iPhone par an et les modèles Pro en représentent entre 39 % et 52 % selon la génération, ce qui place les nouveaux appareils capables de signer sous les cent millions d’unités par an, face à un parc mondial installé de plus de cinq milliards de smartphones. Disons quelques points de pourcentage des téléphones du monde chaque année, dans l’hypothèse optimiste où chaque acheteur active un mode livré désactivé. Les cycles de remplacement s’allongent, ils ne raccourcissent pas, et la traîne est donc longue des deux côtés.
Dans l’UE, la capture ne démarre pas au lancement
Les notes de bas de page d’Apple fixent le périmètre. En Chine, la fonction ne sera pas disponible au lancement pour des raisons réglementaires. Dans l’UE, la capture ne sera pas disponible au lancement sur les modèles iPhone 18 Pro, même si les utilisateurs d’iOS 27, d’iPadOS 27 et de macOS 27 pourront développer et afficher des images de référence. Pour une organisation européenne, c’est le fait opérationnel : au lancement, on peut regarder des images de référence produites ailleurs et on ne peut en créer aucune.
Apple a aussi indiqué que la prise en charge de SynthID arrivera plus tard en 2026, couvrant la plupart des images retouchées selon les retouches appliquées. Cela s’ajoute aux obligations de transparence du règlement européen sur l’IA, dont l’article 50 s’applique depuis le 2 août 2026, avec une période de grâce convenue politiquement le 6 mai 2026 et confirmée par le Conseil le 13 mai 2026 qui court jusqu’au 2 décembre 2026 et ne couvre que l’obligation de marquage lisible par machine de l’article 50, paragraphe 2. Les obligations d’étiquetage et la valeur probante sont deux problèmes distincts, et satisfaire à la première ne fait rien pour la seconde.
Pendant ce temps, les données continuent d’arriver de partout ailleurs
Considérez ce qui parvient réellement à votre organisation ce mois-ci : des appareils Android, tous les iPhone non Pro, tous les iPhone plus anciens, des caméras embarquées, des exports de vidéosurveillance, des drones, des compacts qui ne suivent aucun schéma de provenance, plus tout ce qui est transféré depuis le web, les messageries et les vieilles archives, plus les vidéos, screenshots, pages web et documents qu’une fonction photo ne touche pas du tout. Presque rien de tout cela ne peut être signé dans le capteur, et rien rétroactivement. Qui traite des sinistres où la manipulation par IA est désormais routinière ne peut pas dire à un assuré de revenir quand il aura acheté tel téléphone.
Rien de cela n’est une critique d’Apple, et il vaut la peine de le dire explicitement. Davantage de fabricants qui signent à l’origine rendent tout le domaine plus solide. Le point est que l’approche est juste et la couverture étroite, et que ceux qui reçoivent des données maintenant ont besoin de l’approche, pas de la couverture.
Pourquoi c’est une bonne nouvelle pour quiconque se fie aux données
Voici la partie que les lectures défensives manquent. Gestionnaires de sinistres, avocats plaidants, responsables de la conformité, iconographes et équipes achats ne prennent pas la photo. Ils la reçoivent de quelqu’un qu’ils n’ont jamais rencontré et doivent décider s’ils agissent sur cette base. Pour eux, le geste d’Apple change les termes de cette décision en leur faveur, de deux façons.
D’abord, il fixe une attente. Dès qu’un appareil grand public peut attester sa propre capture, « dans quelles conditions cela a-t-il été créé ? » devient une question raisonnable à poser à n’importe quelle donnée, et une organisation qui la pose, et qui structure sa réception pour que la réponse existe, n’est plus la gêneuse de la pièce. Ensuite, il tranche le débat sur la méthode. Ceux qui expliquent depuis longtemps à leur direction que les outils de détection ne peuvent pas porter un processus probatoire ont maintenant Apple, Google, Sony et les membres de C2PA qui disent la même chose avec leurs feuilles de route produit.
| Qui reçoit la donnée | Ce qui change maintenant que l’authenticité à la source est l’attente |
|---|---|
| Sinistres d’assurance | Les photos et vidéos du dommage peuvent être exigées nées sous un contrôle, au lieu d’être passées au crible après coup |
| Juridique et contentieux | La question passe de « ce fichier est-il authentique ? » à « l’acquisition peut-elle être vérifiée par la partie adverse ? », ce à quoi un processus documenté répond d’avance |
| Conformité et audit | La preuve d’un état de fait à une date (une page web, un document, une communication) peut être produite avec un horodatage vérifiable plutôt qu’avec un screenshot |
| Rédactions et médias | Les signaux de provenance des appareils photo et des téléphones deviennent des entrées d’un flux de vérification qui ne dépend plus d’un seul fournisseur |
| Achats et chaîne d’approvisionnement | Inspections, livraisons et état des chantiers peuvent être documentés de sorte que le poids repose sur l’enregistrement, pas sur la relation |
Les organisations qui bâtissent aujourd’hui leurs processus sur ce principe seront déjà là où va le marché quand la capture signée deviendra ordinaire. Celles qui attendent vérifieront à l’œil pendant des années.
TrueScreen rend l’authenticité à la source accessible à tous, aujourd’hui
Apple garantit l’origine pour un capteur sur deux téléphones, pour des photos, dans son propre écosystème. Le besoin porte sur chaque appareil, chaque type de contenu, chaque organisation, et sur un résultat qu’un tiers peut vérifier sans demander l’accès à personne. C’est ce que fait TrueScreen : elle acquiert photos, vidéos, pages web et documents à la source avec une méthodologie forensique, de sorte que le principe qu’Apple vient de graver dans le silicium s’applique à l’ensemble des données d’une organisation, maintenant, avec ce qu’une signature de capteur ne peut par nature pas porter avec elle.
Quatre éléments, appliqués dans l’ordre, font d’un contenu quelque chose qui résiste à la contestation : capture contrôlée à la source selon l’ISO/IEC 27037, vérification de l’environnement et du contenu pendant l’acquisition, rapport qu’une partie indépendante peut vérifier, et certification avec un cachet numérique et un horodatage officiels, reconnus au niveau international dans le cadre eIDAS. Acquisition, vérification, rapport et certification sont quatre étapes d’un seul processus, pas quatre outils séparés. Là où existe une image de référence ou un manifeste C2PA, c’est un signal supplémentaire le long du cycle de vie de la donnée, intégré comme n’importe quelle autre entrée. Là où il n’existe pas, c’est-à-dire le plus souvent, le processus fonctionne quand même. Le résultat pour une organisation se lit comme trois propriétés de ses données.
Sécurisées
Le contenu est acquis dans un processus défini, avec les conditions enregistrées comme partie de l’acte et le contenu soumis à une empreinte au fur et à mesure de l’acquisition. Pendant l’acquisition, le processus empêche l’altération ; ensuite, toute altération est détectable en comparant le fichier à ses valeurs cryptographiques enregistrées. Ce sont deux affirmations distinctes, qu’il vaut la peine de garder séparées, car rien de numérique n’est à l’abri de l’altération et la question utile est de savoir si elle serait repérée. La vérification à l’acquisition est aussi l’endroit où une reproduction devant le capteur est repérée, et où un appareil qui déclare une heure ou un lieu incohérents avec son propre comportement est signalé, des hypothèses hors d’atteinte une fois qu’un fichier est passé par trois intermédiaires. Chaque manipulation ultérieure est enregistrée, de sorte que le fichier produit aujourd’hui se rattache sans lacune à celui créé au moment de la capture.
Conformes
La méthodologie suit l’ISO/IEC 27037, la norme internationale pour l’identification, la collecte, l’acquisition et la préservation des preuves numériques. La certification rattache le résultat à une autorité extérieure aux parties : un cachet numérique et un horodatage officiels, reconnus au niveau international dans le cadre eIDAS, lient le contenu acquis et son rapport à un moment précis et à un émetteur identifiable, d’une façon qui reste vérifiable des années plus tard. Le cachet électronique rend l’enregistrement attribuable et l’horodatage le date, et aucun des deux n’est un produit en soi. Ce sont des instruments à l’intérieur d’une méthodologie : cacheter un fichier de provenance inconnue certifierait seulement qu’un fichier inconnu existait à un certain moment. Pour les organisations soumises aux obligations de transparence du règlement sur l’IA, ou à des exigences probatoires dans un litige, la différence entre une étiquette et une acquisition certifiée est la différence entre satisfaire à une obligation de marquage et pouvoir prouver ce qui s’est passé.
Efficaces
Un rapport forensique expose ce qui a été acquis, quand, par qui, dans quelles conditions et avec quelles valeurs cryptographiques, sous une forme que quelqu’un sans lien avec aucune des parties peut évaluer. C’est ce qui supprime le travail manuel : pas d’allers-retours avec l’expéditeur, pas d’expert appelé à juger à l’œil une ombre retouchée, pas de dépendance à l’appareil d’origine ni à l’app d’affichage d’un fournisseur. La vérification indépendante est ce qui sépare la preuve de l’affirmation, et c’est aussi ce qui raccourcit un sinistre, un audit ou un échange précontentieux, car si vérifier une affirmation exige la coopération de la partie adverse, elle reste une affirmation. La capture passe par l’application TrueScreen sur le terrain et par la plateforme pour les organisations qui ont besoin des mêmes garanties dans leurs propres flux de travail, et elle couvre le matériel qui existe déjà comme celui créé aujourd’hui.
| Couche d’authenticité | Apple Reference Image | Méthodologie forensique avec TrueScreen |
|---|---|---|
| Intégrité des pixels à partir du capteur | Signée dans le capteur, sur deux modèles | Empreinte calculée sur le contenu acquis, sur n’importe quel appareil |
| Le sujet était une scène, pas une reproduction | Non distingué | Analyse multi-signaux de l’environnement d’acquisition, exécutée à la capture |
| Conditions de la capture | Non enregistrées | Acquisition dans un processus défini, avec les conditions enregistrées comme partie de l’acte |
| Quand, où, qui | Horloge de l’appareil seulement, pas d’opérateur | Identité de l’opérateur, circonstances, et horodatage délivré indépendamment de l’appareil |
| Forme de la vérification | Comparaison visuelle dans Photos | Rapport forensique autonome avec valeurs cryptographiques, vérifiable sans l’appareil d’origine |
| Valeur probante | Aucune à elle seule | Cachet numérique et horodatage officiels, reconnus au niveau international dans le cadre eIDAS |
| Conservation après le déclenchement | Non couverte | Chaîne de conservation documentée, conforme à l’ISO/IEC 27037, à chaque manipulation |
| Types de contenu et appareils | Photos, deux modèles, activation volontaire, pas d’usage rétroactif | Photos, vidéos, pages web et documents, sur n’importe quel appareil, matériel existant compris |
| Portabilité | Élément apparié dans un seul écosystème | Rapport qui voyage avec la preuve et que n’importe qui peut vérifier, sur n’importe quelle plateforme |
Une limite honnête, avant qu’un lecteur attentif ne la soulève. Une méthodologie forensique garantit le comment, pas le quoi. Si quelqu’un met en scène une scène devant l’objectif, une acquisition certifiée la certifie comme capture authentique de cette scène mise en scène, et le dit précisément. La différence n’est pas que la méthodologie lirait la réalité. C’est que l’analyse s’exécute sur un contenu acquis dans des conditions contrôlées, par un opérateur identifié, à un moment vérifiable, avec chaque étape ultérieure enregistrée, plutôt que sur un fichier d’origine inconnue arrivé par courriel.
Un cas rend visibles les deux moitiés. Un expert en sinistres documente des dégâts d’inondation avec un iPhone 18 Pro en mode Reference, et l’assureur conteste ensuite la date du sinistre. L’image de référence montre que le capteur a vu cette scène, ce qui est réellement plus que ce qu’offrait n’importe quel téléphone le mois dernier ; elle ne montre pas quand, et elle n’exclut pas une photo d’une photo prise ailleurs. Acquérez la même scène par un processus forensique, et le fichier porte l’identité de l’opérateur, un horodatage que l’assureur peut vérifier auprès d’une autorité indépendante, un enregistrement des conditions d’acquisition et un rapport que les propres experts de l’assureur peuvent vérifier sans demander l’accès à personne. Faites les deux, et l’image de référence devient un signal de plus dans un enregistrement qui tient déjà.
Que faire maintenant
La conclusion pratique est de ne pas attendre. La capture signée sur les téléphones du monde est à des années d’une couverture significative, et les données qui arrivent ce mois-ci viennent de partout ailleurs. Trois gestes en découlent.
Remonter la capture en amont partout où la donnée pèse. Identifier les flux où une photo, une vidéo, une page web ou un document finit dans un litige, un audit ou un dossier réglementaire, et s’assurer que ce contenu est acquis sous un contrôle plutôt que reçu puis examiné. C’est là que l’authenticité à la source se rentabilise en premier.
Traiter les signaux de provenance comme des entrées, pas comme des verdicts. Définir une politique sur ce que l’organisation accepte : une image de référence, un manifeste C2PA et une acquisition forensique certifiée sont trois niveaux d’assurance différents, et chacun doit être pesé pour ce qu’il atteste. Une signature dans le capteur est un signal fort sur les pixels. Ce n’est pas une affirmation sur la scène, le moment, l’opérateur ou la conservation.
Mesurer le processus, pas le fichier. La question à poser à n’importe quelle donnée n’est plus « cela a-t-il l’air manipulé ? » mais « un tiers peut-il vérifier comment cela a été créé sans notre aide ? ». Quand la réponse est oui, le débat sur l’authenticité est clos avant d’avoir commencé, et c’est ce qu’Apple, à sa manière et sur ses propres appareils, vient de dire à tout le marché.
Questions fréquentes sur Apple Reference Image
Qu’est-ce qu’Apple Reference Image ?
Apple Reference Image est-elle une preuve à elle seule ?
Peut-on contourner Apple Reference Image ?
Apple Reference Image est-elle la même chose que les Content Credentials de C2PA ?
Apple Reference Image est-elle disponible dans l’Union européenne ?
Que signifie l’authenticité à la source pour une organisation sans iPhone 18 Pro ?
L’authenticité construite à la source, sur chaque appareil et pour chaque type de contenu
TrueScreen capture photos, vidéos, pages web et documents avec une méthodologie forensique : vérification pendant la capture, chaîne de conservation documentée et certification avec cachet numérique et horodatage officiels, reconnus au niveau international.
Rédaction de TrueScreen
Cette section est assurée par la rédaction de TrueScreen, qui réunit des compétences en informatique légale, en droit de la preuve numérique et en conformité réglementaire. Chaque contenu est vérifié sur des sources primaires : textes de loi, décisions publiées, normes techniques et documentation officielle, toujours citées dans le texte.


