Apple Reference Image: la autenticidad se construye en el origen, no se detecta después
Actualizado el
Apple describe su nuevo sistema de autenticación fotográfica como “vital para fotoperiodistas, fotógrafos y espectadores de a pie”. Apple Reference Image, anunciada el 9 de septiembre de 2026 junto con el iPhone 18 Pro y el iPhone 18 Pro Max y a la venta desde el 18 de septiembre, firma lo que ve el sensor de la cámara, píxel a píxel, en el instante de la captura. Ningún smartphone de gran difusión lo había hecho antes.
Casi todos los comentarios desde entonces han planteado una sola pregunta: ¿una fotografía firmada por el sensor es una prueba? Es una pregunta legítima, y la respuesta que sigue es un no claro, con las razones expuestas una por una. Pero es la pregunta pequeña. La grande es qué dice la decisión de Apple sobre hacia dónde va la autenticidad, porque el fabricante de dispositivos más influyente del mundo acaba de dejar de intentar reconocer las falsificaciones a posteriori y ha empezado a construir la confianza en el momento en que nace el dato.
Es el enfoque correcto. Es el que alcanzó la comunidad de estándares abiertos con C2PA, el que Google, Leica, Nikon, Canon y Sony ya han incorporado a sus cámaras, y el que TrueScreen sigue desde el principio: garantizar la autenticidad en el origen, en cualquier tipo de contenido, en lugar de adivinar la verdad aguas abajo. Apple lo ha aplicado a una cámara en dos modelos de teléfono, con límites reales en lo que la firma acredita, en cómo viaja y en cuántos dispositivos la llevarán. Esos límites importan, y son exactamente la razón por la que una plataforma de autenticidad de datos importa hoy más que hace una semana: pone el mismo enfoque al alcance de cualquiera que tenga que confiar en datos, en cualquier dispositivo, ahora.
Qué hace Apple Reference Image
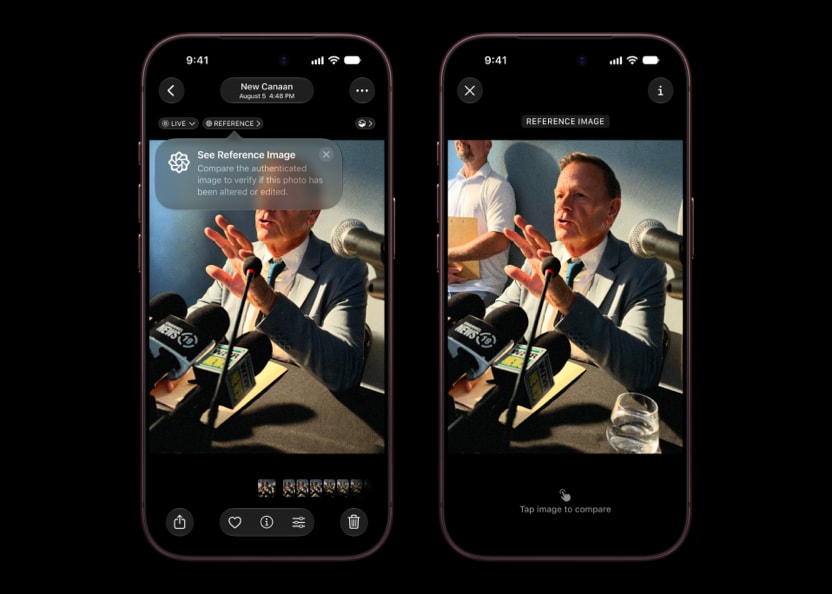
Apple Reference Image es un modo de cámara de activación voluntaria en el iPhone 18 Pro y el iPhone 18 Pro Max que firma los datos del sensor en el momento de la captura. Private Cloud Compute revela esos datos firmados en lo que Apple llama una “imagen de referencia inalterable”, que aparece en la app Fotos junto a la fotografía editada para poder compararlas lado a lado.
La función se anunció el 9 de septiembre de 2026 junto con el iPhone 18 Pro y el iPhone 18 Pro Max, a la venta desde el 18 de septiembre en más de 65 países y desde el 25 de septiembre en otros 20. Funciona solo en la cámara principal de esos dos modelos, y solo después de pasar la cámara al nuevo modo Reference, que viene desactivado. La analogía de la propia Apple es “como tener un negativo digital”: la imagen de referencia aparece junto a la imagen principal, de modo que se pueden comparar las dos y determinar si hubo ediciones. Las API de iOS 27, iPadOS 27 y macOS 27 permiten a las apps de terceros mostrar imágenes de referencia. Nada de esto tiene que ver con la clase ReferenceImage de ARKit, una API de seguimiento de imágenes para realidad aumentada que solo comparte el nombre.
La firma en el sensor y el negativo digital
Lo que importa técnicamente es dónde ocurre la firma. Según MacRumors, el sensor firma a nivel de píxel antes de que la cadena de procesado haya tocado nada, así que cada etapa posterior trabaja cuando ya existe un registro firmado.
Eso es lo que busca la metáfora del negativo digital. El negativo era a lo que se volvía cuando alguien discutía una copia, y su autoridad venía de ser aquello a lo que la luz había llegado de verdad. Hereda también su límite: un negativo nunca dijo si la escena estaba preparada. Apple es precisa en este punto, y la precisión la honra. La función proporciona “una foto de referencia inalterable, que confirma visualmente lo que el sensor vio en el momento de la captura”. Lo que el sensor vio, no lo que era real.
Por qué la detección aguas abajo ya ha perdido
Durante una década la respuesta del sector a los contenidos manipulados y sintéticos ha sido la detección: tomar el archivo sospechoso, pasarlo por un clasificador y esperar que el clasificador acierte. Los números dicen que no funciona, y la razón es estructural, no una cuestión de modelos mejores.
Los detectores de imágenes generadas declaran una precisión del 94% al 97% en condiciones de laboratorio. Las pruebas independientes encuentran que la precisión cae por debajo del 50% en archivos reales y por debajo del 5% cuando una imagen se ha recomprimido, recortado o pasado por una plataforma social, que es lo que ocurre con casi todas las imágenes antes de llegar a quien tiene que decidir. Lanzar una moneda no es un control. Los profesionales antifraude lo saben: una investigación publicada por ACFE y SAS en marzo de 2026 encontró que solo el 7% de los profesionales antifraude considera a su organización más que moderadamente preparada para detectar o prevenir el fraude habilitado por IA, y en el sector asegurador ningún encuestado declaró una confianza superior a moderada. El informe State of Insurance Fraud de Verisk del 17 de marzo de 2026 muestra lo mismo desde el otro lado: el 98% de las aseguradoras dice que las herramientas de edición con IA están alimentando el fraude digital, el 76% dice que el material manipulado que recibe se ha vuelto más sofisticado, y solo el 32% está muy segura de poder reconocer un deepfake.
La detección pide a una máquina que localice lo falso, a posteriori, en un archivo cuya historia se desconoce, frente a herramientas que mejoran cada mes. Es una carrera que quien se defiende no puede ganar, porque cada avance en la generación deja al detector en cero, y el costo de comprobar sube mientras el costo de falsificar baja.
Autenticidad en el origen: el enfoque que Apple acaba de confirmar
Firmar en el origen invierte el problema. En lugar de preguntar si un archivo es falso cuando ya ha viajado, se establece lo que es verdadero en el momento en que nace, el único momento en que establecerlo resulta barato, y ese registro se lleva hacia adelante. Nadie aguas abajo tiene que adivinar. La pregunta pasa de “¿esto parece manipulado?” a “¿esto nació bajo un control, y ha sido tocado desde entonces?”, y la segunda pregunta tiene una respuesta verificable.
Es la lógica de la procedencia digital, y no es nueva. Lo nuevo es que Apple la ponga en el sensor de un teléfono que venderá decenas de millones de unidades, con una firma que existe antes de que ningún software haya visto los píxeles. Truepic, que autentica imágenes comercialmente desde hace años, leyó el anuncio de la misma manera y llamó a la imagen de referencia otra señal fuerte que alimenta su propia evaluación de riesgo. Es la lectura correcta: una entrada más sólida para cualquiera que trabaje en autenticidad de datos, no un rival.
Un sector que converge en la misma respuesta
Apple es la última en llegar, no la primera. C2PA, el estándar abierto de procedencia de contenidos, cuenta ya con más de 500 empresas miembro. Leica, Nikon, Canon y Sony han integrado las Content Credentials en sus cámaras, y Google adoptó el estándar para el Pixel 10. Apple, como informó 9to5Mac en agosto de 2026, parece por ahora ir por su cuenta en lugar de sumarse, lo que abre cuestiones de interoperabilidad que la siguiente sección toma en serio. Pero sobre el principio no queda desacuerdo: los actores serios de la imagen han concluido todos que la confianza se establece en la captura o no se establece.
Esa convergencia es la noticia. Cuando los fabricantes de hardware, los organismos de estandarización y los especialistas en verificación desplazan el control aguas arriba al mismo tiempo, el enfoque deja de ser una práctica de nicho y se convierte en la expectativa. Toda organización que recibe fotografías, vídeos, documentos o contenidos web será medida con esa vara antes de lo que espera.
El enfoque sobre el que nació TrueScreen
TrueScreen trabaja así desde el principio: el contenido se adquiere en el origen, dentro de un proceso definido, con una metodología forense alineada con la ISO/IEC 27037, se verifica durante la adquisición en lugar de examinarse después, y se certifica con sello digital y sello de tiempo oficiales, reconocidos internacionalmente en el marco eIDAS. La plataforma lee y escribe manifiestos C2PA de forma habitual, y una imagen de referencia, donde exista, es una señal más que puede incorporar a lo largo del ciclo de vida del dato. Apple no inventó el principio. Confirmó, a la escala que solo Apple puede, que el principio es hacia donde va el sector.
Lo que una fotografía firmada no resuelve
Elogiar la dirección no significa fingir que la función está terminada, y la propia Apple no lo afirma. Una firma en el sensor responde a una pregunta probatoria, la integridad del dato desde el sensor en adelante, y deja varias abiertas. Quien piense apoyarse en ella necesita la lista completa.
Un sensor no distingue una escena de una imagen de la escena
Un sensor de cámara mide la luz que llega a un plano. No tiene un modelo del mundo detrás de esa luz, ni forma de preguntarse si los fotones vienen de una calle o de una pantalla que finge serlo. Se toma una fotografía con cualquier dispositivo, se edita como se quiera, se muestra el resultado a pantalla completa y se fotografía la pantalla en modo Reference: lo que sale es una imagen de referencia perfectamente válida de un contenido alterado. Nada se falsificó y ninguna criptografía se rompió. La cámara hizo lo que prometía, sobre un sujeto que resultó ser una mentira.
El ataque es poco vistoso, y justo por eso se usará. La encuesta de Verisk encontró que el 55% de los encuestados de la Generación Z consideraría alterar digitalmente una imagen o un documento de siniestro. A quien está dispuesto a eso no lo detiene una función que fotografía lo que se le ponga delante. Hay además un riesgo de segundo orden, y es el más serio: una función creada para aumentar la confianza puede acabar dando credibilidad a un contenido alterado, porque la etiqueta de autenticidad se adhiere a la captura mientras quien la lee la adhiere al sujeto. Esa brecha entre lo que se acredita y lo que se entiende es donde trabaja un defraudador decidido.
Todo lo que podría separar una escena de su reproducción vive fuera de la firma: el moiré de la rejilla de la pantalla, un campo de profundidad plano, reflejos en el cristal, bandas de la frecuencia de refresco, la firma espectral de la retroiluminación en lugar de la luz del día. Son artefactos del entorno de adquisición, no propiedades del dato firmado, y leerlos significa analizar el contexto de captura con un análisis multiseñal y con control sobre las condiciones en que ocurre la captura. La misma brecha explica por qué las imágenes auténticas usadas fuera de contexto siguen siendo una desinformación tan eficaz.
El screenshot, y una señal que solo funciona en positivo
La refotografía ni siquiera es la vía más simple para sortear el control. Se toma una fotografía en modo Reference, se altera con una herramienta de edición con IA y se hace un screenshot del resultado. La captura es un archivo nuevo sin imagen de referencia, sin rastro de la edición y sin nada que apunte al original firmado. Quien la hizo no queda expuesto: produce un archivo que se parece a casi cualquier otro en circulación, porque mientras la inmensa mayoría de las imágenes del mundo nace sin firma, una firma ausente no aporta información. La presencia de una imagen de referencia es un punto a favor, su ausencia no es un punto en contra, y ningún proceso de verificación puede apoyarse en esa asimetría.
Refotografía desde una pantalla, edición y screenshot, reenvío por un canal que elimina el emparejamiento, presentación de una imagen de referencia auténtica de una escena preparada: hay muchas maneras de rodear un control que vive solo en el sensor, y ninguna exige habilidad técnica. Esa es la razón práctica por la que una firma en el sensor debe usarse dentro de una metodología forense completa y rigurosa, y no por sí sola. Dentro de un proceso así es una señal valiosa, porque el proceso controla el entorno de captura, registra al operador y el momento, y documenta lo que pasó con el archivo después. Por sí sola responde a una pregunta que el defraudador puede simplemente evitar que le hagan.
Una prueba que no viaja
Una imagen de referencia es útil donde vive y en gran medida invisible cuando la fotografía sale. El elemento de verificación está emparejado con el original dentro del entorno de Apple, y Apple no ha dicho si ese emparejamiento sobrevive a la exportación. En la práctica una fotografía llega a la bandeja de un tramitador de siniestros, a una redacción o a un equipo legal por correo electrónico, una app de mensajería, un portal de cliente o una carpeta compartida, y la mayoría de esos caminos recomprime la imagen, elimina los metadatos, o ambas cosas. Un elemento de verificación que vive en la biblioteca de Fotos del remitente es una categoría distinta de los metadatos EXIF editables, pero comparte una debilidad: no está en el archivo que usted recibió. Si verificar la fotografía significa volver al dispositivo de origen, lo que usted tiene es una propiedad del entorno del remitente, no de la prueba.
La interfaz de verificación también es visual. Se abre la imagen de referencia junto a la imagen principal y se juzga si hubo ediciones. Para un fotógrafo que revisa su propio flujo de trabajo es suficiente. Para cualquier cosa discutida no lo es, porque un juicio visual lo hace una persona, en un momento, y no deja rastro. Lo que resiste una impugnación es un examen que otra persona puede reproducir: hashes criptográficos calculados sobre un contenido definido, registrados en un momento definido, comprobables por cualquiera que tenga el archivo.
Y a diferencia de C2PA, que incrusta los metadatos de procedencia dentro del archivo para que cualquiera con un lector conforme pueda inspeccionarlos, Apple Reference Image está ligada al hardware de Apple y a Private Cloud Compute, y ofrece a terceros una API de visualización en lugar de una comprobación criptográfica independiente. Ver no es verificar. Para un proceso que debe convencer a un adversario, la distinción lo decide todo. C2PA tiene sus propios límites como instrumento probatorio, empezando porque un manifiesto describe la historia declarada de un archivo y ahí se detiene, y por eso la garantía forense va más allá de ambos: documenta quién realizó la adquisición, cuándo y en qué circunstancias.
Sin sello de tiempo, sin operador, sin custodia
Saber cuándo se tomó una fotografía suele discutirse más que saber qué muestra. Si el daño es anterior a la póliza, en qué estado estaba un inmueble en la entrega, quién documentó primero un diseño: son preguntas sobre un momento, y el reloj del dispositivo no resuelve ninguna, porque quien se apoya en él también lo controla. Lo que las resuelve es un sello de tiempo emitido por un tercero independiente, verificable sin referencia al dispositivo que produjo el archivo. Apple Reference Image no incluye uno.
La firma autentica hardware, no a una persona. La fotografía de un perito pesa porque un perito con nombre la tomó durante una inspección concreta en una dirección concreta; si se quitan el operador y las circunstancias queda una imagen técnicamente íntegra y probatoriamente pobre. Y todo lo que ocurre después del disparo cae fuera del alcance de la función: dónde se guardó el archivo, quién accedió a él, qué se exportó, qué copia se produjo y quién la hizo. Una imagen de referencia describe un solo instante, la cadena de custodia cubre cada instante posterior, y la admisibilidad de la prueba digital suele decidirse por lo segundo más que por lo primero.
| Requisito probatorio | Qué cubre Apple Reference Image a septiembre de 2026 | Qué lo completa |
|---|---|---|
| Integridad del contenido desde la captura en adelante | Cubierto. Datos del sensor firmados y revelados en una imagen de referencia inalterable | Lo mismo, más un hash calculado sobre el contenido adquirido |
| Prueba de cuándo ocurrió la captura | No cubierto. Sin sello de tiempo verificable de forma independiente por un tercero | Sello digital y sello de tiempo oficiales, reconocidos internacionalmente en el marco eIDAS |
| Prueba de quién realizó la captura | No cubierto. La función autentica un dispositivo, no a una persona | Identidad registrada del operador y de las circunstancias de la adquisición |
| Prueba de que el sujeto era una escena real | No cubierto. Una refotografía desde una pantalla produce una imagen de referencia válida | Controles sobre el entorno de adquisición y análisis multiseñal |
| Custodia del archivo después del disparo | No cubierto. Sin seguimiento documentado del manejo posterior | Cadena de custodia documentada, coherente con la ISO/IEC 27037 |
| Verificación independiente por un tercero | Parcial. Las API de visualización permiten la comparación visual | Informe autónomo que un tercero puede comprobar sin el dispositivo original |
| Cobertura del material que realmente se recibe | Dos modelos, cámara principal, activación voluntaria, captura no disponible en la UE al lanzamiento | Metodología independiente del dispositivo, la plataforma y el tipo de contenido |
Hasta dónde llega: solo iOS, solo Pro, solo hardware nuevo
El segundo grupo de límites tiene que ver con el alcance y no con la sustancia, y decide cuánto tardará la función en importar en la práctica. Apple Reference Image depende de un sensor nuevo y no de una actualización de software, está restringida a dos modelos y una cámara, permanece apagada hasta que el usuario la activa, y no puede aplicarse a nada que ya exista. Juntas, esas restricciones sitúan una cobertura significativa de las fotografías del mundo a años de distancia.
| Factor | Dato | Fuente |
|---|---|---|
| Cuota de iOS en el mercado mundial de sistemas operativos móviles | 29,25% | StatCounter, principios de 2026 |
| Cuota de Android en el mismo mercado | 70,36% | StatCounter, principios de 2026 |
| Modelos Pro en las primeras ventas del iPhone 17 | 52% (Pro Max 27%, Pro 25%) | Counterpoint Research |
| Modelos Pro en toda la generación iPhone 16 | 39% | Counterpoint Research |
| Ciclo medio de sustitución del smartphone | 3,7 años en 2026, frente a 2,9 en 2022 | SellCell |
| Usuarios que conservan un dispositivo al menos tres años | 68% | SellCell |
| Edad media de retiro de un teléfono en EE. UU. | 3,84 años en 2025, la más alta registrada | SellCell |
| Dispositivos capaces de producir una imagen de referencia hoy | iPhone 18 Pro y 18 Pro Max, cámara principal, activación voluntaria | Apple Newsroom, 9 de septiembre de 2026 |
Hace falta silicio nuevo, no una actualización
Ningún iPhone ya en circulación producirá jamás una imagen de referencia. La capacidad viene del sensor de la cámara principal de la línea iPhone 18 Pro, así que la función se extiende solo tan rápido como la gente compra hardware nuevo. También descarta el uso retroactivo: ninguna fotografía que ya esté en un archivo puede recibir una imagen de referencia a posteriori, y ningún proceso que dependa de material existente puede apoyarse en ella.
La renovación de dispositivos se mide en años
Apple vende unos 230 millones de iPhone al año y los modelos Pro representan entre el 39% y el 52% según la generación, lo que sitúa los nuevos dispositivos capaces de firmar por debajo de cien millones de unidades al año frente a una base instalada mundial de más de cinco mil millones de smartphones. Digamos un par de puntos porcentuales de los teléfonos del mundo cada año, en el supuesto optimista de que cada comprador active un modo que viene apagado. Los ciclos de sustitución se alargan, no se acortan, así que la cola es larga por ambos lados.
En la UE la captura no arranca en el lanzamiento
Las notas al pie de Apple fijan el perímetro. En China la función no estará disponible en el lanzamiento por requisitos regulatorios. En la UE la captura no estará disponible en el lanzamiento en los modelos iPhone 18 Pro, aunque los usuarios de iOS 27, iPadOS 27 y macOS 27 podrán revelar y ver imágenes de referencia. Para una organización europea ese es el dato operativo: en el lanzamiento se pueden mirar imágenes de referencia producidas en otro lugar y no se puede crear ninguna.
Apple también ha dicho que la compatibilidad con SynthID llegará más adelante en 2026, cubriendo la mayoría de las imágenes editadas según las ediciones aplicadas. Eso convive con las obligaciones de transparencia del Reglamento de IA de la UE, cuyo artículo 50 se aplica desde el 2 de agosto de 2026, con un periodo de gracia acordado políticamente el 6 de mayo de 2026 y confirmado por el Consejo el 13 de mayo de 2026 que llega al 2 de diciembre de 2026 y cubre solo el deber de marcado legible por máquina del artículo 50, apartado 2. Las obligaciones de etiquetado y el peso probatorio son problemas distintos, y cumplir el primero no hace nada por el segundo.
Mientras tanto los datos siguen llegando de todas partes
Piense en lo que de verdad llega a su organización este mes: dispositivos Android, todos los iPhone que no son Pro, todos los iPhone anteriores, cámaras de salpicadero, exportaciones de videovigilancia, drones, cámaras compactas sin ningún esquema de procedencia, más todo lo reenviado desde la web, desde apps de mensajería y desde archivos antiguos, más los vídeos, screenshots, páginas web y documentos que una función para fotos no toca en absoluto. Casi nada de eso puede firmarse en el sensor, y nada de forma retroactiva. Quien gestiona siniestros donde la manipulación con IA ya es rutina no puede decirle a un asegurado que vuelva cuando haya comprado cierto teléfono.
Nada de esto es una crítica a Apple, y conviene decirlo de forma explícita. Más fabricantes firmando en el origen hacen más sólido a todo el sector. La cuestión es que el enfoque es correcto y la cobertura es estrecha, y quienes reciben datos ahora necesitan el enfoque, no la cobertura.
Por qué es una buena noticia para cualquiera que dependa de los datos
Aquí está la parte que las lecturas defensivas pasan por alto. Tramitadores de siniestros, litigantes, responsables de cumplimiento, editores gráficos y equipos de compras no toman la fotografía. La reciben de alguien a quien nunca han visto y tienen que decidir si actúan con ella. Para ellos, el movimiento de Apple cambia los términos de esa decisión a su favor, de dos maneras.
Primero, fija una expectativa. Cuando un dispositivo de gran difusión puede acreditar su propia captura, “¿en qué condiciones se creó esto?” pasa a ser una pregunta razonable ante cualquier dato, y una organización que la hace, y que estructura su recepción para que la respuesta exista, deja de ser la incómoda de la sala. Segundo, zanja la discusión sobre el método. Quien lleva tiempo explicando a su consejo que las herramientas de detección no pueden sostener un proceso probatorio tiene ahora a Apple, Google, Sony y las empresas de C2PA diciendo lo mismo con sus planes de producto.
| Quién recibe el dato | Qué cambia ahora que la autenticidad en el origen es la expectativa |
|---|---|
| Siniestros de seguros | Las fotografías y vídeos del daño pueden exigirse nacidos bajo un control, en lugar de cribarse después en busca de manipulación |
| Legal y litigios | La pregunta pasa de “¿este archivo es genuino?” a “¿la adquisición puede verificarla la otra parte?”, que un proceso documentado responde de antemano |
| Cumplimiento y auditoría | La prueba de un estado de cosas en una fecha (una página web, un documento, una comunicación) puede producirse con un sello de tiempo verificable en lugar de un screenshot |
| Redacciones y medios | Las señales de procedencia de cámaras y teléfonos pasan a ser entradas de un flujo de verificación que ya no depende de un solo proveedor |
| Compras y cadena de suministro | Inspecciones, entregas y condiciones de obra pueden documentarse de modo que el peso lo lleve el registro, no la relación personal |
Las organizaciones que construyan hoy sus procesos sobre este principio ya estarán donde va el mercado cuando la captura firmada sea algo ordinario. Las que esperen verificarán a ojo durante años.
TrueScreen pone la autenticidad en el origen al alcance de todos, hoy
Apple garantiza el origen para una cámara en dos teléfonos, para fotografías, dentro de su propio ecosistema. La necesidad abarca cada dispositivo, cada tipo de contenido, cada organización, y un resultado que un tercero pueda comprobar sin pedirle acceso a nadie. Para eso sirve una plataforma de autenticidad de datos, y es lo que hace TrueScreen: adquiere fotos, vídeos, páginas web y documentos en el origen con una metodología forense, de modo que el mismo principio que Apple acaba de meter en el silicio se aplique al conjunto de los datos de una organización, ahora, con lo que una firma en el sensor por su naturaleza no puede llevar consigo.
Cuatro elementos, aplicados en orden, convierten un contenido en algo que resiste una impugnación: captura controlada en el origen según la ISO/IEC 27037, verificación del entorno y del contenido durante la adquisición, un informe que una parte independiente puede comprobar, y certificación con sello digital y sello de tiempo oficiales, reconocidos internacionalmente en el marco eIDAS. Adquisición, verificación, informe y certificación son cuatro etapas de un solo proceso, no cuatro herramientas separadas. Donde exista una imagen de referencia o un manifiesto C2PA, es una señal adicional a lo largo del ciclo de vida del dato, incorporada como cualquier otra entrada. Donde no exista, que es la mayoría de las veces, el proceso funciona igual. El resultado para una organización se lee como tres propiedades de sus datos.
Seguros
El contenido se adquiere dentro de un proceso definido, con las condiciones registradas como parte del acto y el contenido sometido a hash mientras se adquiere. Durante la adquisición el proceso impide la alteración; después, cualquier alteración es detectable comparando el archivo con sus valores criptográficos registrados. Son dos afirmaciones distintas, que conviene mantener separadas, porque nada digital está a salvo de la alteración y la pregunta útil es si se detectaría. La verificación en la adquisición es también donde se atrapa una reproducción frente al sensor, y donde se señala un dispositivo que declara una hora o una ubicación incoherentes con su propio comportamiento, hipótesis inalcanzables cuando un archivo ha pasado por tres intermediarios. Cada manejo posterior queda registrado, de modo que el archivo producido hoy se enlaza sin lagunas con el creado en el momento de la captura.
Conformes
La metodología sigue la ISO/IEC 27037, el estándar internacional para la identificación, recogida, adquisición y preservación de la prueba digital. La certificación vincula el resultado a una autoridad ajena a las partes: sello digital y sello de tiempo oficiales, reconocidos internacionalmente en el marco eIDAS, unen el contenido adquirido y su informe a un momento concreto y a un emisor identificable, de una forma que sigue siendo comprobable años después. El sello electrónico hace el registro atribuible y el sello de tiempo lo fecha, y ninguno de los dos es un producto en sí mismo. Son instrumentos dentro de una metodología: sellar un archivo de procedencia desconocida certificaría solo que un archivo desconocido existía en cierto momento. Para las organizaciones con deberes de transparencia bajo el Reglamento de IA, o con estándares probatorios en una disputa, la diferencia entre una etiqueta y una adquisición certificada es la diferencia entre cumplir un deber de marcado y poder probar lo que ocurrió.
Eficientes
Un informe forense expone qué se adquirió, cuándo, quién, en qué condiciones y con qué valores criptográficos, en una forma que alguien sin relación con ninguna de las partes puede evaluar. Eso es lo que elimina el trabajo manual: sin idas y vueltas con el remitente, sin un experto llamado a juzgar a ojo una sombra retocada, sin dependencia del dispositivo de origen ni de la app de visualización de un proveedor. La verificación independiente es lo que separa la prueba de la afirmación, y es también lo que acorta un siniestro, una auditoría o un intercambio previo al juicio, porque si comprobar una afirmación exige la cooperación de la otra parte, sigue siendo una afirmación. La captura se realiza con la aplicación móvil de TrueScreen sobre el terreno y con la plataforma para las organizaciones que necesitan las mismas garantías dentro de sus propios flujos de trabajo, y cubre tanto el material que ya existe como el creado hoy.
| Capa de autenticidad | Apple Reference Image | Metodología forense de TrueScreen |
|---|---|---|
| Integridad de los píxeles desde el sensor en adelante | Firmada en el sensor, en dos modelos | Hash calculado sobre el contenido adquirido, en cualquier dispositivo |
| El sujeto era una escena, no una reproducción | No se distingue | Análisis multiseñal del entorno de adquisición, ejecutado en la captura |
| Condiciones de la captura | No registradas | Adquisición dentro de un proceso definido, con las condiciones registradas como parte del acto |
| Cuándo, dónde, quién | Solo el reloj del dispositivo, sin operador | Identidad del operador, circunstancias y sello de tiempo emitido con independencia del dispositivo |
| Forma de la verificación | Comparación visual en Fotos | Informe forense autónomo con valores criptográficos, comprobable sin el dispositivo original |
| Peso probatorio | Ninguno por sí sola | Sello digital y sello de tiempo oficiales, reconocidos internacionalmente en el marco eIDAS |
| Custodia después del disparo | No cubierta | Cadena de custodia documentada, coherente con la ISO/IEC 27037, en cada manejo |
| Tipos de contenido y dispositivos | Fotografías, dos modelos, activación voluntaria, sin uso retroactivo | Fotos, vídeos, páginas web y documentos, en cualquier dispositivo, material existente incluido |
| Portabilidad | Elemento emparejado dentro de un solo ecosistema | Informe que viaja con la prueba y que cualquiera puede verificar, en cualquier plataforma |
Un límite honesto, antes de que un lector atento lo plantee. Una metodología forense garantiza el cómo, no el qué. Si alguien prepara una escena delante del objetivo, una adquisición certificada la certifica como captura auténtica de esa escena preparada, y lo dice con precisión. La diferencia no es que la metodología lea la realidad. Es que el análisis se ejecuta sobre un contenido adquirido en condiciones controladas, por un operador identificado, en un momento verificable, con cada paso posterior registrado, en lugar de sobre un archivo de origen desconocido que llegó por correo electrónico.
Un caso hace visibles las dos mitades. Un perito documenta los daños de una inundación con un iPhone 18 Pro en modo Reference, y la aseguradora discute después la fecha del siniestro. La imagen de referencia muestra que el sensor vio esa escena, lo que es realmente más de lo que ofrecía cualquier teléfono el mes pasado; no muestra cuándo, y no excluye una fotografía de una fotografía tomada en otro lugar. Si se adquiere la misma escena con un proceso forense, el archivo lleva la identidad del operador, un sello de tiempo que la aseguradora puede comprobar ante una autoridad independiente, un registro de las condiciones de adquisición y un informe que los propios expertos de la aseguradora pueden verificar sin pedirle acceso a nadie. Si se hacen las dos cosas, la imagen de referencia se convierte en una señal más dentro de un registro que ya se sostiene.
Qué hacer ahora
La conclusión práctica es no esperar. La captura firmada en los teléfonos del mundo está a años de una cobertura significativa, y los datos que llegan este mes vienen de todas partes. De ahí se siguen tres movimientos.
Llevar la captura aguas arriba allí donde el dato pesa. Identificar los flujos en que una fotografía, un vídeo, una página web o un documento acaban en una disputa, una auditoría o un expediente regulatorio, y asegurarse de que ese contenido se adquiere bajo un control en lugar de recibirse y examinarse. Ahí es donde la autenticidad en el origen se paga sola primero.
Tratar las señales de procedencia como entradas, no como veredictos. Definir una política sobre lo que la organización acepta: una imagen de referencia, un manifiesto C2PA y una adquisición forense certificada son tres niveles de garantía distintos, y cada uno debe pesarse por lo que acredita. Una firma en el sensor es una señal fuerte sobre los píxeles. No es una afirmación sobre la escena, el momento, el operador ni la custodia.
Medir el proceso, no el archivo. La pregunta que hay que hacer a cualquier dato ya no es “¿esto parece manipulado?” sino “¿puede un tercero verificar cómo se creó sin nuestra ayuda?”. Cuando la respuesta es sí, la discusión sobre la autenticidad termina antes de empezar, que es lo que Apple, a su manera y en sus propios dispositivos, acaba de decirle a todo el mercado.
Preguntas frecuentes sobre Apple Reference Image
¿Qué es Apple Reference Image?
¿Apple Reference Image es una prueba por sí sola?
¿Se puede sortear Apple Reference Image?
¿Apple Reference Image es lo mismo que las Content Credentials de C2PA?
¿Apple Reference Image está disponible en la Unión Europea?
¿Qué significa autenticidad en el origen para una organización sin iPhone 18 Pro?
Autenticidad construida en el origen, en cualquier dispositivo y cualquier tipo de contenido
TrueScreen adquiere fotos, vídeos, páginas web y documentos con metodología forense: verificación durante la adquisición, cadena de custodia documentada y certificación con sello digital y sello de tiempo oficiales, reconocidos internacionalmente.
Redacción de TrueScreen
Esta sección está a cargo de la redacción de TrueScreen, que reúne competencias en informática forense, derecho de la prueba digital y cumplimiento normativo. Cada contenido se verifica sobre fuentes primarias: textos legales, sentencias publicadas, normas técnicas y documentación oficial, siempre citadas en el texto.


