Apple Reference Image: l’autenticità si costruisce alla fonte, non si riconosce dopo
Aggiornato il
Apple definisce il suo nuovo sistema di autenticazione delle fotografie “vitale per fotogiornalisti, fotografi e spettatori di tutti i giorni”. Apple Reference Image, annunciata il 9 settembre 2026 insieme a iPhone 18 Pro e iPhone 18 Pro Max e in vendita dal 18 settembre, firma ciò che il sensore della fotocamera vede, pixel per pixel, nell’istante dello scatto. Nessuno smartphone di larga diffusione lo aveva mai fatto.
Da allora quasi tutti i commenti hanno posto una sola domanda: una fotografia firmata dal sensore è una prova? La domanda è legittima, e la risposta che segue è un no netto, con le ragioni esposte una per una. Ma è la domanda più piccola. Quella più grande riguarda ciò che la scelta di Apple dice sulla direzione dell’autenticità, perché il produttore di dispositivi più influente del mondo ha appena smesso di cercare di riconoscere i falsi dopo il fatto e ha iniziato a costruire la fiducia nel momento in cui il dato nasce.
È l’approccio giusto. È quello a cui la comunità degli standard aperti è arrivata con C2PA, quello che Google, Leica, Nikon, Canon e Sony hanno già messo nelle loro fotocamere, e quello che TrueScreen segue dall’inizio: garantire l’autenticità alla fonte, su ogni tipo di contenuto, invece di indovinare la verità a valle. Apple lo ha applicato a una fotocamera su due modelli di telefono, con limiti reali in ciò che la firma attesta, in come viaggia e in quanti dispositivi la porteranno. Quei limiti contano, e sono esattamente il motivo per cui una piattaforma per l’autenticità dei dati conta più oggi di una settimana fa: rende lo stesso approccio disponibile a chiunque debba fare affidamento sui dati, su qualsiasi dispositivo, adesso.
Che cosa fa Apple Reference Image
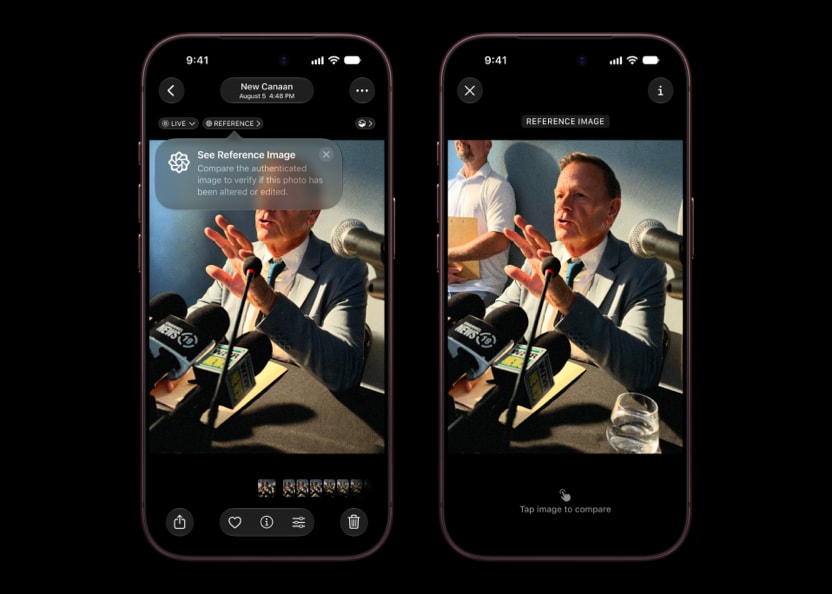
Apple Reference Image è una modalità della fotocamera, da attivare a scelta, su iPhone 18 Pro e iPhone 18 Pro Max, che firma i dati del sensore nel momento della cattura. Private Cloud Compute sviluppa quei dati firmati in ciò che Apple chiama “immagine di riferimento inalterabile”, che compare nell’app Foto accanto alla fotografia modificata, così che le due si possano confrontare fianco a fianco.
La funzione è stata annunciata il 9 settembre 2026 insieme a iPhone 18 Pro e iPhone 18 Pro Max, in vendita dal 18 settembre in più di 65 paesi e dal 25 settembre in altri 20. Lavora solo sulla fotocamera principale di quei due modelli, e solo dopo aver portato la fotocamera nella nuova modalità Reference, che esce disattivata. L’analogia scelta da Apple è “come avere un negativo digitale”: l’immagine di riferimento appare accanto all’immagine principale, così si possono confrontare le due e stabilire se ci sono state modifiche. Le API di iOS 27, iPadOS 27 e macOS 27 permettono alle app di terze parti di mostrare le immagini di riferimento. Niente di tutto questo ha a che fare con la classe ReferenceImage di ARKit, un’interfaccia per il tracciamento di immagini in realtà aumentata che condivide solo il nome.
La firma nel sensore e il negativo digitale
Ciò che conta tecnicamente è dove avviene la firma. Secondo MacRumors, il sensore firma a livello di pixel prima che la pipeline di elaborazione abbia toccato qualcosa, quindi ogni passaggio successivo lavora quando un record firmato esiste già.
È questo che la metafora del negativo digitale vuole evocare. Il negativo era ciò a cui si tornava quando qualcuno contestava una stampa, e la sua autorità veniva dall’essere l’oggetto che la luce aveva colpito davvero. Ne eredita anche il limite: un negativo non ha mai detto se la scena fosse stata messa in posa. Apple è precisa su questo punto, e la precisione le fa onore. La funzione fornisce “una foto di riferimento inalterabile, che conferma visivamente ciò che il sensore ha visto nel momento della cattura”. Ciò che il sensore ha visto, non ciò che era reale.
Perché il riconoscimento a valle ha già perso
Per un decennio la risposta del settore ai contenuti manipolati e sintetici è stata il riconoscimento: prendere il file sospetto, passarlo in un classificatore, sperare che il classificatore abbia ragione. I numeri dicono che non funziona, e la ragione è strutturale, non una questione di modelli migliori.
I rilevatori di immagini generate dichiarano un’accuratezza dal 94% al 97% in condizioni di laboratorio. I test indipendenti trovano che l’accuratezza scende sotto il 50% su file reali e sotto il 5% quando un’immagine è stata ricompressa, ritagliata o passata attraverso una piattaforma social, che è ciò che accade a quasi ogni immagine prima che raggiunga chi deve decidere. Il lancio di una moneta non è un controllo. I professionisti antifrode lo sanno: una ricerca pubblicata da ACFE e SAS nel marzo 2026 ha trovato che solo il 7% dei professionisti antifrode considera la propria organizzazione più che moderatamente preparata a individuare o prevenire le frodi abilitate dall’AI, e nel settore assicurativo nessun intervistato ha dichiarato una fiducia superiore a moderata. Il rapporto State of Insurance Fraud di Verisk del 17 marzo 2026 mostra lo stesso dall’altro lato: il 98% degli assicuratori dice che gli strumenti di modifica basati sull’AI stanno alimentando le frodi digitali, il 76% dice che il materiale manipolato che riceve è diventato più sofisticato, e solo il 32% è molto sicuro di saper riconoscere un deepfake.
Il riconoscimento chiede a una macchina di individuare il falso, dopo il fatto, su un file di cui non si conosce la storia, contro strumenti che migliorano ogni mese. È una gara che chi si difende non può vincere, perché ogni progresso nella generazione azzera il rilevatore, e il costo del controllo sale mentre il costo del falso scende.
Autenticità alla fonte: l’approccio che Apple ha appena confermato
Firmare all’origine capovolge il problema. Invece di chiedersi se un file è falso quando ha già viaggiato, si stabilisce ciò che è vero nel momento in cui viene alla luce, l’unico momento in cui stabilirlo costa poco, e si porta avanti quel record. Nessuno a valle deve indovinare. La domanda passa da “questo sembra manipolato?” a “questo è nato sotto un controllo, ed è stato toccato da allora?”, e la seconda domanda ha una risposta verificabile.
È la logica della provenienza digitale, e non è nuova. Nuovo è che Apple la metta nel sensore di un telefono che venderà decine di milioni di esemplari, con una firma che esiste prima che qualsiasi software abbia visto i pixel. Truepic, che autentica immagini a livello commerciale da anni, ha letto l’annuncio nello stesso modo e ha definito l’immagine di riferimento un altro segnale forte che alimenta la propria valutazione del rischio. È la lettura corretta: un ingresso più solido per chiunque lavori sull’autenticità dei dati, non un rivale.
Un settore che converge sulla stessa risposta
Apple è l’ultima arrivata, non la prima. C2PA, lo standard aperto per la provenienza dei contenuti, conta ormai più di 500 aziende aderenti. Leica, Nikon, Canon e Sony hanno integrato le Content Credentials nelle loro fotocamere, e Google ha adottato lo standard per il Pixel 10. Apple, come ha riferito 9to5Mac nell’agosto 2026, per ora sembra andare per la propria strada invece di aderire, il che solleva questioni di interoperabilità che la sezione successiva prende sul serio. Ma sul principio non è rimasto alcun disaccordo: gli attori seri dell’imaging hanno tutti concluso che la fiducia si stabilisce nella cattura o non si stabilisce affatto.
Questa convergenza è la notizia. Quando i produttori di hardware, gli organismi di standardizzazione e gli specialisti della verifica spostano tutti insieme il controllo a monte, l’approccio smette di essere una pratica di nicchia e diventa l’aspettativa. Ogni organizzazione che riceve fotografie, video, documenti o contenuti web sarà misurata su questo prima di quanto immagini.
L’approccio su cui TrueScreen è nata
TrueScreen lavora così dall’inizio: il contenuto viene acquisito alla fonte, dentro un processo definito, con una metodologia forense allineata alla ISO/IEC 27037, verificato durante l’acquisizione invece che esaminato dopo, e certificato con sigillo digitale e marca temporale ufficiali, riconosciuti a livello internazionale nel quadro eIDAS. La piattaforma legge e scrive manifesti C2PA come pratica ordinaria, e un’immagine di riferimento, dove esiste, è un segnale in più che può acquisire lungo il ciclo di vita del dato. Apple non ha inventato il principio. Ha confermato, nella scala che solo Apple può permettersi, che il principio è la direzione del settore.
Che cosa una fotografia firmata non risolve
Lodare la direzione non significa fingere che la funzione sia completa, e Apple stessa non lo sostiene. Una firma nel sensore risponde a una domanda probatoria, l’integrità del dato dal sensore in poi, e ne lascia aperte diverse. Chi intende farci affidamento ha bisogno dell’elenco completo.
Un sensore non distingue una scena dalla sua riproduzione
Un sensore fotografico misura la luce che arriva su un piano. Non ha un modello del mondo dietro quella luce, e nessun modo di chiedersi se i fotoni arrivino da una strada o da uno schermo che finge di esserlo. Si scatta una fotografia con qualsiasi dispositivo, la si modifica come si vuole, si mostra il risultato a schermo intero e si fotografa lo schermo in modalità Reference: ne esce un’immagine di riferimento perfettamente valida di un contenuto alterato. Nulla è stato falsificato e nessuna crittografia è stata violata. La fotocamera ha fatto ciò che prometteva, su un soggetto che per caso era una bugia.
L’attacco è banale, ed è esattamente per questo che verrà usato. L’indagine di Verisk ha trovato che il 55% degli intervistati della Generazione Z prenderebbe in considerazione l’idea di alterare digitalmente un’immagine o un documento di sinistro. Chi è disposto a farlo non viene fermato da una funzione che fotografa qualsiasi cosa le si metta davanti. C’è anche un rischio di secondo livello, ed è il più serio: una funzione costruita per aumentare la fiducia può finire per dare credibilità a un contenuto alterato, perché l’etichetta di autenticità si attacca alla cattura mentre chi legge la attacca al soggetto. Quel divario tra ciò che è attestato e ciò che viene capito è dove lavora un truffatore determinato.
Tutto ciò che potrebbe separare una scena dalla sua riproduzione vive fuori dalla firma: il moiré della griglia dello schermo, un campo di profondità piatto, i riflessi sul vetro, le bande della frequenza di aggiornamento, la firma spettrale della retroilluminazione invece della luce del giorno. Sono artefatti dell’ambiente di acquisizione, non proprietà del dato firmato, e leggerli significa analizzare il contesto della cattura con un’analisi multisegnale e con il controllo delle condizioni in cui la cattura avviene. Lo stesso divario spiega perché le immagini autentiche usate fuori contesto restano una forma di disinformazione così efficace.
Lo screenshot, e un segnale che funziona solo in positivo
La rifotografia non è nemmeno la strada più semplice per aggirare il controllo. Si scatta una fotografia in modalità Reference, la si modifica con uno strumento di editing basato sull’AI, poi si cattura lo screenshot del risultato. Lo screenshot è un file nuovo senza immagine di riferimento, senza traccia della modifica e senza nulla che rimandi all’originale firmato. Chi l’ha prodotto non ne viene smascherato: produce un file che assomiglia a quasi tutti gli altri file in circolazione, perché finché la stragrande maggioranza delle immagini del mondo nasce non firmata, una firma mancante non porta alcuna informazione. La presenza di un’immagine di riferimento è un punto a favore, la sua assenza non è un punto contro, e nessun processo di verifica può reggersi su questa asimmetria.
Rifotografia dallo schermo, modifica e screenshot, inoltro attraverso un canale che elimina l’abbinamento, presentazione di un’immagine di riferimento autentica di una scena costruita: i modi per aggirare un controllo che vive solo nel sensore sono molti, e nessuno richiede competenze tecniche. È la ragione pratica per cui una firma nel sensore va usata dentro una metodologia forense completa e rigorosa, e non da sola. Dentro un processo del genere è un segnale prezioso, perché il processo controlla l’ambiente di cattura, registra l’operatore e il momento, e documenta ciò che è accaduto al file dopo. Da sola risponde a una domanda che il truffatore può semplicemente evitare che gli venga posta.
Una prova che non viaggia
Un’immagine di riferimento è utile dove vive e in gran parte invisibile quando la fotografia se ne va. L’elemento di verifica è abbinato all’originale dentro l’ambiente Apple, e Apple non ha detto se quell’abbinamento sopravviva all’esportazione. In pratica una fotografia arriva alla casella di un liquidatore, a una redazione o a un ufficio legale via email, app di messaggistica, portale cliente o cartella condivisa, e la maggior parte di questi percorsi ricomprime l’immagine, elimina i metadati, o entrambe le cose. Un elemento di verifica che vive nella libreria Foto del mittente è una categoria diversa dai metadati EXIF modificabili, ma ne condivide una debolezza: non sta nel file che avete ricevuto. Se verificare la fotografia significa tornare al dispositivo d’origine, ciò che avete è una proprietà dell’ambiente del mittente, non della prova.
Anche l’interfaccia di verifica è visiva. Si apre l’immagine di riferimento accanto all’immagine principale e si giudica se ci sono state modifiche. Per un fotografo che controlla il proprio flusso di lavoro è adeguato. Per qualsiasi cosa contestata non lo è, perché un giudizio visivo lo fa una persona, in un momento, e non lascia alcuna traccia. Ciò che regge a una contestazione è un esame che qualcun altro può riprodurre: impronte crittografiche calcolate su un contenuto definito, registrate in un momento definito, verificabili da chiunque abbia il file.
E a differenza di C2PA, che incorpora i metadati di provenienza dentro il file così che chiunque abbia un lettore conforme possa ispezionarli, Apple Reference Image è legata all’hardware Apple e a Private Cloud Compute, e offre alle terze parti un’API di visualizzazione invece di un controllo crittografico indipendente. Vedere non è verificare. Per un processo che deve convincere un avversario, la distinzione decide tutto. Nemmeno lo standard C2PA è esente da limiti come strumento probatorio, a partire dal fatto che un manifesto descrive la storia dichiarata di un file e si ferma lì, ed è per questo che la garanzia forense va oltre entrambi: documenta chi ha eseguito l’acquisizione, quando, e in quali circostanze.
Nessuna marca temporale, nessun operatore, nessuna custodia
Sapere quando una fotografia è stata scattata è di solito più contestato che sapere cosa mostra. Se il danno è precedente alla polizza, in che condizioni era un immobile alla consegna, chi ha documentato per primo un progetto: sono domande su un momento, e l’orologio del dispositivo non ne risolve nessuna, perché chi ne fa affidamento lo controlla anche. Le risolve una marca temporale rilasciata da un terzo indipendente, verificabile senza riferimento al dispositivo che ha prodotto il file. Apple Reference Image non ne include una.
La firma autentica l’hardware, non una persona. La fotografia di un perito ha peso perché un perito con un nome l’ha scattata durante un sopralluogo preciso a un indirizzo preciso; nelle perizie e nella prova fotografica, tolti l’operatore e le circostanze, resta un’immagine tecnicamente integra e probatoriamente povera. E tutto ciò che accade dopo lo scatto cade fuori dal perimetro della funzione: dove il file è stato conservato, chi vi ha avuto accesso, cosa è stato esportato, quale copia è stata prodotta e da chi. Un’immagine di riferimento descrive un singolo istante, la catena di custodia copre ogni istante successivo, e quando in giudizio la controparte disconosce la conformità di una copia all’originale la partita si gioca di solito sul secondo più che sul primo.
| Requisito probatorio | Che cosa copre Apple Reference Image a settembre 2026 | Che cosa lo completa |
|---|---|---|
| Integrità del contenuto dalla cattura in poi | Coperto. Dati del sensore firmati e sviluppati in un’immagine di riferimento inalterabile | Lo stesso, più un’impronta crittografica calcolata sul contenuto acquisito |
| Prova del momento della cattura | Non coperto. Nessuna marca temporale verificabile in modo indipendente da un terzo | Sigillo digitale e marca temporale ufficiali, riconosciuti a livello internazionale nel quadro eIDAS |
| Prova di chi ha eseguito la cattura | Non coperto. La funzione autentica un dispositivo, non una persona | Identità registrata dell’operatore e delle circostanze di acquisizione |
| Prova che il soggetto fosse una scena reale | Non coperto. Una rifotografia dallo schermo produce un’immagine di riferimento valida | Controlli sull’ambiente di acquisizione e analisi multisegnale |
| Custodia del file dopo lo scatto | Non coperto. Nessun tracciamento documentato delle gestioni successive | Catena di custodia documentata, coerente con la ISO/IEC 27037 |
| Verifica indipendente da parte di un terzo | Parziale. Le API di visualizzazione permettono il confronto visivo | Rapporto autonomo che un terzo può verificare senza il dispositivo originale |
| Copertura del materiale effettivamente ricevuto | Due modelli, fotocamera principale, attivazione a scelta, cattura non disponibile in UE al lancio | Metodologia indipendente da dispositivo, piattaforma e tipo di contenuto |
Fin dove arriva: solo iOS, solo Pro, solo hardware nuovo
Il secondo gruppo di limiti riguarda la portata e non la sostanza, e decide quanto tempo servirà perché la funzione conti nella pratica. Apple Reference Image dipende da un sensore nuovo e non da un aggiornamento software, è limitata a due modelli e a una fotocamera, resta spenta finché l’utente non la attiva, e non può essere applicata a nulla che esista già. Messi insieme, questi vincoli collocano una copertura significativa delle fotografie del mondo a distanza di anni.
| Fattore | Dato | Fonte |
|---|---|---|
| Quota di iOS nel mercato mondiale dei sistemi operativi mobili | 29,25% | StatCounter, inizio 2026 |
| Quota di Android nello stesso mercato | 70,36% | StatCounter, inizio 2026 |
| Modelli Pro sulle prime vendite di iPhone 17 | 52% (Pro Max 27%, Pro 25%) | Counterpoint Research |
| Modelli Pro sull’intera generazione iPhone 16 | 39% | Counterpoint Research |
| Ciclo medio di sostituzione dello smartphone | 3,7 anni nel 2026, da 2,9 nel 2022 | SellCell |
| Utenti che tengono un dispositivo almeno tre anni | 68% | SellCell |
| Età media di ritiro di un telefono negli USA | 3,84 anni nel 2025, il valore più alto mai registrato | SellCell |
| Dispositivi in grado di produrre un’immagine di riferimento oggi | iPhone 18 Pro e 18 Pro Max, fotocamera principale, attivazione a scelta | Apple Newsroom, 9 settembre 2026 |
Serve un chip nuovo, non un aggiornamento
Nessun iPhone già in circolazione produrrà mai un’immagine di riferimento. La capacità viene dal sensore della fotocamera principale della linea iPhone 18 Pro, quindi la funzione si diffonde solo alla velocità con cui le persone comprano hardware nuovo. Esclude anche l’uso retroattivo: nessuna fotografia già presente in un archivio può ricevere un’immagine di riferimento a posteriori, e nessun processo che dipenda da materiale esistente può appoggiarsi a questa funzione.
Il ricambio dei dispositivi si misura in anni
Apple vende circa 230 milioni di iPhone l’anno e i modelli Pro rappresentano tra il 39% e il 52% a seconda della generazione, il che colloca i nuovi dispositivi capaci di firmare sotto i cento milioni di unità l’anno contro una base installata mondiale di più di cinque miliardi di smartphone. Diciamo un paio di punti percentuali dei telefoni del mondo ogni anno, nell’ipotesi ottimistica che ogni acquirente attivi una modalità che esce spenta. I cicli di sostituzione si allungano, non si accorciano, quindi la coda è lunga da entrambi i lati.
In UE la cattura non parte al lancio
Le note a piè di pagina di Apple fissano il perimetro. In Cina la funzione non sarà disponibile al lancio per requisiti normativi. In UE la cattura non sarà disponibile al lancio sui modelli iPhone 18 Pro, anche se gli utenti di iOS 27, iPadOS 27 e macOS 27 potranno sviluppare e visualizzare le immagini di riferimento. Per un’organizzazione europea è il dato operativo: al lancio si possono guardare immagini di riferimento prodotte altrove e non se ne può creare nessuna.
Apple ha anche detto che il supporto a SynthID arriverà più avanti nel 2026, coprendo la maggior parte delle immagini modificate a seconda delle modifiche applicate. Questo si affianca agli obblighi di trasparenza dell’AI Act, il cui articolo 50 si applica dal 2 agosto 2026, con un periodo di tolleranza concordato politicamente il 6 maggio 2026 e confermato dal Consiglio il 13 maggio 2026 che arriva al 2 dicembre 2026 e copre solo l’obbligo di marcatura leggibile dalle macchine dell’articolo 50, paragrafo 2. Gli obblighi di etichettatura e il peso probatorio sono problemi separati, ed etichettare i contenuti generati dall’AI non basta come prova del vero.
Intanto i dati continuano ad arrivare da ogni altra parte
Si consideri ciò che arriva davvero alla vostra organizzazione questo mese: dispositivi Android, ogni iPhone non Pro, ogni iPhone più vecchio, dashcam, esportazioni da videosorveglianza, droni, fotocamere compatte che non seguono alcuno schema di provenienza, più tutto ciò che viene inoltrato dal web, dalle app di messaggistica e da vecchi archivi, più i video, gli screenshot, le pagine web e i documenti che una funzione per le foto non tocca affatto. Quasi niente di tutto questo può essere firmato nel sensore, e niente in modo retroattivo. Chi gestisce sinistri assicurativi in cui la manipolazione con l’AI è ormai routine non può dire a un assicurato di tornare quando avrà comprato un certo telefono.
Niente di tutto questo è una critica ad Apple, ed è bene dirlo in modo esplicito. Più produttori che firmano all’origine rendono l’intero settore più solido. Il punto è che l’approccio è giusto e la copertura è stretta, e chi riceve dati adesso ha bisogno dell’approccio, non della copertura.
Perché è una buona notizia per chiunque faccia affidamento sui dati
Ecco la parte che le letture difensive perdono. Liquidatori, avvocati, responsabili della conformità, redattori fotografici e uffici acquisti non scattano la fotografia. La ricevono da qualcuno che non hanno mai incontrato e devono decidere se agire di conseguenza. Per loro la mossa di Apple cambia i termini di quella decisione a loro favore, in due modi.
Primo, fissa un’aspettativa. Quando un dispositivo di larga diffusione può attestare la propria cattura, “in quali condizioni è stato creato?” diventa una domanda ragionevole da porre a qualsiasi dato, e un’organizzazione che la pone, e che struttura la propria raccolta in modo che la risposta esista, non è più quella fuori posto nella stanza. Secondo, chiude la discussione sul metodo. Chi da tempo spiega al proprio consiglio che gli strumenti di riconoscimento non possono reggere un processo probatorio ora ha Apple, Google, Sony e le aziende aderenti a C2PA che dicono la stessa cosa con i loro piani di prodotto.
| Chi riceve il dato | Che cosa cambia ora che l’autenticità alla fonte è l’aspettativa |
|---|---|
| Sinistri assicurativi | Fotografie e video del danno possono essere richiesti nati sotto un controllo, invece di essere passati al setaccio dopo |
| Legale e contenzioso | La domanda passa da “questo file è genuino?” a “l’acquisizione può essere verificata dalla controparte?”, a cui un processo documentato risponde in anticipo |
| Conformità e revisione | La prova di uno stato di fatto a una certa data (una pagina web, un documento, una comunicazione) può essere prodotta con una marca temporale verificabile invece che con uno screenshot |
| Redazioni e media | I segnali di provenienza di fotocamere e telefoni diventano ingressi di un flusso di verifica che non dipende più da un solo fornitore |
| Acquisti e filiera | Ispezioni, consegne e condizioni di cantiere possono essere documentate in modo che il peso lo porti il record, non il rapporto personale |
Le organizzazioni che costruiscono i propri processi su questo principio oggi saranno già dove il mercato sta andando quando la cattura firmata diventerà ordinaria. Quelle che aspettano verificheranno a occhio per anni.
TrueScreen rende l’autenticità alla fonte disponibile a tutti, oggi
Apple garantisce l’origine per una fotocamera su due telefoni, per le fotografie, dentro il proprio ecosistema. Il bisogno riguarda ogni dispositivo, ogni tipo di contenuto, ogni organizzazione, e un risultato che un terzo possa controllare senza chiedere a nessuno l’accesso. È ciò che fa TrueScreen: acquisisce foto, video, pagine web e documenti alla fonte con una metodologia forense, così che lo stesso principio che Apple ha appena messo nel silicio si applichi all’insieme dei dati di un’organizzazione, adesso, con ciò che una firma nel sensore per sua natura non può portare con sé.
Quattro elementi, applicati in ordine, trasformano un contenuto in qualcosa che regge a una contestazione: cattura controllata alla fonte secondo la ISO/IEC 27037, verifica dell’ambiente e del contenuto durante l’acquisizione, rapporto che un terzo indipendente può controllare, e certificazione con sigillo digitale e marca temporale ufficiali, riconosciuti a livello internazionale nel quadro eIDAS. Acquisizione, verifica, rapporto e certificazione sono quattro fasi di un solo processo, non quattro strumenti separati. Dove esiste un’immagine di riferimento o un manifesto C2PA, è un segnale in più lungo il ciclo di vita del dato, acquisito come qualsiasi altro ingresso. Dove non esiste, cioè nella maggior parte dei casi, il processo funziona lo stesso. Il risultato per un’organizzazione si legge come tre proprietà dei suoi dati.
Sicuri
Il contenuto viene acquisito dentro un processo definito, con le condizioni registrate come parte dell’atto e il contenuto sottoposto a impronta crittografica mentre viene acquisito. Durante l’acquisizione il processo impedisce l’alterazione; dopo, qualsiasi alterazione è rilevabile confrontando il file con i valori crittografici registrati. Sono due affermazioni diverse, che vale la pena tenere distinte, perché nulla di digitale è al riparo dall’alterazione e la domanda utile è se verrebbe scoperta. La verifica in acquisizione è anche il punto in cui una riproduzione davanti al sensore viene colta, e in cui un dispositivo che dichiara un’ora o una posizione incoerenti con il proprio comportamento viene segnalato, ipotesi irraggiungibili quando un file è passato per tre intermediari. Ogni gestione successiva viene registrata, così il file prodotto oggi si lega senza lacune a quello creato nel momento della cattura.
Conformi
La metodologia segue la ISO/IEC 27037, lo standard internazionale per l’identificazione, la raccolta, l’acquisizione e la conservazione delle prove digitali. La certificazione lega il risultato a un’autorità esterna alle parti: sigillo digitale e marca temporale ufficiali, riconosciuti a livello internazionale nel quadro eIDAS, vincolano il contenuto acquisito e il suo rapporto a un momento preciso e a un emittente identificabile, in un modo che resta verificabile anni dopo. Il sigillo elettronico rende il record attribuibile e la marca temporale lo data, e nessuno dei due è un prodotto in sé. Sono strumenti dentro una metodologia: sigillare un file di provenienza ignota certificherebbe solo che un file ignoto esisteva in un certo momento. Per le organizzazioni con obblighi di trasparenza sotto l’AI Act, o con standard probatori da rispettare in una controversia, la differenza tra un’etichetta e un’acquisizione certificata è la differenza tra adempiere a un obbligo di marcatura e poter provare ciò che è accaduto.
Efficienti
Un rapporto forense espone che cosa è stato acquisito, quando, da chi, in quali condizioni e con quali valori crittografici, in una forma che qualcuno senza alcun rapporto con le parti può valutare. È questo che elimina il lavoro manuale: nessun rimpallo con il mittente, nessun esperto chiamato a giudicare a occhio un’ombra ritoccata, nessuna dipendenza dal dispositivo d’origine o dall’app di visualizzazione di un fornitore. La verifica indipendente da parte di un terzo è ciò che separa la prova dall’affermazione, ed è anche ciò che accorcia un sinistro, una revisione o uno scambio preprocessuale, perché se controllare un’affermazione richiede la collaborazione della controparte, resta un’affermazione. La cattura avviene con l’app TrueScreen sul campo e con la piattaforma per le organizzazioni che vogliono le stesse garanzie dentro i propri flussi di lavoro, e copre il materiale che esiste già oltre a quello creato oggi.
| Strato di autenticità | Apple Reference Image | Metodologia forense di TrueScreen |
|---|---|---|
| Integrità dei pixel dal sensore in poi | Firmata nel sensore, su due modelli | Impronta crittografica calcolata sul contenuto acquisito, su qualsiasi dispositivo |
| Il soggetto era una scena, non una riproduzione | Non distinto | Analisi multisegnale dell’ambiente di acquisizione, eseguita alla cattura |
| Condizioni della cattura | Non registrate | Acquisizione dentro un processo definito, con le condizioni registrate come parte dell’atto |
| Quando, dove, chi | Solo orologio del dispositivo, nessun operatore | Identità dell’operatore, circostanze, e marca temporale rilasciata indipendentemente dal dispositivo |
| Forma della verifica | Confronto visivo in Foto | Rapporto forense autonomo con valori crittografici, verificabile senza il dispositivo originale |
| Peso probatorio | Nessuno, da sola | Sigillo digitale e marca temporale ufficiali, riconosciuti a livello internazionale nel quadro eIDAS |
| Custodia dopo lo scatto | Non coperta | Catena di custodia documentata, coerente con la ISO/IEC 27037, su ogni passaggio |
| Tipi di contenuto e dispositivi | Fotografie, due modelli, attivazione a scelta, nessun uso retroattivo | Foto, video, pagine web e documenti, su qualsiasi dispositivo, materiale esistente compreso |
| Portabilità | Elemento abbinato dentro un solo ecosistema | Rapporto che viaggia con la prova e che chiunque può verificare, su qualsiasi piattaforma |
Un confine onesto, prima che un lettore attento lo sollevi. Una metodologia forense garantisce il come, non il cosa. Se qualcuno mette in posa una scena davanti all’obiettivo, un’acquisizione certificata la certifica come cattura autentica di quella scena in posa, e lo dice con precisione. La differenza non è che la metodologia legga la realtà. È che l’analisi lavora su un contenuto acquisito in condizioni controllate, da un operatore identificato, in un momento verificabile, con ogni passaggio successivo registrato, invece che su un file di origine ignota arrivato per email.
Un caso rende visibili entrambe le metà. Un perito documenta i danni di un’alluvione con un iPhone 18 Pro in modalità Reference, e l’assicuratore contesta poi la data del sinistro. L’immagine di riferimento mostra che il sensore ha visto quella scena, che è davvero più di quanto offrisse qualsiasi telefono il mese scorso; non mostra quando, e non esclude una fotografia di una fotografia scattata altrove. Si acquisisca la stessa scena con un processo forense e il file porta con sé l’identità dell’operatore, una marca temporale che l’assicuratore può controllare presso un’autorità indipendente, un record delle condizioni di acquisizione, e un rapporto che gli esperti dell’assicuratore possono verificare senza chiedere a nessuno l’accesso. Si facciano entrambe le cose, e l’immagine di riferimento diventa un segnale in più dentro un record che regge già.
Che cosa fare adesso
La conclusione pratica è non aspettare. La cattura firmata sui telefoni del mondo è a distanza di anni da una copertura significativa, e i dati che arrivano questo mese vengono da ogni altra parte. Ne seguono tre mosse.
Portare la cattura a monte ovunque il dato pesi. Individuare i flussi in cui una fotografia, un video, una pagina web o un documento finiscono in una controversia, in una revisione o in un fascicolo normativo, e assicurarsi che quel contenuto venga acquisito sotto un controllo invece che ricevuto ed esaminato. È lì che l’autenticità alla fonte si ripaga per prima.
Trattare i segnali di provenienza come ingressi, non come verdetti. Definire una regola su ciò che l’organizzazione accetta: un’immagine di riferimento, un manifesto C2PA e un’acquisizione forense certificata sono tre livelli di garanzia diversi, e ciascuno va pesato per ciò che attesta. Una firma nel sensore è un segnale forte sui pixel. Non è un’affermazione sulla scena, sul momento, sull’operatore o sulla custodia.
Misurare il processo, non il file. La domanda da porre a qualsiasi dato non è più “questo sembra manipolato?” ma “un terzo può verificare come è stato creato senza il nostro aiuto?”. Quando la risposta è sì, la discussione sull’autenticità è chiusa prima di cominciare, che è ciò che Apple, a modo suo e sui propri dispositivi, ha appena detto all’intero mercato.
Domande frequenti su Apple Reference Image
Che cos’è Apple Reference Image?
Apple Reference Image è una prova da sola?
Apple Reference Image si può aggirare?
Apple Reference Image è la stessa cosa delle Content Credentials C2PA?
Apple Reference Image è disponibile nell’Unione Europea?
Che cosa significa autenticità alla fonte per un’organizzazione senza iPhone 18 Pro?
Autenticità costruita alla fonte, su ogni dispositivo e ogni tipo di contenuto
TrueScreen acquisisce foto, video, pagine web e documenti con metodologia forense: verifica durante l’acquisizione, catena di custodia documentata e certificazione con sigillo digitale e marca temporale ufficiali, riconosciuti a livello internazionale.
Redazione TrueScreen
Questa sezione è curata dalla redazione di TrueScreen, che riunisce competenze di informatica forense, diritto delle prove digitali e conformità normativa. Ogni contenuto è verificato sulle fonti primarie: testi di legge, sentenze pubblicate, norme tecniche e documentazione ufficiale, sempre citate nel corpo del testo.


