Apple Reference Image: Authentizität entsteht an der Quelle, nicht in der Prüfung danach
Aktualisiert am
Apple nennt sein neues Verfahren zur Foto-Authentifizierung “unverzichtbar für Fotojournalisten, Fotografen und alle, die Bilder betrachten”. Apple Reference Image, am 9. September 2026 zusammen mit dem iPhone 18 Pro und dem iPhone 18 Pro Max vorgestellt und ab dem 18. September im Handel, signiert das, was der Kamerasensor sieht, Pixel für Pixel, im Augenblick der Aufnahme. Kein Smartphone mit großer Verbreitung hat das bisher getan.
Fast jeder Kommentar seither stellt eine einzige Frage: Ist ein vom Sensor signiertes Foto ein Beweis? Die Frage ist berechtigt, und die Antwort weiter unten ist ein klares Nein, mit den Gründen einzeln aufgeführt. Aber es ist die kleinere Frage. Die größere lautet, was Apples Entscheidung darüber sagt, wohin sich Authentizität entwickelt, denn der einflussreichste Gerätehersteller der Welt hat gerade aufgehört, Fälschungen im Nachhinein erkennen zu wollen, und begonnen, Vertrauen in dem Moment aufzubauen, in dem die Daten entstehen.
Das ist der richtige Ansatz. Es ist der Ansatz, zu dem die Gemeinschaft der offenen Standards mit C2PA gefunden hat, den Google, Leica, Nikon, Canon und Sony bereits in ihre Kameras eingebaut haben, und den TrueScreen von Anfang an verfolgt: Authentizität an der Quelle sichern, bei jeder Art von Inhalt, statt die Wahrheit im Nachhinein zu erraten. Apple hat ihn nun auf eine Kamera in zwei Telefonmodellen angewendet, mit echten Grenzen bei dem, was die Signatur belegt, wie sie weitergegeben wird und wie viele Geräte sie tragen werden. Diese Grenzen zählen, und sie sind genau der Grund, warum die Zertifizierung an der Quelle als Prozess heute mehr zählt als vor einer Woche: Sie macht dasselbe Prinzip für alle verfügbar, die sich auf Daten verlassen müssen, auf jedem Gerät, jetzt.
Was Apple Reference Image leistet
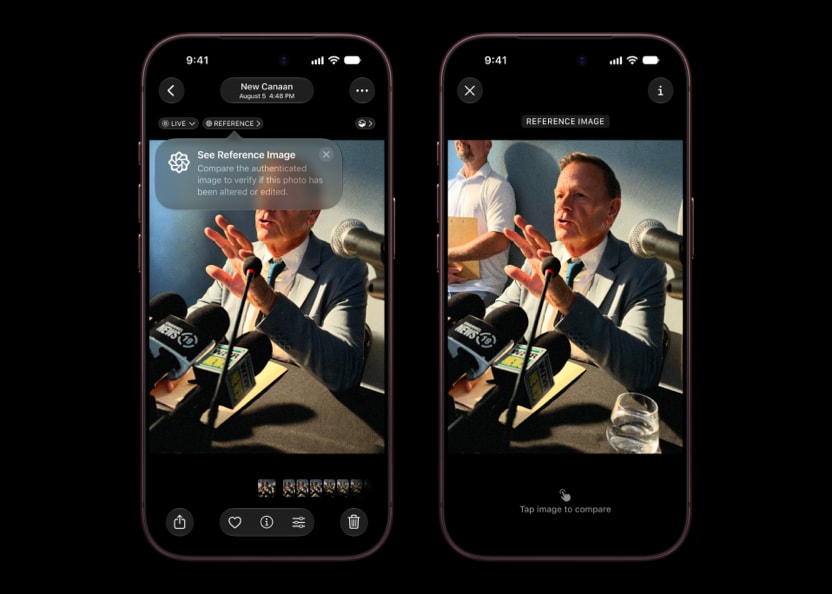
Apple Reference Image ist ein optionaler Kameramodus auf dem iPhone 18 Pro und dem iPhone 18 Pro Max, der die Sensordaten im Augenblick der Aufnahme signiert. Private Cloud Compute entwickelt diese signierten Daten zu dem, was Apple ein “unveränderbares Referenzbild” nennt; es liegt in der Fotos-App neben dem bearbeiteten Bild, sodass sich beide nebeneinander vergleichen lassen.
Die Funktion wurde am 9. September 2026 zusammen mit dem iPhone 18 Pro und dem iPhone 18 Pro Max vorgestellt, erhältlich ab dem 18. September in mehr als 65 Ländern und ab dem 25. September in weiteren 20. Sie arbeitet nur mit der Hauptkamera dieser beiden Modelle, und nur, nachdem die Kamera in den neuen Reference-Modus geschaltet wurde, der ab Werk ausgeschaltet ist. Apples eigener Vergleich lautet “wie ein digitales Negativ”: Das Referenzbild erscheint neben dem Hauptbild, sodass man beide vergleichen und feststellen kann, ob Bearbeitungen vorgenommen wurden. Schnittstellen in iOS 27, iPadOS 27 und macOS 27 erlauben Apps von Drittanbietern, Referenzbilder anzuzeigen. Nichts davon hat mit der Klasse ReferenceImage in ARKit zu tun, einer Schnittstelle zur Bildverfolgung für erweiterte Realität, die nur den Namen teilt.
Signatur im Sensor und das digitale Negativ
Technisch entscheidend ist, wo die Signatur entsteht. Laut MacRumors signiert der Sensor auf Pixelebene, bevor die Bildverarbeitung irgendetwas berührt hat, sodass jede nachgelagerte Stufe arbeitet, wenn bereits ein signierter Datensatz existiert.
Genau darauf zielt die Metapher vom digitalen Negativ. Das Negativ war das, worauf man zurückgriff, wenn jemand einen Abzug anzweifelte, und seine Autorität kam daher, dass es das war, was das Licht tatsächlich getroffen hatte. Es erbt auch dessen Grenze: Ein Negativ hat nie verraten, ob die Szene gestellt war. Apple ist in diesem Punkt präzise, und das ehrt das Unternehmen. Die Funktion liefert “ein unveränderbares Referenzfoto, das sichtbar bestätigt, was der Sensor im Augenblick der Aufnahme gesehen hat”. Was der Sensor gesehen hat, nicht, was echt war.
Warum die nachträgliche Erkennung bereits verloren hat
Ein Jahrzehnt lang lautete die Antwort der Branche auf manipulierte und synthetische Medien: Erkennung. Man nimmt die verdächtige Datei, schickt sie durch einen Klassifikator und hofft, dass der Klassifikator richtig liegt. Die Zahlen sagen, dass das nicht funktioniert, und der Grund ist strukturell, keine Frage besserer Modelle.
Detektoren für generierte Bilder geben unter Laborbedingungen eine Genauigkeit von 94 bis 97 Prozent an. Unabhängige Tests zeigen, dass die Genauigkeit bei realen Dateien unter 50 Prozent fällt und unter 5 Prozent, sobald ein Bild neu komprimiert, beschnitten oder über eine soziale Plattform weitergegeben wurde, was mit fast jedem Bild geschieht, bevor es jemanden erreicht, der darüber entscheiden muss. Ein Münzwurf ist keine Kontrolle. Die Betrugsbekämpfung weiß das: Eine im März 2026 von ACFE und SAS veröffentlichte Untersuchung ergab, dass nur 7 Prozent der Fachleute für Betrugsbekämpfung ihre Organisation für mehr als mäßig vorbereitet halten, KI-gestützten Betrug zu erkennen oder zu verhindern, und im Versicherungsbereich gab kein einziger Befragter ein Vertrauen über “mäßig” an. Der Bericht State of Insurance Fraud von Verisk vom 17. März 2026 zeigt dasselbe von der anderen Seite: 98 Prozent der Versicherer sagen, KI-Bearbeitungswerkzeuge befeuern digitalen Betrug, 76 Prozent sagen, das manipulierte Material, das sie erhalten, sei raffinierter geworden, und nur 32 Prozent sind sehr zuversichtlich, ein Deepfake erkennen zu können.
Erkennung verlangt von einer Maschine, das Falsche zu finden, im Nachhinein, in einer Datei mit unbekannter Geschichte, gegen Werkzeuge, die jeden Monat besser werden. Diesen Wettlauf kann die verteidigende Seite nicht gewinnen, weil jeder Fortschritt in der Erzeugung den Detektor auf null setzt, und die Kosten der Prüfung steigen, während die Kosten der Fälschung sinken.
Authentizität an der Quelle: der Ansatz, den Apple gerade bestätigt hat
Die Signatur am Ursprung kehrt das Problem um. Statt zu fragen, ob eine Datei falsch ist, nachdem sie unterwegs war, stellt man fest, was wahr ist, in dem Moment, in dem es entsteht, dem einzigen Moment, in dem das wenig kostet, und trägt diesen Nachweis weiter. Niemand muss später raten. Die Frage wandert von “Sieht das manipuliert aus?” zu “Ist das unter einer Kontrolle entstanden, und wurde es seither angefasst?”, und die zweite Frage hat eine überprüfbare Antwort.
Das ist die Logik der digitalen Provenienz, und sie ist nicht neu. Neu ist, dass Apple sie in den Sensor eines Telefons legt, das sich zig Millionen Mal verkaufen wird, mit einer Signatur, die existiert, bevor irgendeine Software die Pixel gesehen hat. Truepic, das seit Jahren Bilder gewerblich authentifiziert, hat die Ankündigung genauso gelesen und das Referenzbild ein weiteres starkes Signal für die eigene Risikobewertung genannt. Das ist die richtige Lesart: ein stärkerer Eingang für alle, die an Datenauthentizität arbeiten, kein Konkurrent.
Eine Branche, die auf dieselbe Antwort zuläuft
Apple kommt als Letzter, nicht als Erster. C2PA, der offene Standard für die Herkunft von Inhalten, zählt inzwischen mehr als 500 Mitgliedsunternehmen. Leica, Nikon, Canon und Sony haben Content Credentials in ihre Kameras eingebaut, und Google hat den Standard für das Pixel 10 übernommen. Apple scheint, wie 9to5Mac im August 2026 berichtete, vorerst einen eigenen Weg zu gehen, statt beizutreten, was Fragen zur Interoperabilität aufwirft, die der nächste Abschnitt ernst nimmt. Aber über das Prinzip gibt es keinen Streit mehr: Die ernstzunehmenden Akteure der Bildtechnik sind alle zu dem Schluss gekommen, dass Vertrauen bei der Aufnahme entsteht oder gar nicht.
Diese Übereinstimmung ist die Nachricht. Wenn Hardware-Hersteller, Normungsgremien und Prüfspezialisten die Kontrolle gleichzeitig nach vorn verlagern, hört der Ansatz auf, eine Nischenpraxis zu sein, und wird zur Erwartung. Jede Organisation, die Fotos, Videos, Dokumente oder Webinhalte erhält, wird früher daran gemessen, als sie erwartet.
Der Ansatz, auf dem TrueScreen aufgebaut ist
TrueScreen arbeitet von Beginn an so: Inhalte werden an der Quelle erfasst, innerhalb eines definierten Prozesses, mit einer forensischen Methodik nach ISO/IEC 27037, während der Erfassung geprüft statt danach untersucht, und mit amtlichem digitalem Siegel und Zeitstempel zertifiziert, international anerkannt im Rahmen von eIDAS. Die Plattform liest und schreibt C2PA-Manifeste als Selbstverständlichkeit, und ein Referenzbild ist, wo eines existiert, ein weiteres Signal, das sie entlang des Lebenszyklus der Daten aufnehmen kann. Apple hat das Prinzip nicht erfunden. Es hat, in einem Maßstab, den nur Apple hat, bestätigt, dass dieses Prinzip die Richtung der Branche ist.
Was ein signiertes Foto nicht klärt
Die Richtung zu loben heißt nicht, so zu tun, als sei die Funktion fertig, und Apple behauptet das auch nicht. Eine Signatur im Sensor beantwortet eine Beweisfrage, die Integrität der Daten ab dem Sensor, und lässt mehrere offen. Wer sich darauf stützen will, braucht die vollständige Liste.
Ein Sensor unterscheidet eine Szene nicht von einem Bild der Szene
Ein Kamerasensor misst Licht, das auf eine Ebene trifft. Er hat kein Modell der Welt hinter diesem Licht und keine Möglichkeit zu fragen, ob die Photonen von einer Straße kommen oder von einem Bildschirm, der eine vortäuscht. Man nimmt mit irgendeinem Gerät ein Foto auf, bearbeitet es beliebig, zeigt das Ergebnis bildschirmfüllend an und fotografiert den Bildschirm im Reference-Modus: Heraus kommt ein völlig gültiges Referenzbild eines veränderten Inhalts. Nichts wurde gefälscht, keine Kryptografie gebrochen. Die Kamera hat getan, was sie versprochen hat, an einem Motiv, das zufällig eine Lüge war.
Der Angriff ist unspektakulär, und genau deshalb wird er benutzt werden. Die Umfrage von Verisk ergab, dass 55 Prozent der Befragten der Generation Z in Betracht ziehen würden, ein Schadensbild oder ein Dokument digital zu verändern. Wer dazu bereit ist, wird von einer Funktion, die alles fotografiert, was man ihr vorhält, nicht aufgehalten. Es gibt zudem ein Risiko zweiter Ordnung, und es ist das ernstere: Eine Funktion, die Vertrauen erhöhen soll, kann am Ende verändertem Inhalt Glaubwürdigkeit verleihen, weil das Echtheitsetikett an der Aufnahme haftet, während der Betrachter es dem Motiv zuordnet. In dieser Lücke zwischen dem, was belegt wird, und dem, was verstanden wird, arbeitet ein entschlossener Betrüger.
Alles, was eine Szene von ihrer Wiedergabe trennen könnte, liegt außerhalb der Signatur: Moiré des Bildschirmrasters, ein flaches Tiefenfeld, Reflexionen auf Glas, Streifen der Bildwiederholrate, die spektrale Signatur einer Hintergrundbeleuchtung statt des Tageslichts. Das sind Artefakte der Aufnahmeumgebung, keine Eigenschaften der signierten Daten, und sie zu lesen heißt, den Aufnahmekontext mit einer Analyse mehrerer Signale und mit Kontrolle über die Bedingungen der Aufnahme zu untersuchen. Dieselbe Lücke erklärt, warum echte Bilder im falschen Kontext eine so wirksame Form der Desinformation bleiben.
Der Screenshot, und ein Signal, das nur im Positiven wirkt
Das Abfotografieren ist nicht einmal der einfachste Weg, die Kontrolle zu umgehen. Man nimmt ein Foto im Reference-Modus auf, verändert es mit einem KI-Bearbeitungswerkzeug und macht dann einen Screenshot des Ergebnisses. Der Screenshot ist eine neue Datei ohne Referenzbild, ohne Spur der Bearbeitung und ohne irgendetwas, das auf das signierte Original verweist. Wer ihn angefertigt hat, wird dadurch nicht entlarvt: Er erzeugt eine Datei, die fast jeder anderen im Umlauf gleicht, denn solange die überwältigende Mehrheit der Bilder der Welt unsigniert entsteht, trägt eine fehlende Signatur keine Information. Das Vorhandensein eines Referenzbilds ist ein Punkt dafür, sein Fehlen ist kein Punkt dagegen, und kein Prüfprozess kann auf dieser Asymmetrie ruhen.
Abfotografieren vom Bildschirm, Bearbeiten und Screenshot, Weiterleiten über einen Kanal, der die Verknüpfung entfernt, Vorlegen eines echten Referenzbilds einer gestellten Szene: Es gibt viele Wege um eine Kontrolle herum, die nur im Sensor lebt, und keiner davon erfordert technisches Können. Das ist der praktische Grund, warum eine Sensorsignatur innerhalb einer vollständigen und strengen forensischen Methodik eingesetzt werden muss und nicht für sich allein. Innerhalb eines solchen Prozesses ist sie ein wertvolles Signal, weil der Prozess die Aufnahmeumgebung kontrolliert, die bedienende Person und den Zeitpunkt festhält und dokumentiert, was danach mit der Datei geschah. Für sich allein beantwortet sie eine Frage, der ein Betrüger einfach ausweichen kann.
Ein Beweis, der nicht mitreist
Ein Referenzbild ist nützlich, wo es lebt, und weitgehend unsichtbar, sobald das Foto das Haus verlässt. Das Prüfelement ist innerhalb der Apple-Umgebung mit dem Original verknüpft, und Apple hat nicht gesagt, ob diese Verknüpfung den Export übersteht. In der Praxis erreicht ein Foto den Posteingang eines Schadenbearbeiters, eine Redaktion oder eine Rechtsabteilung per E-Mail, Messenger, Kundenportal oder freigegebenen Ordner, und die meisten dieser Wege komprimieren das Bild neu, entfernen Metadaten oder beides. Ein Prüfelement, das in der Fotomediathek des Absenders lebt, ist eine andere Kategorie als editierbare EXIF-Metadaten, teilt aber eine Schwäche: Es steckt nicht in der Datei, die Sie erhalten haben. Wenn die Prüfung des Fotos bedeutet, zum Ursprungsgerät zurückzugehen, dann haben Sie eine Eigenschaft der Umgebung des Absenders in der Hand, nicht des Beweises.
Auch die Prüfoberfläche ist visuell. Man öffnet das Referenzbild neben dem Hauptbild und beurteilt, ob Bearbeitungen vorgenommen wurden. Für einen Fotografen, der den eigenen Arbeitsablauf kontrolliert, reicht das. Für alles Strittige reicht es nicht, denn ein visuelles Urteil fällt eine Person, in einem Moment, und hinterlässt keine Spur. Was einer Anfechtung standhält, ist eine Untersuchung, die jemand anderes wiederholen kann: kryptografische Prüfsummen, berechnet über einen definierten Inhalt, festgehalten zu einem definierten Zeitpunkt, überprüfbar für jeden, der die Datei besitzt.
Und anders als C2PA, das die Herkunftsmetadaten in die Datei einbettet, sodass jeder mit einem konformen Lesegerät sie prüfen kann, ist Apple Reference Image an Apples Hardware und an Private Cloud Compute gebunden und bietet Dritten eine Anzeigeschnittstelle statt einer unabhängigen kryptografischen Prüfung. Anzeigen ist nicht Prüfen. Für einen Prozess, der einen Gegner überzeugen muss, entscheidet dieser Unterschied alles. Auch C2PA hat als Beweismittel eigene Grenzen, angefangen damit, dass ein Manifest die erklärte Geschichte einer Datei beschreibt und dort endet, weshalb die forensische Garantie über beide hinausgeht: Sie dokumentiert, wer die Erfassung vorgenommen hat, wann und unter welchen Umständen.
Kein Zeitstempel, keine bedienende Person, keine Beweiskette
Wann ein Foto aufgenommen wurde, ist meist strittiger als das, was es zeigt. Ob der Schaden vor Vertragsbeginn entstand, in welchem Zustand eine Immobilie bei der Übergabe war, wer einen Entwurf zuerst dokumentiert hat: Das sind Fragen nach einem Zeitpunkt, und die Geräteuhr beantwortet keine davon, weil die Partei, die sich darauf beruft, sie auch kontrolliert. Beantwortet werden sie durch einen Zeitstempel, den ein unabhängiger Dritter ausstellt und der ohne Rückgriff auf das erzeugende Gerät überprüfbar ist. Apple Reference Image enthält keinen.
Die Signatur authentifiziert Hardware, keine Person. Das Foto eines Sachverständigen hat Gewicht, weil ein namentlich bekannter Sachverständiger es bei einer bestimmten Besichtigung an einer bestimmten Adresse aufgenommen hat; nimmt man die bedienende Person und die Umstände weg, bleibt ein technisch unversehrtes und beweisrechtlich dünnes Bild. Und alles nach dem Auslösen liegt außerhalb der Funktion: wo die Datei gespeichert wurde, wer darauf zugegriffen hat, was exportiert wurde, welche Kopie von wem erzeugt wurde. Ein Referenzbild beschreibt einen einzigen Augenblick, die Beweiskette deckt jeden Augenblick danach ab, und ob digitale Beweise vor Gericht zulässig sind, entscheidet sich meist am Zweiten mehr als am Ersten.
| Beweisanforderung | Was Apple Reference Image im September 2026 abdeckt | Was sie vervollständigt |
|---|---|---|
| Integrität des Inhalts ab der Aufnahme | Abgedeckt. Signierte Sensordaten, entwickelt zu einem unveränderbaren Referenzbild | Dasselbe, plus eine Prüfsumme über den erfassten Inhalt |
| Nachweis des Aufnahmezeitpunkts | Nicht abgedeckt. Kein Zeitstempel, den ein Dritter unabhängig prüfen kann | Amtliches digitales Siegel und Zeitstempel, international anerkannt im Rahmen von eIDAS |
| Nachweis, wer die Aufnahme gemacht hat | Nicht abgedeckt. Die Funktion authentifiziert ein Gerät, keine Person | Festgehaltene Identität der bedienenden Person und der Erfassungsumstände |
| Nachweis, dass das Motiv eine reale Szene war | Nicht abgedeckt. Ein Abfotografieren vom Bildschirm liefert ein gültiges Referenzbild | Kontrollen der Erfassungsumgebung und Analyse mehrerer Signale |
| Verwahrung der Datei nach dem Auslösen | Nicht abgedeckt. Keine dokumentierte Nachverfolgung der weiteren Handhabung | Dokumentierte Beweiskette nach ISO/IEC 27037 |
| Unabhängige Prüfung durch Dritte | Teilweise. Anzeigeschnittstellen erlauben den visuellen Vergleich | Eigenständiger Bericht, den ein Dritter ohne das Originalgerät prüfen kann |
| Abdeckung des tatsächlich eingehenden Materials | Zwei Modelle, Hauptkamera, optional, Aufnahme in der EU zum Start nicht verfügbar | Methodik unabhängig von Gerät, Plattform und Inhaltstyp |
Wie weit sie reicht: nur iOS, nur Pro, nur neue Hardware
Die zweite Gruppe von Grenzen betrifft die Reichweite, nicht die Substanz, und entscheidet, wie lange es dauert, bis die Funktion in der Praxis zählt. Apple Reference Image hängt von einem neuen Sensor ab und nicht von einem Software-Update, ist auf zwei Modelle und eine Kamera beschränkt, bleibt ausgeschaltet, bis der Nutzer sie aktiviert, und lässt sich auf nichts anwenden, was bereits existiert. Zusammengenommen rücken diese Einschränkungen eine nennenswerte Abdeckung der Fotos dieser Welt in Jahre Entfernung.
| Faktor | Wert | Quelle |
|---|---|---|
| Anteil von iOS am weltweiten Markt mobiler Betriebssysteme | 29,25 % | StatCounter, Anfang 2026 |
| Anteil von Android am selben Markt | 70,36 % | StatCounter, Anfang 2026 |
| Pro-Modelle an den ersten Verkäufen des iPhone 17 | 52 % (Pro Max 27 %, Pro 25 %) | Counterpoint Research |
| Pro-Modelle über die gesamte Generation iPhone 16 | 39 % | Counterpoint Research |
| Durchschnittlicher Austauschzyklus eines Smartphones | 3,7 Jahre 2026, nach 2,9 im Jahr 2022 | SellCell |
| Nutzer, die ein Gerät mindestens drei Jahre behalten | 68 % | SellCell |
| Durchschnittliches Alter eines Telefons bei Ausmusterung in den USA | 3,84 Jahre 2025, der höchste je gemessene Wert | SellCell |
| Geräte, die heute ein Referenzbild erzeugen können | iPhone 18 Pro und 18 Pro Max, Hauptkamera, optional | Apple Newsroom, 9. September 2026 |
Es braucht neues Silizium, kein Software-Update
Kein iPhone, das bereits im Umlauf ist, wird je ein Referenzbild erzeugen. Die Fähigkeit stammt aus dem Sensor der Hauptkamera der iPhone-18-Pro-Reihe, also verbreitet sich die Funktion nur so schnell, wie Menschen neue Hardware kaufen. Sie schließt auch die rückwirkende Nutzung aus: Kein Foto, das bereits in einem Archiv liegt, kann nachträglich ein Referenzbild erhalten, und kein Prozess, der auf vorhandenes Material angewiesen ist, kann sich darauf stützen.
Der Geräteaustausch wird in Jahren gemessen
Apple verkauft rund 230 Millionen iPhones im Jahr, und Pro-Modelle machen je nach Generation zwischen 39 und 52 Prozent davon aus, was neue signaturfähige Geräte auf unter hundert Millionen Einheiten pro Jahr bringt, gegenüber einer weltweit installierten Basis von mehr als fünf Milliarden Smartphones. Sagen wir ein paar Prozentpunkte der Telefone dieser Welt pro Jahr, unter der optimistischen Annahme, dass jeder Käufer einen Modus einschaltet, der ausgeschaltet ausgeliefert wird. Die Austauschzyklen werden länger, nicht kürzer, also ist der Ausläufer an beiden Enden lang.
In der EU beginnt die Aufnahme nicht zum Start
Apples eigene Fußnoten stecken den Rahmen ab. In China wird die Funktion zum Start wegen regulatorischer Vorgaben nicht verfügbar sein. In der EU wird die Aufnahme zum Start auf den iPhone-18-Pro-Modellen nicht verfügbar sein, auch wenn Nutzer von iOS 27, iPadOS 27 und macOS 27 Referenzbilder entwickeln und anzeigen können. Für eine europäische Organisation ist das die maßgebliche Tatsache: Zum Start kann man anderswo erzeugte Referenzbilder ansehen und keine eigenen erstellen.
Apple hat außerdem angekündigt, dass die Unterstützung für SynthID später im Jahr 2026 kommt und je nach angewandter Bearbeitung die meisten bearbeiteten Bilder abdeckt. Das steht neben der Kennzeichnungspflicht für synthetische Inhalte aus der KI-Verordnung der EU, deren Artikel 50 seit dem 2. August 2026 gilt, mit einer am 6. Mai 2026 politisch vereinbarten und am 13. Mai 2026 vom Rat bestätigten Schonfrist bis zum 2. Dezember 2026, die nur die maschinenlesbare Kennzeichnungspflicht aus Artikel 50 Absatz 2 betrifft. Kennzeichnungspflichten und Beweiskraft sind getrennte Probleme, und die erste zu erfüllen hilft der zweiten nicht, weshalb das Kennzeichnen von KI-Inhalten als Echtheitsbeweis nicht reicht.
Unterdessen kommen die Daten weiter von überall her
Betrachten Sie, was Ihre Organisation in diesem Monat tatsächlich erreicht: Android-Geräte, jedes iPhone ohne Pro, jedes ältere iPhone, Dashcams, Exporte aus Videoüberwachung, Drohnen, Kompaktkameras ohne jedes Herkunftsschema, dazu alles, was aus dem Web, aus Messengern und aus alten Archiven weitergeleitet wird, dazu die Videos, Screenshots, Webseiten und Dokumente, die eine Fotofunktion überhaupt nicht berührt. Fast nichts davon lässt sich im Sensor signieren, und nichts rückwirkend. Wer Versicherungsschäden bearbeitet, bei denen KI-Manipulation inzwischen Alltag ist, kann einem Versicherungsnehmer nicht sagen, er solle wiederkommen, wenn er ein bestimmtes Telefon gekauft hat.
Nichts davon ist Kritik an Apple, und das sei ausdrücklich gesagt. Mehr Hersteller, die am Ursprung signieren, machen das ganze Feld stärker. Der Punkt ist: Der Ansatz ist richtig und die Abdeckung ist schmal, und wer jetzt Daten empfängt, braucht den Ansatz, nicht die Abdeckung.
Warum das eine gute Nachricht für alle ist, die sich auf Daten verlassen
Hier ist der Teil, den die defensiven Lesarten übersehen. Schadenbearbeiter, Prozessanwälte, Compliance-Verantwortliche, Bildredakteure und Einkaufsteams machen das Foto nicht selbst. Sie erhalten es von jemandem, den sie nie getroffen haben, und müssen entscheiden, ob sie darauf handeln. Für sie verändert Apples Schritt die Bedingungen dieser Entscheidung zu ihren Gunsten, auf zwei Arten.
Erstens setzt er eine Erwartung. Sobald ein weit verbreitetes Gerät seine eigene Aufnahme belegen kann, wird “Unter welchen Bedingungen ist das entstanden?” zu einer vernünftigen Frage an jedes Datenstück, und eine Organisation, die sie stellt und ihren Eingang so organisiert, dass die Antwort existiert, ist nicht mehr die Unbequeme im Raum. Zweitens beendet er die Diskussion über die Methode. Wer seiner Geschäftsleitung seit Langem erklärt, dass Erkennungswerkzeuge keinen Beweisprozess tragen können, hat jetzt Apple, Google, Sony und die C2PA-Mitglieder, die mit ihren Produktplänen dasselbe sagen.
| Wer die Daten empfängt | Was sich ändert, wenn Authentizität an der Quelle die Erwartung ist |
|---|---|
| Versicherungsschäden | Fotos und Videos des Schadens können unter einer Kontrolle entstanden verlangt werden, statt nachträglich auf Manipulation durchsucht zu werden |
| Recht und Streitverfahren | Die Frage wandert von “Ist diese Datei echt?” zu “Kann die Gegenseite die Erfassung prüfen?”, was ein dokumentierter Prozess vorab beantwortet |
| Compliance und Revision | Der Nachweis eines Zustands zu einem Datum (eine Webseite, ein Dokument, eine Mitteilung) lässt sich mit einem überprüfbaren Zeitstempel erbringen statt mit einem Screenshot |
| Redaktionen und Medien | Herkunftssignale aus Kameras und Telefonen werden zu Eingängen eines Prüfablaufs, der nicht mehr von einem einzigen Anbieter abhängt |
| Einkauf und Lieferkette | Prüfungen, Lieferungen und Baustellenzustände lassen sich so dokumentieren, dass der Nachweis das Gewicht trägt, nicht die Beziehung |
Die Organisationen, die ihre Prozesse heute auf dieses Prinzip stellen, sind bereits dort, wohin der Markt geht, wenn signierte Aufnahmen gewöhnlich werden. Die, die warten, prüfen noch jahrelang mit bloßem Auge.
Zertifizierung an der Quelle macht Authentizität für alle verfügbar, heute
Apple sichert den Ursprung für eine Kamera in zwei Telefonen, für Fotos, innerhalb des eigenen Ökosystems. Der Bedarf gilt für jedes Gerät, jeden Inhaltstyp, jede Organisation und für ein Ergebnis, das ein Dritter prüfen kann, ohne jemanden um Zugang zu bitten. Genau das leistet TrueScreen: Fotos, Videos, Webseiten und Dokumente werden an der Quelle mit einer forensischen Methodik erfasst, sodass dasselbe Prinzip, das Apple gerade ins Silizium gelegt hat, auf die gesamten Daten einer Organisation zutrifft, jetzt, mit dem, was eine Sensorsignatur ihrer Natur nach nicht mit sich tragen kann.
Vier Elemente, in dieser Reihenfolge angewendet, machen aus einem Inhalt etwas, das einer Anfechtung standhält: kontrollierte Erfassung an der Quelle nach ISO/IEC 27037, Prüfung von Umgebung und Inhalt während der Erfassung, ein Bericht, den eine unabhängige Partei prüfen kann, und Zertifizierung mit amtlichem digitalem Siegel und Zeitstempel, international anerkannt im Rahmen von eIDAS. Erfassung, Prüfung, Bericht und Zertifizierung sind vier Stufen eines einzigen Prozesses, keine vier getrennten Werkzeuge. Wo ein Referenzbild oder ein C2PA-Manifest existiert, ist es ein zusätzliches Signal entlang des Lebenszyklus der Daten, aufgenommen wie jeder andere Eingang. Wo es fehlt, und das ist der Regelfall, funktioniert der Prozess trotzdem. Das Ergebnis für eine Organisation liest sich als drei Eigenschaften ihrer Daten.
Sicher
Der Inhalt wird innerhalb eines definierten Prozesses erfasst, mit den Bedingungen als Teil des Vorgangs festgehalten und dem Inhalt, der während der Erfassung mit einer Prüfsumme versehen wird. Während der Erfassung verhindert der Prozess eine Veränderung; danach ist jede Veränderung erkennbar, indem die Datei mit ihren festgehaltenen kryptografischen Werten verglichen wird. Das sind zwei verschiedene Aussagen, die man auseinanderhalten sollte, denn nichts Digitales ist vor Veränderung sicher, und die nützliche Frage ist, ob sie entdeckt würde. Die Prüfung bei der Erfassung ist auch der Ort, an dem eine Wiedergabe vor dem Sensor auffällt und ein Gerät markiert wird, das eine Zeit oder einen Ort meldet, die mit seinem eigenen Verhalten unvereinbar sind, Hypothesen, die unerreichbar sind, sobald eine Datei drei Zwischenstationen durchlaufen hat. Jeder weitere Handhabungsschritt wird festgehalten, sodass die heute vorgelegte Datei lückenlos an die im Moment der Aufnahme erzeugte anknüpft.
Konform
Die Methodik folgt ISO/IEC 27037, der internationalen Norm für Identifikation, Sammlung, Erfassung und Bewahrung digitaler Beweise. Die Zertifizierung bindet das Ergebnis an eine Instanz außerhalb der Parteien: Amtliches digitales Siegel und Zeitstempel, international anerkannt im Rahmen von eIDAS, verknüpfen den erfassten Inhalt und seinen Bericht mit einem bestimmten Zeitpunkt und einem identifizierbaren Aussteller, auf eine Weise, die noch Jahre später prüfbar bleibt. Das elektronische Siegel macht den Nachweis zurechenbar und der Zeitstempel datiert ihn, und keines von beiden ist für sich ein Produkt. Es sind Instrumente innerhalb einer Methodik: Eine Datei unbekannter Herkunft zu versiegeln würde nur bescheinigen, dass eine unbekannte Datei zu einem bestimmten Zeitpunkt existierte. Für Organisationen mit Transparenzpflichten aus der KI-Verordnung oder mit Beweisstandards in einem Streit ist der Unterschied zwischen einem Etikett und einer zertifizierten Erfassung der Unterschied zwischen dem Erfüllen einer Kennzeichnungspflicht und der Fähigkeit zu beweisen, was geschehen ist.
Effizient
Ein forensischer Bericht legt dar, was erfasst wurde, wann, von wem, unter welchen Bedingungen und mit welchen kryptografischen Werten, in einer Form, die jemand ohne Beziehung zu einer der Parteien bewerten kann. Genau das beseitigt die Handarbeit: kein Hin und Her mit dem Absender, kein Sachverständiger, der einen retuschierten Schatten mit bloßem Auge beurteilen soll, keine Abhängigkeit vom Ursprungsgerät oder von der Anzeige-App eines Anbieters. Die unabhängige Prüfung ist es, die Beweis von Behauptung trennt, und sie ist es auch, die einen Schadensfall, eine Revision oder einen vorprozessualen Austausch verkürzt, denn wenn die Prüfung einer Behauptung die Mitwirkung der Gegenseite erfordert, bleibt sie eine Behauptung. Die Erfassung läuft vor Ort über die mobile Anwendung von TrueScreen und über die Plattform für Organisationen, die dieselben Garantien in ihren eigenen Abläufen brauchen, und sie deckt vorhandenes Material ebenso ab wie heute erzeugtes.
| Ebene der Authentizität | Apple Reference Image | Forensische Methodik mit TrueScreen |
|---|---|---|
| Integrität der Pixel ab dem Sensor | Im Sensor signiert, auf zwei Modellen | Prüfsumme über den erfassten Inhalt, auf jedem Gerät |
| Das Motiv war eine Szene, keine Wiedergabe | Nicht unterschieden | Analyse mehrerer Signale der Erfassungsumgebung, bei der Aufnahme ausgeführt |
| Bedingungen der Aufnahme | Nicht festgehalten | Erfassung innerhalb eines definierten Prozesses, mit den Bedingungen als Teil des Vorgangs |
| Wann, wo, wer | Nur Geräteuhr, keine bedienende Person | Identität der bedienenden Person, Umstände und ein unabhängig vom Gerät ausgestellter Zeitstempel |
| Form der Prüfung | Visueller Vergleich in Fotos | Eigenständiger forensischer Bericht mit kryptografischen Werten, prüfbar ohne das Originalgerät |
| Beweiskraft | Keine für sich allein | Amtliches digitales Siegel und Zeitstempel, international anerkannt im Rahmen von eIDAS |
| Verwahrung nach dem Auslösen | Nicht abgedeckt | Dokumentierte Beweiskette nach ISO/IEC 27037, über jeden Handhabungsschritt |
| Inhaltstypen und Geräte | Fotos, zwei Modelle, optional, keine rückwirkende Nutzung | Fotos, Videos, Webseiten und Dokumente, auf jedem Gerät, vorhandenes Material eingeschlossen |
| Übertragbarkeit | Verknüpftes Element innerhalb eines einzigen Ökosystems | Bericht, der mit dem Beweis reist und von jedem, auf jeder Plattform, geprüft werden kann |
Eine ehrliche Grenze, bevor ein aufmerksamer Leser sie anspricht. Eine forensische Methodik garantiert das Wie, nicht das Was. Wenn jemand vor dem Objektiv eine Szene stellt, zertifiziert eine zertifizierte Erfassung sie als echte Aufnahme dieser gestellten Szene, und sagt das genau so. Der Unterschied ist nicht, dass die Methodik die Wirklichkeit lesen würde. Er liegt darin, dass die Analyse auf einem Inhalt läuft, der unter kontrollierten Bedingungen, von einer identifizierten Person, zu einem überprüfbaren Zeitpunkt erfasst wurde, mit jedem weiteren Schritt festgehalten, statt auf einer Datei unbekannter Herkunft, die per E-Mail kam.
Ein Fall macht beide Hälften sichtbar. Ein Schadensachverständiger dokumentiert Hochwasserschäden mit einem iPhone 18 Pro im Reference-Modus, und der Versicherer bestreitet später das Schadensdatum. Das Referenzbild zeigt, dass der Sensor diese Szene gesehen hat, was tatsächlich mehr ist, als jedes Telefon im vergangenen Monat bot; es zeigt nicht, wann, und es schließt nicht aus, dass es ein Foto eines anderswo aufgenommenen Fotos ist. Erfasst man dieselbe Szene über einen forensischen Prozess, trägt die Datei die Identität der bedienenden Person, einen Zeitstempel, den der Versicherer bei einer unabhängigen Stelle prüfen kann, einen Nachweis der Erfassungsbedingungen und einen Bericht, den die eigenen Sachverständigen des Versicherers prüfen können, ohne jemanden um Zugang zu bitten. Tut man beides, wird das Referenzbild zu einem weiteren Signal innerhalb eines Nachweises, der bereits trägt.
Was jetzt zu tun ist
Die praktische Schlussfolgerung lautet: nicht warten. Signierte Aufnahmen auf den Telefonen dieser Welt sind Jahre von einer nennenswerten Abdeckung entfernt, und die Daten, die in diesem Monat eingehen, kommen von überall sonst. Daraus folgen drei Schritte.
Die Erfassung überall dorthin vorverlegen, wo Daten Gewicht haben. Die Abläufe bestimmen, in denen ein Foto, ein Video, eine Webseite oder ein Dokument in einem Streit, einer Revision oder einer behördlichen Akte landet, und sicherstellen, dass dieser Inhalt unter einer Kontrolle erfasst wird, statt empfangen und untersucht zu werden. Dort zahlt sich Authentizität an der Quelle zuerst aus.
Herkunftssignale als Eingänge behandeln, nicht als Urteile. Eine Regel festlegen, was die Organisation akzeptiert: Ein Referenzbild, ein C2PA-Manifest und eine zertifizierte forensische Erfassung sind drei verschiedene Sicherungsstufen, und jede ist nach dem zu gewichten, was sie belegt. Eine Signatur im Sensor ist ein starkes Signal über Pixel. Sie ist keine Aussage über die Szene, den Zeitpunkt, die bedienende Person oder die Verwahrung.
Den Prozess messen, nicht die Datei. Die Frage an jedes Datenstück lautet nicht mehr “Sieht das manipuliert aus?”, sondern “Kann ein Dritter ohne unsere Hilfe prüfen, wie das entstanden ist?”. Wenn die Antwort Ja lautet, ist die Diskussion über Authentizität beendet, bevor sie beginnt, und genau das hat Apple, auf seine Weise und auf seinen eigenen Geräten, dem gesamten Markt gerade gesagt.
Häufige Fragen zu Apple Reference Image
Was ist Apple Reference Image?
Ist Apple Reference Image für sich allein ein Beweis?
Lässt sich Apple Reference Image umgehen?
Ist Apple Reference Image dasselbe wie die Content Credentials von C2PA?
Ist Apple Reference Image in der Europäischen Union verfügbar?
Was bedeutet Authentizität an der Quelle für eine Organisation ohne iPhone 18 Pro?
Authentizität, die an der Quelle entsteht, auf jedem Gerät und für jede Art von Inhalt
TrueScreen erfasst Fotos, Videos, Webseiten und Dokumente mit forensischer Methodik: Prüfung während der Erfassung, dokumentierte Beweismittelkette und Zertifizierung mit amtlichem digitalem Siegel und Zeitstempel, international anerkannt.
Redaktion von TrueScreen
Dieser Bereich wird von der Redaktion von TrueScreen betreut, die Kompetenzen in digitaler Forensik, Beweisrecht und regulatorischer Compliance vereint. Jeder Inhalt wird anhand von Primärquellen geprüft: Gesetzestexte, veröffentlichte Urteile, technische Normen und offizielle Dokumentation, stets im Text zitiert.


