Content Credentials (C2PA) aus einem Foto, einem Video oder einer PDF entfernen
Aktualisiert am
Content Credentials lassen sich mit drei Klicks aus einem Foto oder einem Video entfernen, kostenlos und ohne ein einziges Pixel zu verändern. Was verschwindet, ist ein Etikett: die Auskunft der Datei über sich selbst, wer sie erstellt hat und wie, geschrieben nach dem Standard C2PA. Das Bild, die gewöhnlichen Metadaten und alle forensischen Spuren bleiben genau dort, wo sie waren. Diese Anleitung zeigt Schritt für Schritt, wie Sie Content Credentials entfernen (den Herkunftsnachweis nach C2PA), und danach, was Ihnen bleibt.
Dafür verwenden wir GoTamper.it, ein vollständiges, kostenloses und öffentliches Werkzeug, mit dem sich jede Art von Datei (Fotos, Videos, Screenshots, PDF, Audio) direkt im Browser bearbeiten lässt: Nichts wird hochgeladen, nichts wird gespeichert.
Diese Anleitung gehört zu einer Reihe, die mit KI-Bilder erkennen beginnt.
Content Credentials (C2PA) aus einem Foto entfernen
Schritt 1: Foto laden
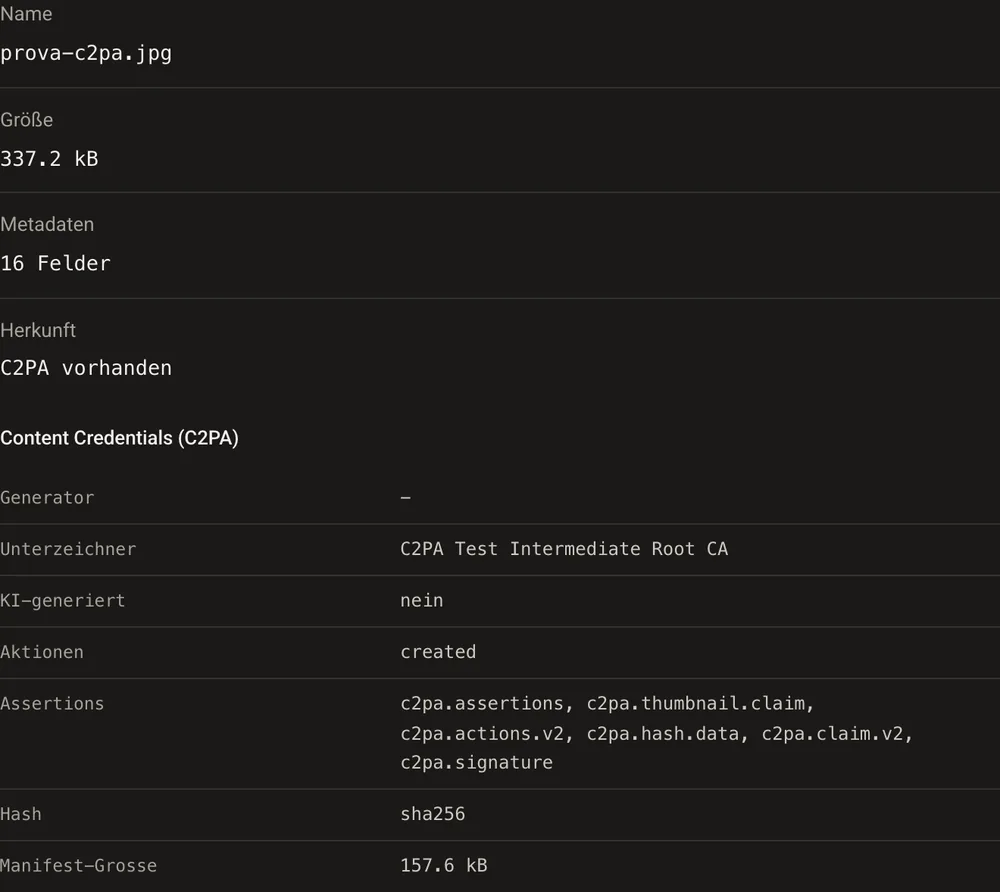
Ziehen Sie das Foto auf GoTamper.it. Die Seite zeigt, was die Datei über sich selbst erklärt: wer sie signiert hat, was mit ihr gemacht wurde und wie groß die Content Credentials sind. Unser Testfoto trägt 157,6 kB davon, dazu 16 gewöhnliche Metadatenfelder wie Kamera, Datum und Farbprofil.
Schritt 2: Reiter Herkunft öffnen
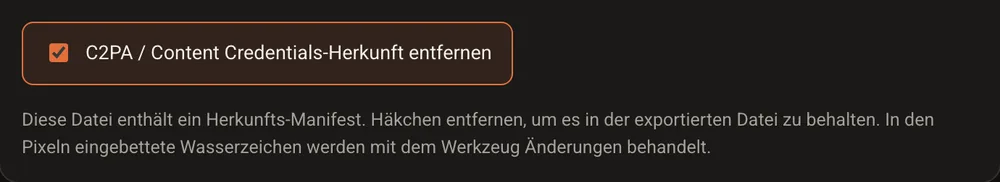
Dieser Reiter erscheint nur, wenn die Datei Content Credentials hat. Das Kästchen C2PA-Herkunft / Content Credentials entfernen ist bereits angehakt. Lassen Sie es so.
Schritt 3: Entscheiden, was mit den übrigen Metadaten geschieht
Wählen Sie im Reiter Metadaten Behalten, wenn nur die Content Credentials verschwinden sollen, oder Alles löschen, wenn auch Kamera, Datum und Ort weg sollen. Wir haben Behalten gewählt, um zu zeigen, dass es zwei getrennte Dinge sind.
Schritt 4: Ergebnis herunterladen
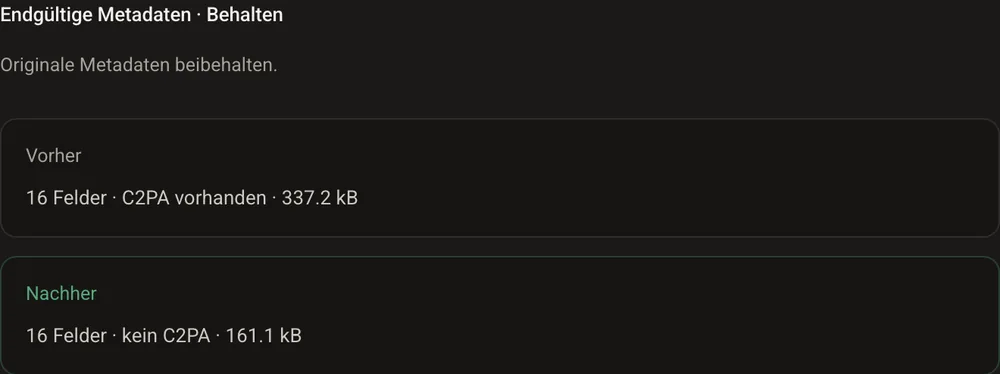
Öffnen Sie Ergebnis. Vorher: 16 Felder, C2PA vorhanden, 337,2 kB. Nachher: 16 Felder, kein C2PA, 161,1 kB. Der Unterschied sind die Content Credentials, Vorschaubild und Signatur inklusive. Die Pixel wurden nicht angerührt. Datei herunterladen, fertig.
Content Credentials (C2PA) aus einem Video entfernen
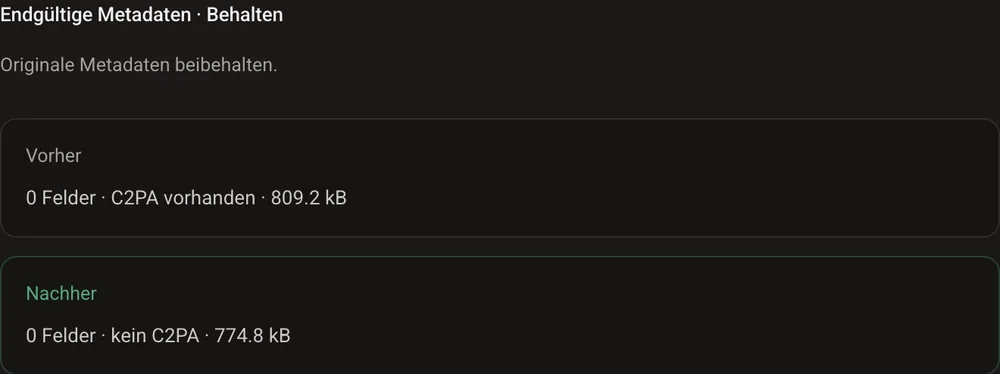
Dieselben Schritte, ein Reiter weniger. Bei einem Video zeigt GoTamper.it nur Laden, Metadaten und Ergebnis, und das Entfernen geschieht von selbst. Unser Testvideo, 809,2 kB, kam mit 774,8 kB und ohne C2PA heraus.
Das Video wird nicht neu kodiert: dieselben Bilder, derselbe Ton, dieselbe Qualität. Nur der Block, der die Content Credentials enthielt, ist weg.
Content Credentials (C2PA) aus einer PDF entfernen
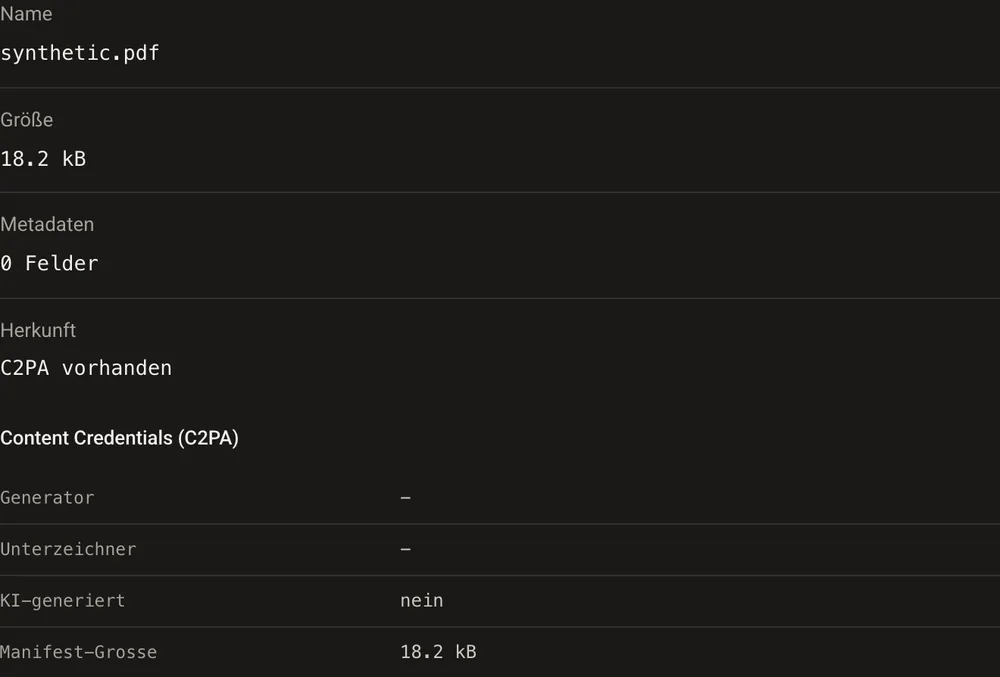
In einer PDF reisen die Content Credentials als kleine, an das Dokument angehängte Datei. GoTamper.it findet den Anhang, und die Schritte sind dieselben wie beim Foto: PDF laden, das Kästchen Herkunft angehakt lassen, im Reiter Metadaten über Titel, Autor und Daten entscheiden, Ergebnis öffnen und herunterladen. Das Fenster wechselt von C2PA vorhanden zu kein C2PA: Das Dokument führt den Anhang nicht mehr auf, und sein Inhalt ist geleert.
Eines sollte man über PDFs wissen: Sie speichern Änderungen, indem sie eine neue Version am Ende der Datei anhängen, und die alte bleibt darin. Die Erklärung ist aus dem Dokument verschwunden, aber wer es forensisch liest und die frühere Version durchgeht, sieht noch, dass da etwas war. Damit auch das verschwindet, muss das ganze Dokument neu aufgebaut werden, was eine andere Arbeit ist und eigene Spuren hinterlässt.
Content Credentials entfernen: prüfen, ob es funktioniert hat
Öffnen Sie die neue Datei im C2PA-Viewer. Findet er nichts, sind die Content Credentials weg. Der Viewer liest, was die Datei erklärt; er erkennt keine KI und sagt nichts darüber, was das Bild zeigt.
Ein Hinweis: Manche “Metadaten-Reiniger” leeren die Felder für Kamera und Datum, lassen die Content Credentials aber stehen, weil sie diese nicht als Metadaten behandeln. Vertrauen Sie dem Viewer, nicht dem leeren Fenster.
Was die Kommandozeile zeigt
Dieselbe Prüfung für alle, die das Terminal bevorzugen. Vorher findet c2patool die Content Credentials und gibt aus, wer sie signiert hat und was sie erklären:
$ c2patool photo.jpg
"active_manifest": "urn:c2pa:070795be-3295-4337-ad8b-f378b8f5529f",
"claim_generator_info": [{ "name": "TrueScreen test", "version": "1.0" }],
"assertions": [{ "label": "c2pa.actions.v2", "data": { "actions": [{ "action": "c2pa.created" }] } }],
"signature_info": { "alg": "Es256", "issuer": "C2PA Test Signing Cert" }
Nachher findet derselbe Befehl nichts mehr, während ExifTool bestätigt, dass die gewöhnlichen Metadaten überlebt haben:
$ c2patool photo-stripped.jpg
Error: No claim found

$ exiftool -JUMBF:all -Software photo-stripped.jpg
Software : Adobe Photoshop 21.1 (Macintosh)

$ ls -l photo.jpg photo-stripped.jpg
345320  photo.jpg
164954  photo-stripped.jpg
Die fehlenden 180.366 Byte sind der Block der Content Credentials, Vorschaubild inklusive. Alles andere ist Byte für Byte identisch.
Was Sie wirklich verändert haben
Weniger, als es aussieht. Content Credentials entfernen heißt, einen Block der Datei zu löschen und sonst nichts. Nach dem Entfernen:
- sind die Pixel oder die Bilder genau wie vorher;
- sind Kamera, Datum und Ort noch da, wenn Sie Behalten gewählt haben;
- bleiben unsichtbare Wasserzeichen in den Pixeln, etwa SynthID, unberührt: GoTamper.it sagt das selbst;
- bleiben die Spuren, die eine forensische Analyse liest, vom Kompressionsmuster bis zu den Merkmalen von KI-Generatoren, unberührt;
- bleibt die Kopie der Content Credentials, die manche Programme online aufbewahren, unberührt.
Eine Datei ohne Content Credentials sagt weniger; sie lügt nicht. Und sie ist nicht verdächtig, nur weil sie keine hat: Die meisten Dateien im Umlauf hatten nie welche.
Warum das für einen zertifizierten Beweis nichts ändert
Content Credentials reisen in der Datei, also verschwinden sie mit der Datei. Eine TrueScreen-Zertifizierung lebt außerhalb. Wenn ein Foto oder ein Video mit der TrueScreen App aufgenommen wird, wenn eine Webseite mit dem Forensic Browser oder der Erweiterung für Chrome und Edge erfasst wird oder wenn ein Dokument im Portal zertifiziert wird, hält TrueScreen den Fingerabdruck der Datei zusammen mit einem offiziellen digitalen Siegel und einem qualifizierten Zeitstempel, international anerkannt, in einem Bericht fest, den jeder prüfen kann.
Entkleiden Sie die Datei, so viel Sie wollen: Eine veränderte Kopie passt nicht mehr zum Fingerabdruck im Bericht, und die ursprüngliche Aufzeichnung ist noch da. C2PA ist enthalten, aber TrueScreen bietet eine vollständige forensische Garantie, die über die Kennzeichnung mit Metadaten hinausgeht. Datei zertifizieren zeigt die Schritte.
Häufige Fragen zum Entfernen von Content Credentials (C2PA)
Ist GoTamper.it ein C2PA Remover?
Es ist ein allgemeines Werkzeug zum Bearbeiten von Dateien, und das Entfernen von Content Credentials (C2PA) ist eine seiner Funktionen, kostenlos und im Browser. Fotos, Videos, PDF und Audio behandelt es gleich, wie oben gezeigt.
Bedeutet eine Datei ohne Content Credentials, dass sie gefälscht oder KI-generiert ist?
Nein. Die meisten Dateien im Umlauf hatten nie Content Credentials, und viele Plattformen entfernen Metadaten beim Hochladen. Eine Datei ohne sie sagt weniger; sie lügt nicht. Um zu wissen, was eine Datei wirklich beweist, braucht es einen Beweis, der außerhalb der Datei lebt.
Entfernt das Löschen der Content Credentials auch das “KI”-Etikett in sozialen Netzwerken?
Das Etikett erscheint, wenn eine Plattform Content Credentials findet; ohne sie gibt es nichts anzuzeigen. Das macht den Inhalt nicht weniger generiert: Wasserzeichen in den Pixeln, etwa SynthID, bleiben, wo sie sind, und GoTamper.it rührt sie nicht an.
Lassen sich Content Credentials später wieder hinzufügen?
Ja, mit der passenden Software, aber die neue Erklärung wird von dem signiert, der sie hinzufügt, nicht vom ursprünglichen Autor, und ein Viewer zeigt das. Eine Signatur lässt sich nicht von einer Datei in eine andere kopieren: Jede Änderung an der Datei bricht sie.
Der Beweis, außerhalb der Datei
Mit TrueScreen stehen der Fingerabdruck der Datei, der qualifizierte Zeitstempel und das offizielle digitale Siegel in einem Bericht, den jeder prüfen kann: Was auch immer mit dem Container der Datei geschieht, die Zertifizierung bleibt bestehen.
Redaktion von TrueScreen
Dieser Bereich wird von der Redaktion von TrueScreen betreut, die Kompetenzen in digitaler Forensik, Beweisrecht und regulatorischer Compliance vereint. Jeder Inhalt wird anhand von Primärquellen geprüft: Gesetzestexte, veröffentlichte Urteile, technische Normen und offizielle Dokumentation, stets im Text zitiert.


