ELSTER-Fake-Mail: die angebliche Steuererstattung erkennen, melden und als Beweis sichern
Gefälschte ELSTER-Mails versprechen Erstattungen und zielen auf Bankdaten. Wer Mail und Fake-Seite vor dem Löschen sichert, hat später Belege für Bank und Anzeige.
Aktualisiert am
Eine ELSTER-Fake-Mail ist eine Phishing-Mail, die sich als Nachricht von ELSTER, dem Finanzamt oder dem Bundeszentralamt für Steuern ausgibt und meist mit einer Steuererstattung lockt, um Zugangs- und Bankdaten abzugreifen. Die Steuerverwaltung informiert nach eigenen Angaben nie im Mailtext über eine Erstattung und fragt per E-Mail weder PIN noch Kontoverbindung ab. Wer eine solche Mail erhält, prüft das Postfach direkt in Mein ELSTER, sichert Mail und Fake-Seite als Beweis, bevor etwas gelöscht wird, und meldet den Fall dann beim Phishing-Radar und gegebenenfalls bei der Polizei. Allein das Phishing-Radar der Verbraucherzentrale NRW verzeichnete 2025 in Deutschland 382.470 Phishing-Mails.
Kurz gesagt
- Die Steuerverwaltung nennt Erstattungen nie im Mailtext und fragt per E-Mail weder PIN noch Kontoverbindung ab (ELSTER, Sicherheitshinweise).
- Steuerrelevante Nachrichten kommen ausschließlich ins gesicherte ELSTER-Postfach; geprüft wird direkt in Mein ELSTER, nicht über den Link (Bayerisches Landesamt für Steuern, PM 12/2026).
- Phishing kann je nach Fall als Computerbetrug (§ 263a StGB) oder Fälschung beweiserheblicher Daten (§ 269 StGB) strafbar sein; Mails und Webseiten würdigt das Gericht frei (§§ 371, 286 ZPO).
- Gemeldet wird beim Phishing-Radar der Verbraucherzentrale NRW, angezeigt bei der Onlinewache; die Bundesnetzagentur ist für Rufnummernmissbrauch zuständig (Verbraucherzentrale NRW, BSI).
- Ein qualifiziertes elektronisches Siegel und ein qualifizierter Zeitstempel machen Änderungen an gesicherten Dateien erkennbar (eIDAS-Verordnung, Art. 3 Nr. 27 und Nr. 34).
382.470
Phishing-Mails im Phishing-Radar der Verbraucherzentrale NRW, 2025
BKA, Bundeslagebild Cybercrime 2025 (Quelle)
333.922
erfasste Cybercrime-Fälle in Deutschland, 2025
BKA, Bundeslagebild Cybercrime 2025, 12.05.2026 (Quelle)
ca. 15.000
Phishing-Kampagnen pro Monat über die in der Operation „Kratos“ abgeschaltete Infrastruktur
BKA, Pressemitteilung vom 20.07.2026 (Quelle)
Im August 2026 haben gleich mehrere Stellen vor derselben Masche gewarnt, darunter die Verbraucherzentrale Niedersachsen vor einer Mail, die eine Erstattung von 1.459 Euro verspricht und dafür Bankdaten abfragt. Wie arbeitsteilig solche Kampagnen organisiert sind, hat die Operation „Kratos“ gezeigt: Über die abgeschaltete Phishing-as-a-Service-Infrastruktur liefen laut BKA monatlich rund 15.000 Phishing-Kampagnen, allerdings mit nachgebauten Microsoft-Anmeldeseiten und nicht mit ELSTER-Motiven.
Der verbreitete Rat lautet, eine ELSTER-Fake-Mail sofort zu löschen. Für den Posteingang ist das richtig, für alles Weitere aber zu früh, denn wer nach einem Klick die Bank um Hilfe bittet oder Anzeige erstattet, muss belegen können, welche Nachricht wann eingegangen ist und wohin der Link geführt hat. Die gefälschte Seite ist bis dahin oft verschwunden, und ein Screenshot zeigt weder die tatsächliche Absenderadresse noch das Eingangsdatum oder den Server, auf dem die Seite lag. Die richtige Reihenfolge lautet deshalb: erkennen, sichern, melden und erst dann löschen. Der Leitfaden zu Phishing-Beweisen bei geklonten Seiten beschreibt das Grundprinzip; diese Analyse wendet es auf die Steuer-Masche an und richtet sich an Steuerkanzleien, Buchhaltungen und Finanzabteilungen sowie IT-Sicherheitsverantwortliche.
Diese Analyse ist Teil unseres Leitfadens: Phishing und geklonte Seiten: Beweise sichern, bevor die Seite verschwindet
Woran Sie eine ELSTER-Fake-Mail erkennen
Eine ELSTER-Fake-Mail verrät sich weniger am Absender als an dem, was sie verlangt, denn die Steuerverwaltung nennt Erstattungen nie im Mailtext und fragt per E-Mail nie nach Bank- oder Zugangsdaten.
Laut ELSTER geben sich die Täter als ELSTER, Finanzamt oder Bundeszentralamt für Steuern (BZSt) aus. Weil sich die angezeigte Absenderadresse per Spoofing fälschen lässt, beweist eine Adresse, die nach elster.de aussieht, gar nichts. Aussagekräftiger ist der Inhalt: Das Bayerische Landesamt für Steuern nennt Betreffzeilen wie „Neue Nachricht in Ihrem ELSTER-Postfach“, die Anrede „Sehr geehrter Kunde“ und Druck durch Fristen oder angekündigte Erstattungen. In den vom saarländischen Finanzministerium beschriebenen Mails geht es um mehrere hundert bis mehrere tausend Euro, um falsche Aktenzeichen und am Ende um die Aufforderung, die eigene Bank auszuwählen und sich ins Online-Banking einzuloggen.
| Merkmal | Echte Nachricht der Steuerverwaltung | ELSTER-Fake-Mail |
|---|---|---|
| Inhalt der Mail | Nur der Hinweis auf eine neue Nachricht im ELSTER-Postfach | Betrag der Erstattung oder Nachzahlung direkt im Mailtext |
| Abgefragte Daten | Weder Steuernummer noch Kontoverbindung, Kreditkartennummer oder PIN | ELSTER-Zugangsdaten, Konto- und Kreditkartendaten |
| Auszahlung | Keine Verknüpfung mit dem Online-Banking nötig | Auswahl der eigenen Bank und Login ins Online-Banking |
| Anhänge | Keine Steuerdaten oder Rechnungen als Anhang | Dateien, die als Bescheid oder Rechnung auftreten |
| Zustellung | Steuerrelevante Nachrichten nur im gesicherten ELSTER-Postfach | Link auf eine fremde Seite mit ELSTER-Logo |
| Druckmittel | Vorgang jederzeit in Mein ELSTER nachprüfbar | Kurze Fristen, falsche Aktenzeichen, „Genehmigt: Handlung erforderlich“ |
E-Mail von ELSTER bekommen: echt oder Fake?
Echte Benachrichtigungen gibt es durchaus: ELSTER weist per E-Mail auf neue Nachrichten im Postfach hin, ohne die Steuerdaten anzuhängen. Ob eine Nachricht tatsächlich bereitliegt, klären Sie außerhalb der Mail: Das Bayerische Landesamt für Steuern empfiehlt, sich direkt bei Mein ELSTER einzuloggen, wofür Sie die Adresse selbst eintippen oder die offizielle App nutzen. Liegt dort nichts, handelt es sich mit hoher Wahrscheinlichkeit um eine ELSTER-Phishing-Mail.
Erst sichern, dann löschen: Mail und Fake-Seite als Beweis
Wer eine ELSTER-Phishing-Mail sofort löscht, vernichtet genau die Spuren, die Bank, Polizei und notfalls ein Gericht brauchen: die Kopfzeilen der Mail und die Fake-Seite, solange sie online ist.
Ein Screenshot zeigt den sichtbaren Text, nicht aber die Header (Kopfzeilen), in denen der Weg der Nachricht und die Ergebnisse der Absenderprüfung stehen. Rechtlich zählt das, weil Phishing je nach Fall als Computerbetrug nach § 263a StGB oder als Fälschung beweiserheblicher Daten nach § 269 StGB strafbar sein kann. Im Zivilprozess sind Mails und Webseiten Gegenstand des Augenscheinsbeweises nach § 371 ZPO, die das Gericht frei würdigt (§ 286 ZPO), sodass es darauf ankommt, wie nachvollziehbar eine Aufzeichnung entstanden ist. Warum ein Screenshot als Beweismittel vor Gericht oft nicht genügt, erläutert ein eigener Beitrag.
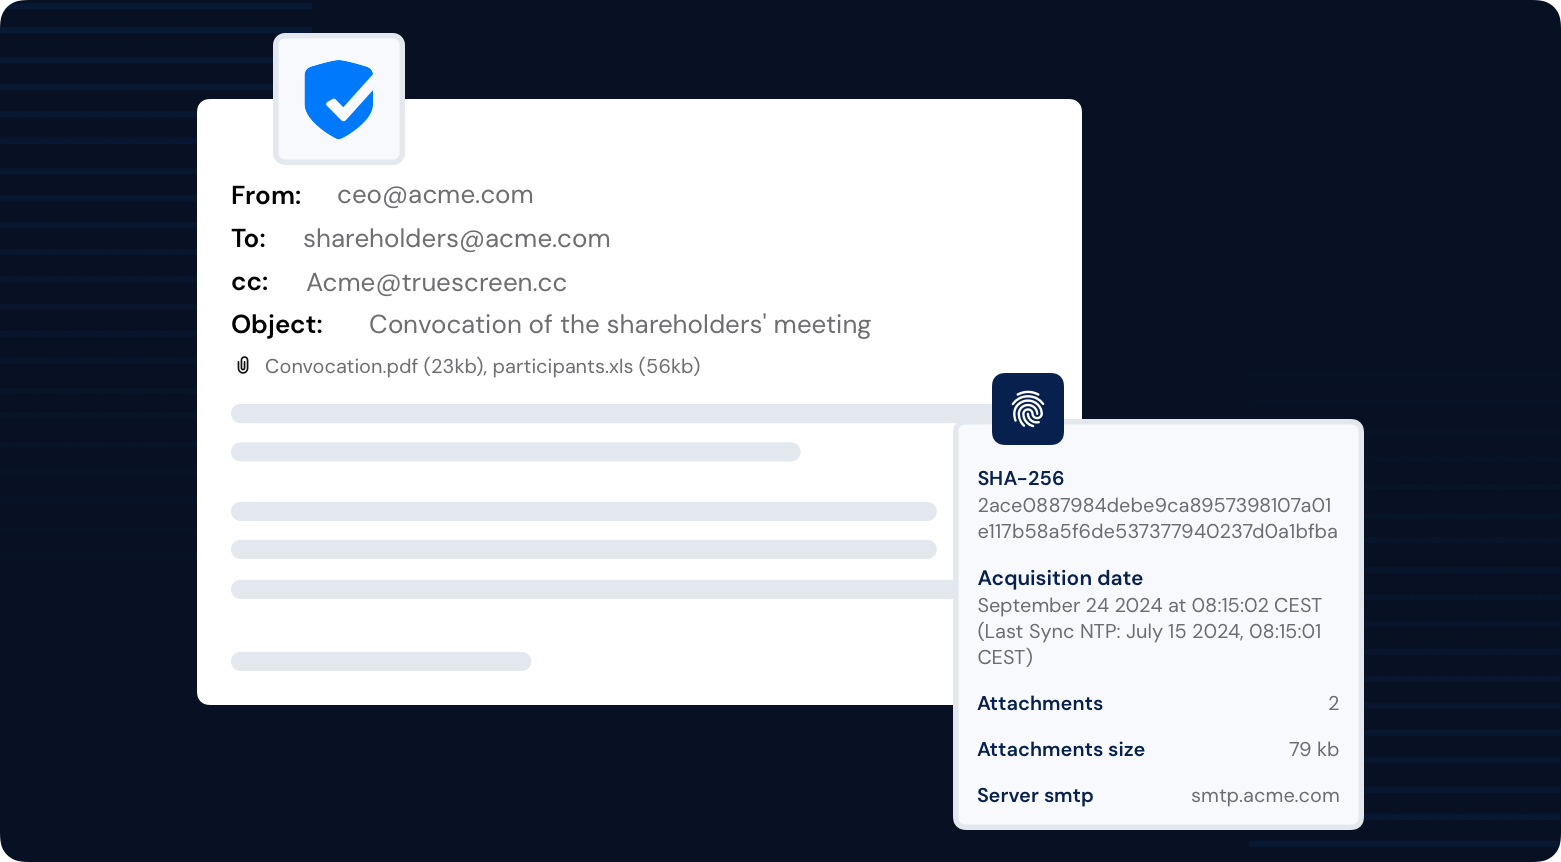
TrueScreen schützt, prüft und zertifiziert die Authentizität von Daten. Für die Mail gibt es die Mail Certification (in den Plänen Standard, Business und Enterprise enthalten), die mit eigenen TrueScreen-Adressen pro Workspace und mit jedem Mailprogramm ohne Installation arbeitet. Zertifiziert werden die Nachricht als .eml-Datei und jeder Anhang (ausgenommen Kalendereinladungen), jeweils mit SHA-256-Hashwert; der Bericht enthält Sende- und Empfangsdatum, Absender, Empfänger, Betreff, Text und HTML, die Anhänge, alle Kopfzeilen der Nachricht, wie sie bei TrueScreen eingeht, und die Ergebnisse von SPF, DKIM und DMARC. Die Zertifizierung beginnt mit dem Eingang bei TrueScreen und sagt nichts über den Weg davor. Ob die Mail gefälscht ist und wer sie verschickt hat, beweist sie nicht: Das bewerten Ermittler oder Sachverständige anhand der Angaben im Bericht.
Die Fake-Seite erfasst der Forensic Browser, eine Desktop-Anwendung für macOS und Windows, die den Einfluss des eigenen Browsers ausschließen kann. Pro Seite sichert er den gerenderten Quelltext, den Quelltext in der vom Server gelieferten Form und ein MHTML-Webarchiv, dazu die TLS-Zertifikate, eine forensische Hash-Kette und eine Uhrzeitprüfung; im Modus „Full recording“ kommt optional ein Netzwerkmitschnitt von höchstens 20 Minuten hinzu.
Beide Ergebnisse tragen ein offizielles digitales Siegel und einen qualifizierten Zeitstempel, die international anerkannt sind; die eIDAS-Verordnung definiert das qualifizierte elektronische Siegel in Art. 3 Nr. 27 und den qualifizierten Zeitstempel in Art. 3 Nr. 34. Änderungen an den Dateien sind damit erkennbar, und Bank, Polizei oder Gericht können Integrität und Siegel ohne TrueScreen prüfen, etwa über die öffentliche Prüfseite. TrueScreen belegt, wie und wann etwas erfasst wurde, nicht aber, ob der Inhalt wahr ist; welches Gewicht der Beweis hat, entscheidet das Gericht. Für andere Maschen zeigt der Leitfaden, wie Sie bei Phishing und geklonten Seiten Beweise sichern.
-
Die Mail unverändert aufbewahren
Lassen Sie die Mail im Posteingang, öffnen Sie keine Anhänge, klicken Sie auf keinen Link und antworten Sie nicht, damit die Nachricht in ihrem ursprünglichen Zustand gesichert werden kann.
-
Die Mail zertifizieren
Leiten Sie die Nachricht, in Unternehmen am besten über die IT-Sicherheit, an die TrueScreen-Adresse Ihres Workspace weiter; der Absender muss dafür im Workspace freigegeben sein. Die Mail Certification zertifiziert die Nachricht so, wie sie dort eingeht, und hält .eml-Datei, Anhänge und Kopfzeilen mit Hashwerten, Siegel und Zeitstempel fest. Bei einer weitergeleiteten Mail gilt das für die weitergeleitete Nachricht, deshalb bleibt das Original unverändert im Postfach.
-
Die Fake-Seite erfassen, solange sie online ist
Die Erfassung übernimmt am besten die IT-Sicherheit: Sie ruft den Link im Forensic Browser auf, erfasst die Seite und gibt dort keinerlei Daten ein. Ist die Seite schon offline, bleibt die zertifizierte Mail mit dem Link als Beleg.
-
Die Beweise an Polizei und Bank übergeben
Fügen Sie die zertifizierten Pakete der Anzeige und gegebenenfalls dem Schreiben an die Bank bei; die Empfänger können die Siegel selbst prüfen. Erst danach löschen Sie die ELSTER-Fake-Mail.
ELSTER-Phishing melden und nach dem Klick richtig handeln
Eine ELSTER-Phishing-Mail melden Sie beim Phishing-Radar der Verbraucherzentrale NRW, einen Schaden zeigen Sie bei der Onlinewache an, und das Finanzamt erreichen Sie nur über die offiziellen Wege.
Das Phishing-Radar nimmt verdächtige Mails per Weiterleitung an phishing@verbraucherzentrale.nrw oder als .eml-Datei bis 2 MB entgegen und wertet sie anonymisiert aus, ohne einzeln zu antworten. Auch das BSI verweist dorthin und für Anzeigen auf die Onlinewachen der Polizei; im Notfall gilt die 110. ELSTER hat keine eigene Adresse für verdächtige Mails, der offizielle Weg führt über Mein ELSTER oder das zuständige Finanzamt. Die Bundesnetzagentur kümmert sich um Rufnummernmissbrauch per Telefon und SMS, nicht um Phishing-Mails.
Wie Sichern und Melden zusammenspielen, zeigen zwei denkbare Fälle. In einer Steuerkanzlei leiten mehrere Mandanten dieselbe angebliche Erstattungsmail weiter; die Kanzlei verweist auf das ELSTER-Postfach, zertifiziert die Mails so, wie sie bei TrueScreen eingehen, und übergibt die gesiegelten Pakete mit der Anzeige der Polizei. In der Buchhaltung eines Mittelständlers klickt ein Mitarbeiter auf den Link, stutzt beim Formular zur Bankauswahl und gibt nichts ein. Die IT-Sicherheit erfasst die noch erreichbare Seite im Forensic Browser, danach lässt er vorsorglich das Online-Banking sperren. Die Rollen bleiben dabei klar verteilt: TrueScreen erkennt kein Phishing, filtert oder blockiert keine Mails und ist kein Meldekanal, es liefert die Belege und ersetzt weder die Anzeige noch eine Rechtsberatung.
-
Bank informieren und Online-Banking sperren lassen
Haben Sie Bank- oder Kartendaten eingegeben, rufen Sie umgehend Ihre Bank an und lassen Zugang und Karte sperren.
-
ELSTER-Zugang sichern
Ändern Sie das Passwort, nachdem Sie Mein ELSTER selbst aufgerufen haben. Wurden Zertifikatsdatei oder Zugangsdaten preisgegeben, lassen Sie das Zertifikat sperren und beantragen ein neues.
-
Anzeige bei der Onlinewache erstatten
Erstatten Sie Anzeige über die Onlinewache Ihres Bundeslandes und fügen Sie die zertifizierte Mail sowie die erfasste Fake-Seite bei.
-
Die Mail an das Phishing-Radar weiterleiten
Leiten Sie die ELSTER-Fake-Mail erst nach der Zertifizierung an das Phishing-Radar weiter oder laden Sie die .eml-Datei dort hoch.
-
Das Finanzamt über den offiziellen Weg informieren
Nutzen Sie die Kontaktdaten aus Mein ELSTER oder von der offiziellen Website des Finanzamts, niemals Angaben aus der verdächtigen Mail. Steuerkanzleien können diesen Schritt für ihre Mandanten übernehmen.
Fazit
Eine ELSTER-Fake-Mail lässt sich meist schon am Inhalt erkennen, denn die Steuerverwaltung kündigt keine Erstattungen im Mailtext an und fragt keine Bankdaten ab. Wer eine solche Mail erhält oder bereits geklickt hat, sollte sie trotzdem nicht sofort löschen: Erst sichern, dann melden und erst danach aufräumen, damit Bank, Polizei und notfalls ein Gericht nachvollziehen können, welche Nachricht wann eingegangen ist und wohin der Link geführt hat.
FAQ: häufige Fragen zur ELSTER-Fake-Mail
Ist eine E-Mail vom Finanzamt echt oder gefälscht?
Eine echte E-Mail der Steuerverwaltung enthält nur den Hinweis auf eine neue Nachricht im ELSTER-Postfach. Laut ELSTER nennt sie nie Erstattungs- oder Nachzahlungsbeträge im Text, verschickt keine Steuerdaten als Anhang und fragt nie nach PIN, Steuernummer oder Kontoverbindung. Ob tatsächlich eine Nachricht vorliegt, prüfen Sie, indem Sie Mein ELSTER selbst aufrufen, statt dem Link in der Mail zu folgen.
Wo melde ich eine ELSTER-Phishing-Mail?
ELSTER-Phishing-Mails nimmt das Phishing-Radar der Verbraucherzentrale NRW entgegen, per Weiterleitung an phishing@verbraucherzentrale.nrw oder als .eml-Datei bis 2 MB. Ist ein Schaden entstanden, erstatten Sie zusätzlich Anzeige bei der Onlinewache der Polizei. ELSTER selbst hat keine eigene Adresse für verdächtige Mails, das zuständige Finanzamt erreichen Sie über Mein ELSTER oder über seine offiziellen Kontaktdaten.
Ich habe auf den Link geklickt, aber nichts eingegeben: was nun?
Wer nur geklickt und keine Daten eingegeben hat, hat in der Regel weder Zugangs- noch Bankdaten preisgegeben. Prüfen Sie trotzdem Ihr Postfach direkt in Mein ELSTER, ändern Sie vorsorglich das Passwort und lassen Sie das Gerät von der IT-Sicherheit prüfen, falls ein Anhang oder Download geöffnet wurde. Zum Melden verweist das BSI auf das Phishing-Radar der Verbraucherzentrale NRW.
Soll ich die Fake-Mail löschen?
Ja, aber erst, nachdem sie gesichert ist. Eine gelöschte Mail fehlt später als Beweis für Bank und Anzeige, und ein Screenshot zeigt weder die Header noch den tatsächlichen Absender. Sinnvoll ist es, die Mail zu zertifizieren und, solange sie erreichbar ist, auch die verlinkte Fake-Seite zu erfassen. Phishing kann als Computerbetrug nach § 263a StGB strafbar sein; zertifizierte Belege können Sie der Anzeige beifügen.
Ist die Bundesnetzagentur zuständig?
Für Phishing-Mails ist die Bundesnetzagentur nicht zuständig, sie befasst sich mit dem Missbrauch von Rufnummern, also mit betrügerischen Anrufen und SMS. Verdächtige Mails im Namen von ELSTER, Finanzamt oder BZSt gehören zum Phishing-Radar der Verbraucherzentrale NRW, eine Anzeige nimmt die Onlinewache der Polizei auf. Auf genau diese beiden Wege verweist auch das BSI.
Quellen und Prüfung
Jede zitierte Angabe und jeder Grundsatz verweist auf die Quelle, hier mit Art und Datum aufgeführt. Links am Tag der Veröffentlichung geprüft.
| Quelle | Art | Datum | Wofür sie zitiert wird |
|---|---|---|---|
| ELSTER: Sicherheit (allgemein) | Dokument | 2026 | Was die Steuerverwaltung per E-Mail nie tut; vorgetäuschte Absender |
| Bayerisches Landesamt für Steuern, Pressemitteilung 12/2026 | Dokument | 21/08/2026 | Typische Betreffzeilen, Anrede und Prüfung über Mein ELSTER |
| Saarland, Ministerium der Finanzen und für Wissenschaft: Warnung vor gefälschten ELSTER-Mails | Dokument | 25/08/2026 | Beträge, Fristen, falsche Aktenzeichen, Login ins Online-Banking |
| Verbraucherzentrale Niedersachsen: Warnung vor angeblicher Steuererstattung | Dokument | 18/08/2026 | Beispiel einer Mail mit 1.459 Euro Erstattung |
| BKA, Pressemitteilung Operation „Kratos“ | Dokument | 20/07/2026 | Kontext: rund 15.000 Phishing-Kampagnen pro Monat |
| BKA, Bundeslagebild Cybercrime 2025 | Studie | 12/05/2026 | 382.470 Phishing-Mails im Phishing-Radar 2025; 333.922 Cybercrime-Fälle |
| Verbraucherzentrale NRW: Phishing-Radar | Dokument | 2026 | Meldeweg für Phishing-Mails |
| BSI: Passwortdiebstahl durch Phishing | Dokument | 2026 | Verweis auf Phishing-Radar und Onlinewachen |
| Polizei: Onlinewache | Dokument | 2026 | Anzeige online erstatten |
| § 263a StGB | Gesetz | 2026 | Computerbetrug |
| § 269 StGB | Gesetz | 2026 | Fälschung beweiserheblicher Daten |
| § 371 ZPO | Gesetz | 2026 | Beweis durch Augenschein bei Mails und Webseiten |
| § 286 ZPO | Gesetz | 2026 | Freie Beweiswürdigung durch das Gericht |
| eIDAS-Verordnung (EU) Nr. 910/2014 | Gesetz | 2014 | Qualifiziertes elektronisches Siegel (Art. 3 Nr. 27) und qualifizierter Zeitstempel (Art. 3 Nr. 34) |
Phishing-Mails und Fake-Seiten als Beweis sichern
Mit der Mail Certification und dem Forensic Browser sichern Sie Mail und Fake-Seite mit einem offiziellen digitalen Siegel und einem qualifizierten Zeitstempel. In einer Demo zeigen wir Ihnen, wie der Ablauf in Ihrer Kanzlei, Buchhaltung oder IT-Sicherheit aussehen kann.
Redaktion von TrueScreen
Dieser Bereich wird von der Redaktion von TrueScreen betreut, die Kompetenzen in digitaler Forensik, Beweisrecht und regulatorischer Compliance vereint. Jeder Inhalt wird anhand von Primärquellen geprüft: Gesetzestexte, veröffentlichte Urteile, technische Normen und offizielle Dokumentation, stets im Text zitiert.
