Fausse capture d’écran : comment on la fabrique, avec date, lieu et messages qui n’ont jamais existé
Mis à jour le
Une fausse capture d’écran prend quelques minutes et aucune compétence : une date et un lieu incrustés dans un coin, un message copié là où il n’a jamais été, des métadonnées qui affirment que l’image vient d’un téléphone Samsung. Tout ce qu’une capture d’écran de conversation « prouve » peut y être écrit après coup. Ce guide montre comment on fabrique une fausse capture d’écran pas à pas, puis pourquoi une capture d’écran n’a jamais rien prouvé à elle seule.
Pour cela nous utilisons GoTamper.it, un outil complet, gratuit et public pour modifier n’importe quel type de fichier (photos, vidéos, captures d’écran, PDF, audio) directement dans le navigateur : rien n’est envoyé, rien n’est conservé. La conversation utilisée ici est inventée : les noms et les messages sont fictifs.
Ce guide fait partie d’une série qui commence par comment savoir si une image est générée par IA.
Fabriquer une fausse capture d’écran en quatre étapes
Étape 1 : chargez la capture d’écran
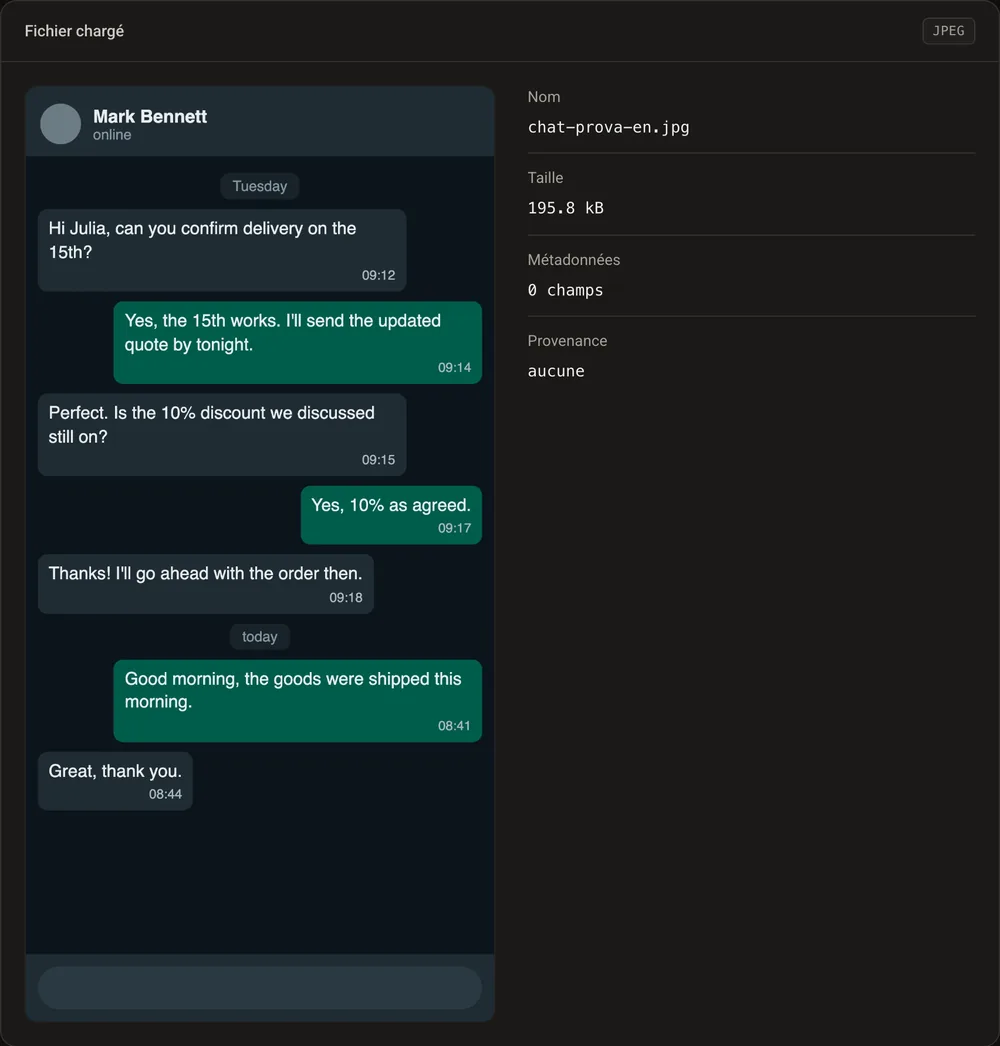
Glissez la capture sur GoTamper.it. La nôtre est une conversation sur une livraison et une remise, de 1170 par 2340 pixels, sans aucune métadonnée : une capture d’écran ne contient jamais d’appareil, de date ni de lieu. C’est la première chose à retenir.
Étape 2 : incrustez une date et un lieu dans les pixels
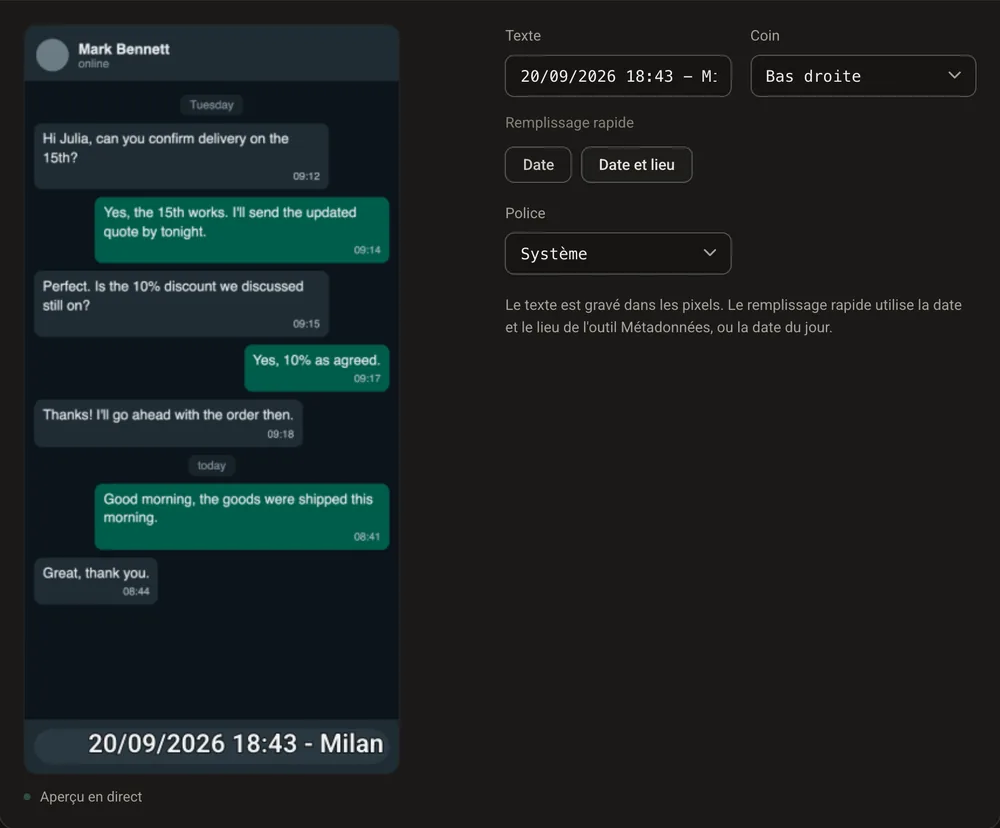
Ouvrez l’onglet Texte en surimpression et appuyez sur Date et lieu. GoTamper.it écrit la date du jour, l’heure et le lieu choisi dans un coin de l’image, dans les pixels, comme le tampon d’une application photo. La nôtre indique 20/09/2026, 18:43, Milan.
Étape 3 : faites apparaître un message
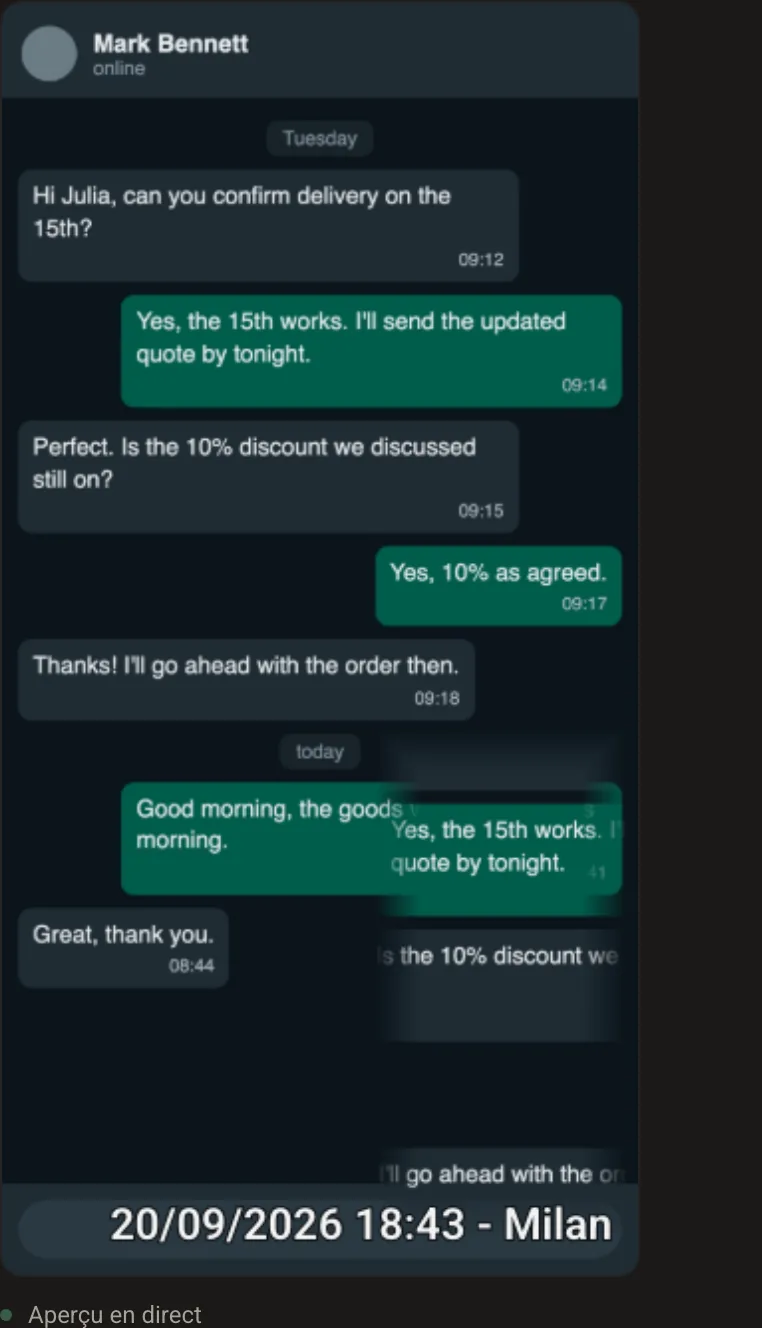
Ouvrez l’onglet Altérations et déplacez le curseur Clone patch. Il copie une zone de l’image sur une autre : dans une conversation, cela fait réapparaître des messages antérieurs plus bas, là où ils n’ont jamais été. GoTamper.it le fait grossièrement, exprès, pour montrer le mécanisme ; une main patiente avec n’importe quel éditeur d’images le fait proprement.
Étape 4 : donnez-lui un téléphone, une date et une position
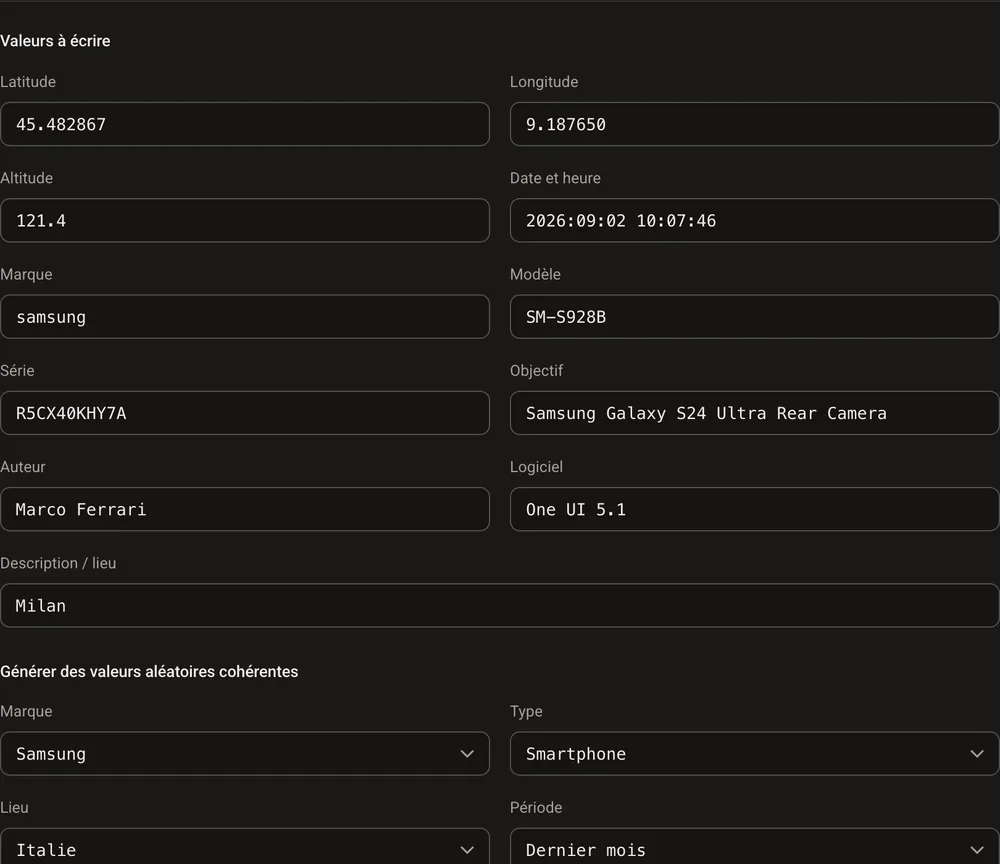
Dans l’onglet Métadonnées, choisissez Réécrire et utilisez le générateur : Samsung, smartphone, Italie, mois dernier. La capture porte désormais un Galaxy S24 Ultra, One UI 5.1, des coordonnées à Milan et une date de début septembre. Ouvrez Résultat et téléchargez : 0 champ avant, 18 après.
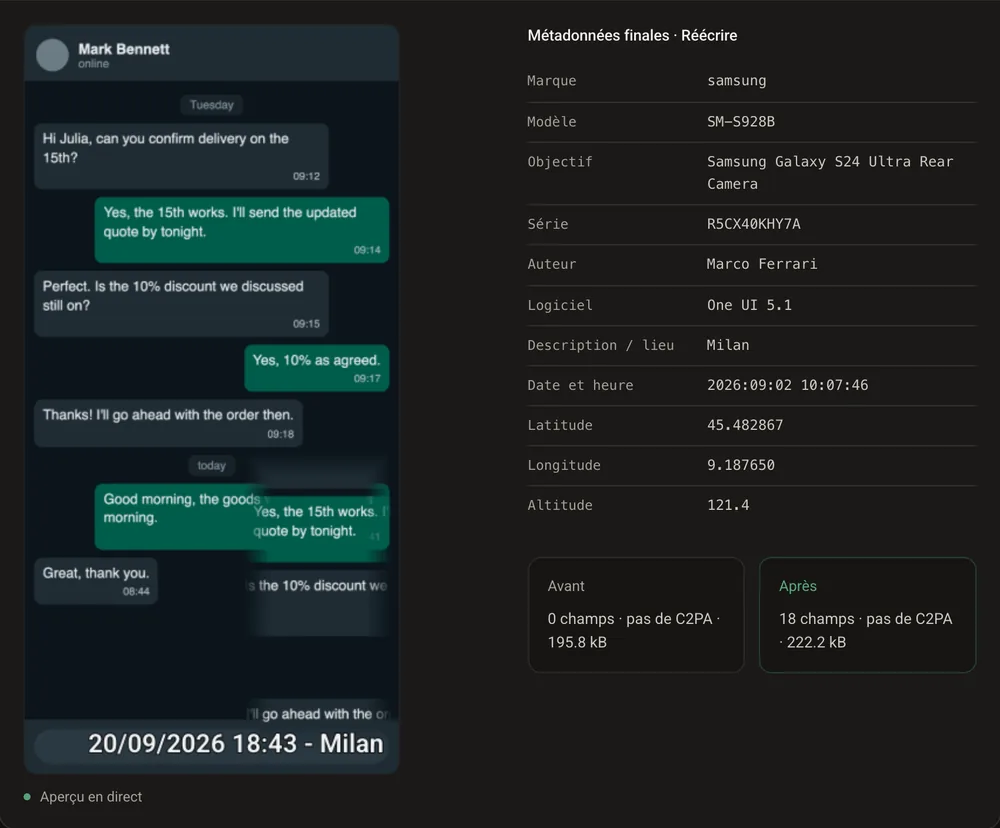
Résultat : une conversation qui n’a jamais eu lieu, avec date, lieu et téléphone joints.
Ou générez-la de zéro avec l’IA
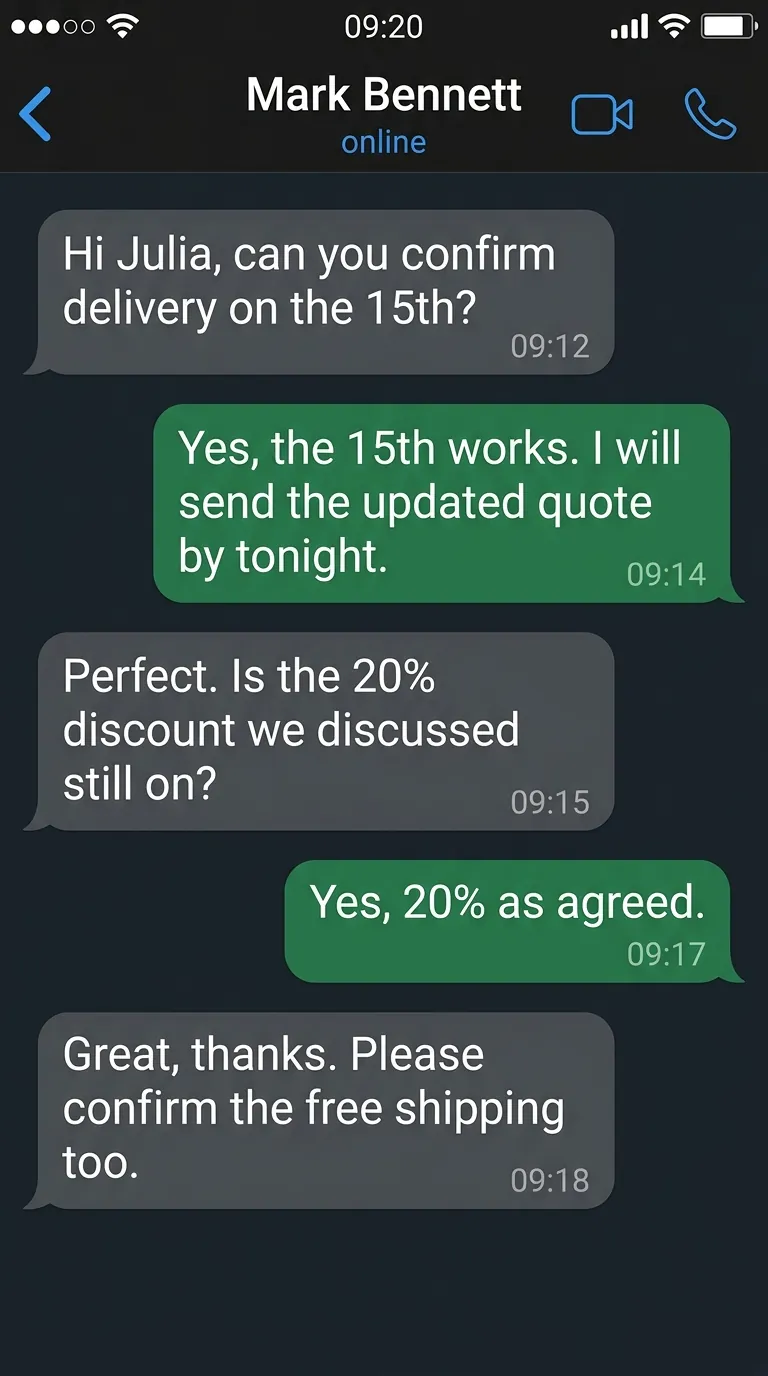
Si la capture doit dire exactement ce que vous voulez, il n’est même pas nécessaire d’en avoir une vraie à modifier : un générateur d’images par IA la crée à partir d’une description. Nous avons demandé à Gemini une conversation en thème sombre, un contact portant ce nom, cinq messages avec leurs heures et la barre d’état, et nous avons eu l’image ci-contre en moins d’une minute. Les noms, la remise de 20% et la livraison gratuite sont tous dans le prompt. Chargez-la dans GoTamper.it et l’étape 4 lui donne un téléphone, une date et un lieu comme à n’importe quelle autre capture.
Une capture générée par l’IA laisse pourtant ses propres traces. Celle-ci fait 768 par 1376 pixels, une taille qu’aucun écran de téléphone n’utilise, et elle arrive avec des Content Credentials qui déclarent, dans le fichier lui-même, qu’elle a été générée par un algorithme et signée par Google :
$ c2patool chat-ai.png
claim_generator   : Google C2PA Core Generator Library
digitalSourceType : trainedAlgorithmicMedia
signature issuer  : Google LLC
signature time    : 2026-09-20T16:48:55+00:00
$ exiftool -ImageSize chat-ai.png
Image Size        : 768x1376
Un clic dans l’onglet Métadonnées les supprime, comme le montre comment supprimer les Content Credentials. Un fichier sans Content Credentials n’est pas suspect pour autant : il en dit simplement moins. Et c’est bien le problème d’une conversation générée : derrière, il n’y a aucune application, aucun téléphone ni aucun serveur, donc rien à quoi la comparer.
Ce que montre la ligne de commande
La même vérification avec ExifTool. Avant, la capture n’a rien à dire, sinon sa taille :
$ exiftool -Make -Model -Software -DateTimeOriginal -GPSLatitude -ImageSize screenshot.jpg
Image Size        : 1170x2340
Après, elle affirme un téléphone, une date et un lieu. Et elle garde sa taille, et c’est là que l’histoire se brise :
$ exiftool -Make -Model -Software -DateTimeOriginal -GPSLatitude -ImageSize screenshot-fake.jpg
Make              : samsung
Model             : SM-S928B
Software          : One UI 5.1
Date/Time Original: 2026:09:02 10:07:46
GPS Latitude      : 45 deg 28' 58.32" N
Image Size        : 1170x2340
Ce qui continue de trahir la manipulation
Une capture d’écran est la photo d’un écran, et chaque modification laisse une marque :
- 1170 par 2340 pixels, c’est un écran d’iPhone ; un Galaxy S24 Ultra fait des captures en 1440 par 3120. Les métadonnées et l’image racontent deux histoires différentes ;
- une capture d’écran n’a aucune métadonnée d’appareil : tout champ d’appareil, d’objectif ou de GPS dans une capture a été ajouté après ;
- le tampon de date dans le coin est du texte dessiné, avec des bords et un lissage différents du reste de l’interface ;
- les bulles clonées sont identiques, pixel pour pixel, aux originales, et la zone clonée a des bords nets ;
- une capture générée par l’IA a une taille qu’aucun téléphone n’utilise et, tant que personne ne les supprime, des Content Credentials qui disent qu’elle a été générée ;
- l’application conserve la vraie conversation, sur les deux téléphones et souvent sur un serveur : une capture est la copie d’une copie.
Fabriquer une fausse capture d’écran est facile ; la défendre ne l’est pas. Une capture d’écran seule est une affirmation, pas une preuve, et devant un tribunal elle est confrontée à la source.
Pourquoi cela ne change rien pour une preuve certifiée
Une capture est une image ; ce qu’il faut prouver, c’est ce qui s’est passé à l’écran. C’est ce que TrueScreen certifie. Forensic Browser et l’extension pour Chrome et Edge acquièrent la session de navigation elle-même, page par page, avec le trafic réseau, et la scellent avec l’empreinte du fichier, un cachet numérique officiel et un horodatage qualifié, reconnus à l’international, dans un rapport que n’importe qui peut vérifier. Sur le téléphone, l’App TrueScreen fait de même pour les photos et les vidéos.
Tamponnez, clonez et réécrivez une capture autant que vous voulez : elle ne correspondra jamais à une session certifiée, et c’est la session certifiée qu’un tribunal demande. Certifier une capture d’écran montre les étapes.
Questions fréquentes sur les fausses captures d’écran
Comment fabrique-t-on une fausse capture d’écran ?
Avec n’importe quel éditeur d’images, ou avec GoTamper.it dans le navigateur : une date et un lieu incrustés dans le coin, un message cloné là où il n’était pas, des métadonnées d’appareil réécrites. Cela prend quelques minutes. L’intérêt de ce guide, c’est la suite : chacune de ces modifications laisse une trace, et une capture d’écran n’a jamais rien prouvé à elle seule.
Peut-on savoir si une capture d’écran est fausse ?
Souvent, oui. La taille de l’image et le téléphone des métadonnées ne concordent pas, le texte tamponné a d’autres bords, les bulles clonées sont identiques aux originales, et la vraie conversation existe toujours dans l’application et sur ses serveurs. Ce à quoi une fausse capture ne survit pas, c’est la comparaison avec la source.
Une capture d’écran vaut-elle comme preuve ?
Seulement avec quelque chose qui la soutient. Seule, n’importe qui peut la contester ; avec une acquisition forensique de la session qui la confirme, elle devient plus qu’une image.
Comment prouver ce qu’une page web ou une conversation montrait vraiment ?
En certifiant la session, pas l’image. Avec Forensic Browser ou l’extension TrueScreen, la session de navigation est acquise et scellée avec un horodatage qualifié dans un rapport que n’importe qui peut vérifier, en dehors du fichier. La capture devient une pièce jointe ; la preuve, c’est le rapport.
La session, pas la capture
Avec Forensic Browser et l’extension TrueScreen, la session de navigation est certifiée avec un horodatage qualifié et un cachet numérique officiel : la capture devient une pièce jointe, la preuve est le rapport.
Rédaction de TrueScreen
Cette section est assurée par la rédaction de TrueScreen, qui réunit des compétences en informatique légale, en droit de la preuve numérique et en conformité réglementaire. Chaque contenu est vérifié sur des sources primaires : textes de loi, décisions publiées, normes techniques et documentation officielle, toujours citées dans le texte.


