Screenshot fälschen: Datum, Ort und Nachrichten, die es nie gab
Aktualisiert am
Einen Screenshot fälschen dauert wenige Minuten und braucht kein Können: ein Datum und ein Ort in die Ecke geschrieben, eine Nachricht dorthin kopiert, wo sie nie war, Metadaten, die behaupten, das Bild stamme von einem Samsung-Telefon. Alles, was ein Chat-Screenshot „beweist“, lässt sich nachträglich hineinschreiben. Diese Anleitung zeigt Schritt für Schritt, wie man einen Screenshot fälscht, und danach, warum ein Screenshot für sich allein nie etwas bewiesen hat.
Dafür verwenden wir GoTamper.it, ein vollständiges, kostenloses und öffentliches Werkzeug, mit dem sich jede Art von Datei (Fotos, Videos, Screenshots, PDF, Audio) direkt im Browser bearbeiten lässt: Nichts wird hochgeladen, nichts wird gespeichert. Der Chat hier ist erfunden: Namen und Nachrichten sind Fiktion.
Diese Anleitung gehört zu einer Reihe, die mit KI-Bilder erkennen beginnt.
Screenshot fälschen in vier Schritten
Schritt 1: Screenshot laden
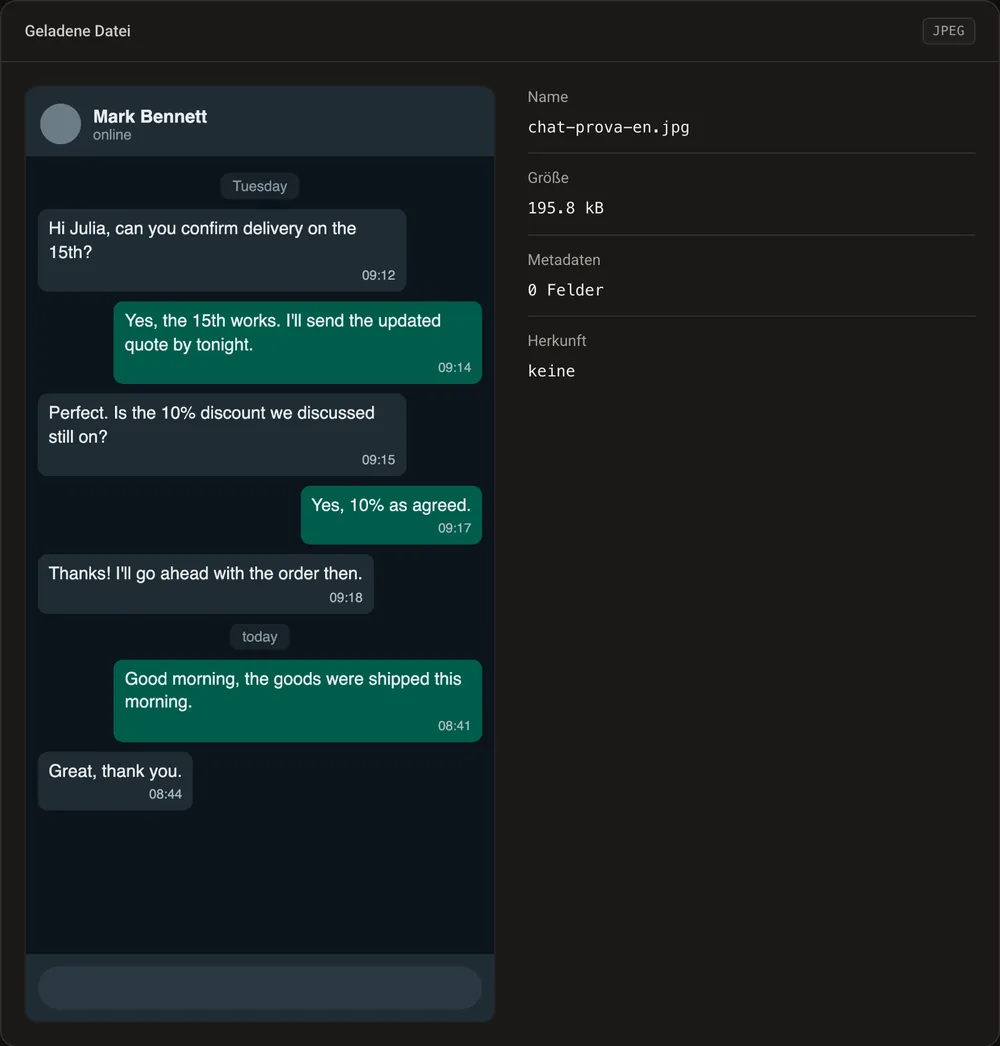
Ziehen Sie den Screenshot auf GoTamper.it. Unserer zeigt einen Chat über eine Lieferung und einen Rabatt, 1170 mal 2340 Pixel, ganz ohne Metadaten: Ein Screenshot trägt nie eine Kamera, ein Datum oder einen Ort in sich. Das ist das Erste, was man sich merken sollte.
Schritt 2: Datum und Ort in die Pixel schreiben
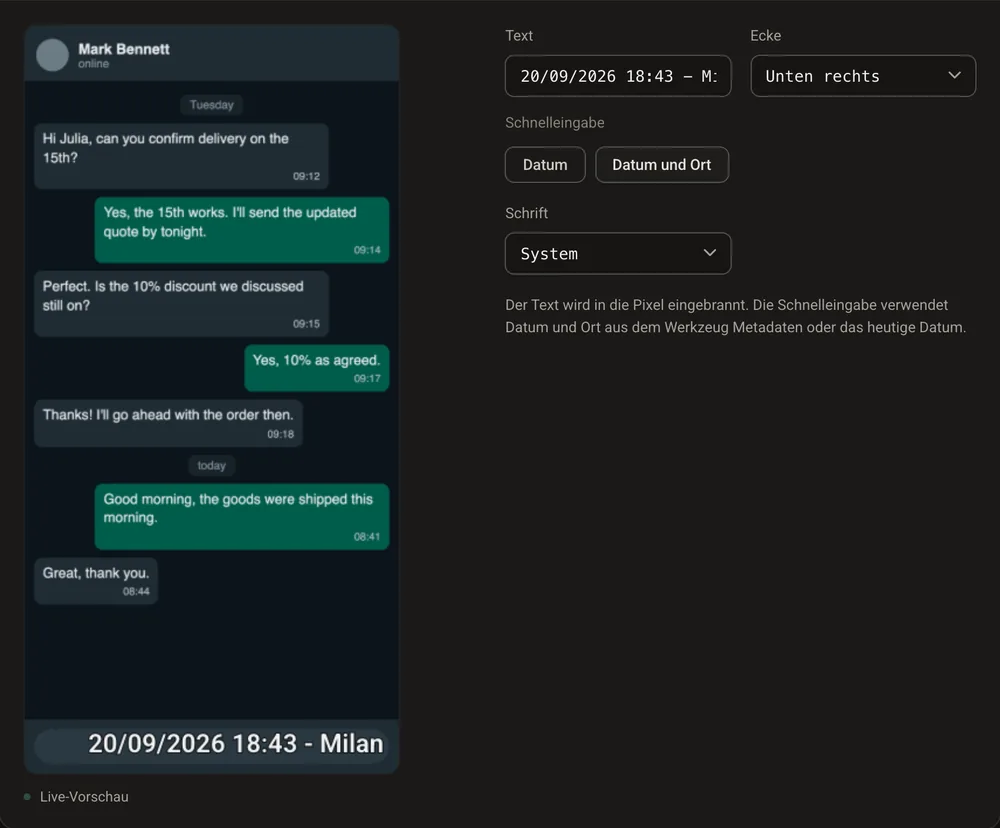
Öffnen Sie den Reiter Text-Overlay und drücken Sie Datum und Ort. GoTamper.it schreibt das aktuelle Datum, die Uhrzeit und den gewählten Ort in die Ecke des Bildes, in die Pixel, wie der Stempel einer Kamera-App. Unserer sagt 20.09.2026, 18:43, Mailand.
Schritt 3: eine Nachricht erscheinen lassen
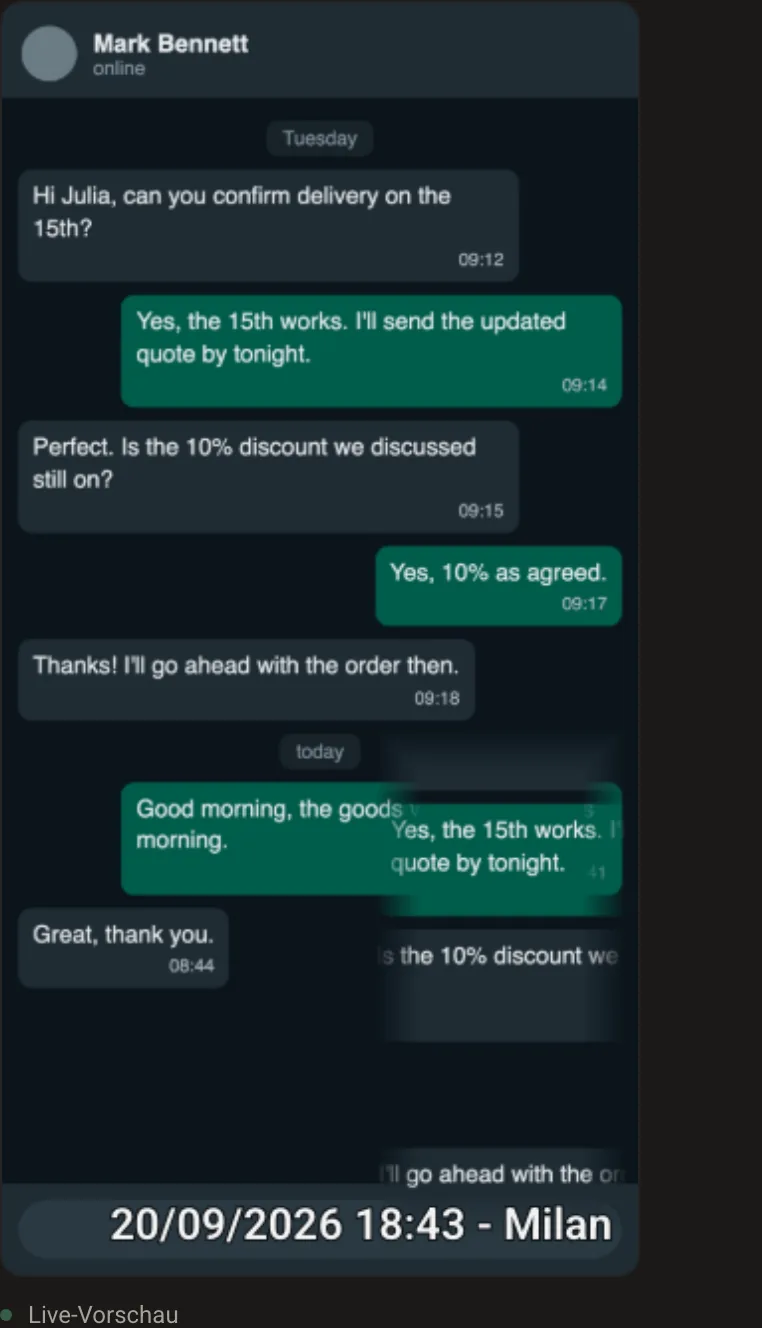
Öffnen Sie den Reiter Änderungen und bewegen Sie den Regler Clone patch. Er kopiert einen Bereich des Bildes über einen anderen: In einem Chat tauchen so frühere Nachrichten weiter unten wieder auf, wo sie nie standen. GoTamper.it macht das absichtlich grob, um den Mechanismus zu zeigen; eine geduldige Hand mit jedem Bildeditor macht es sauber.
Schritt 4: ein Telefon, ein Datum und einen Ort hinzufügen
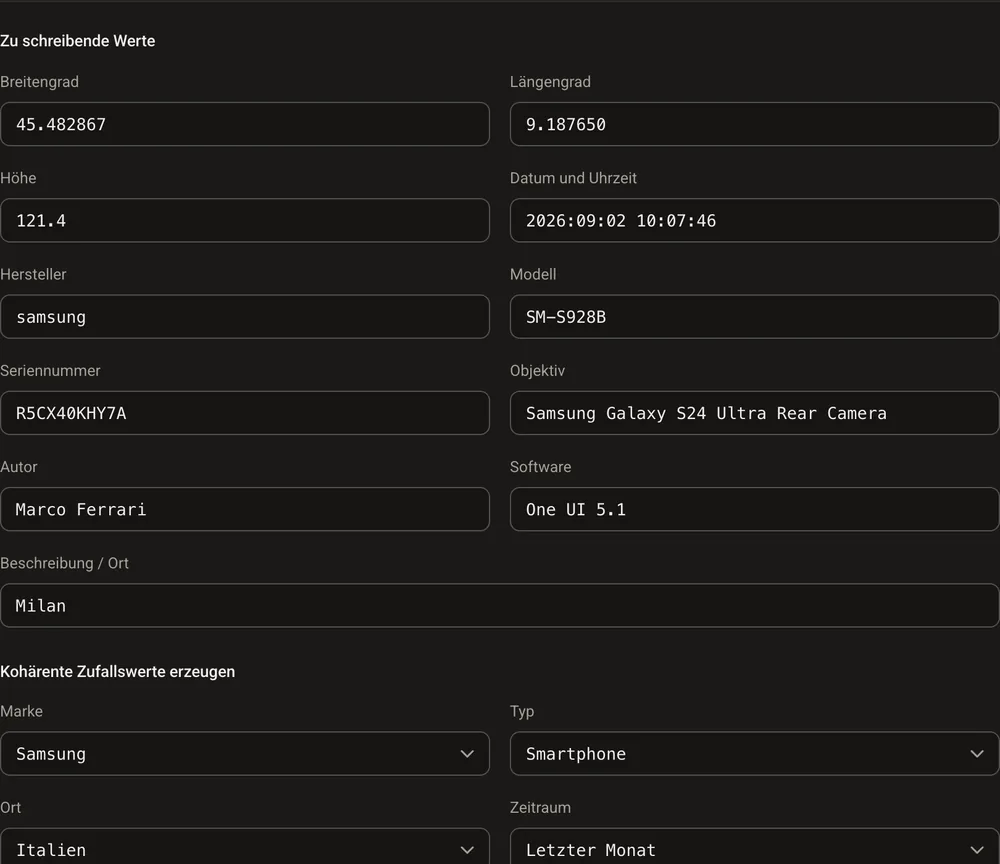
Wählen Sie im Reiter Metadaten Umschreiben und nutzen Sie den Generator: Samsung, Smartphone, Italien, letzter Monat. Der Screenshot trägt jetzt ein Galaxy S24 Ultra, One UI 5.1, Koordinaten in Mailand und ein Datum von Anfang September. Öffnen Sie Ergebnis und laden Sie herunter: 0 Felder vorher, 18 nachher.
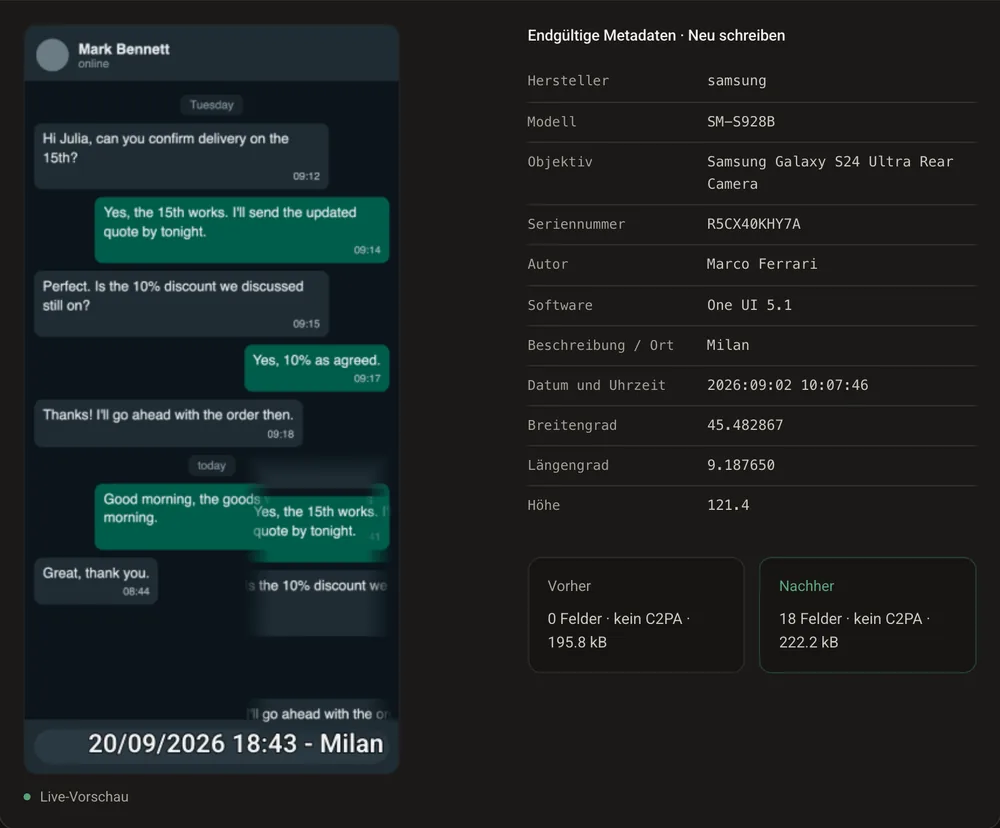
Ergebnis: ein Chat, den es nie gab, mit Datum, Ort und Telefon.
Oder mit KI von Grund auf erzeugen
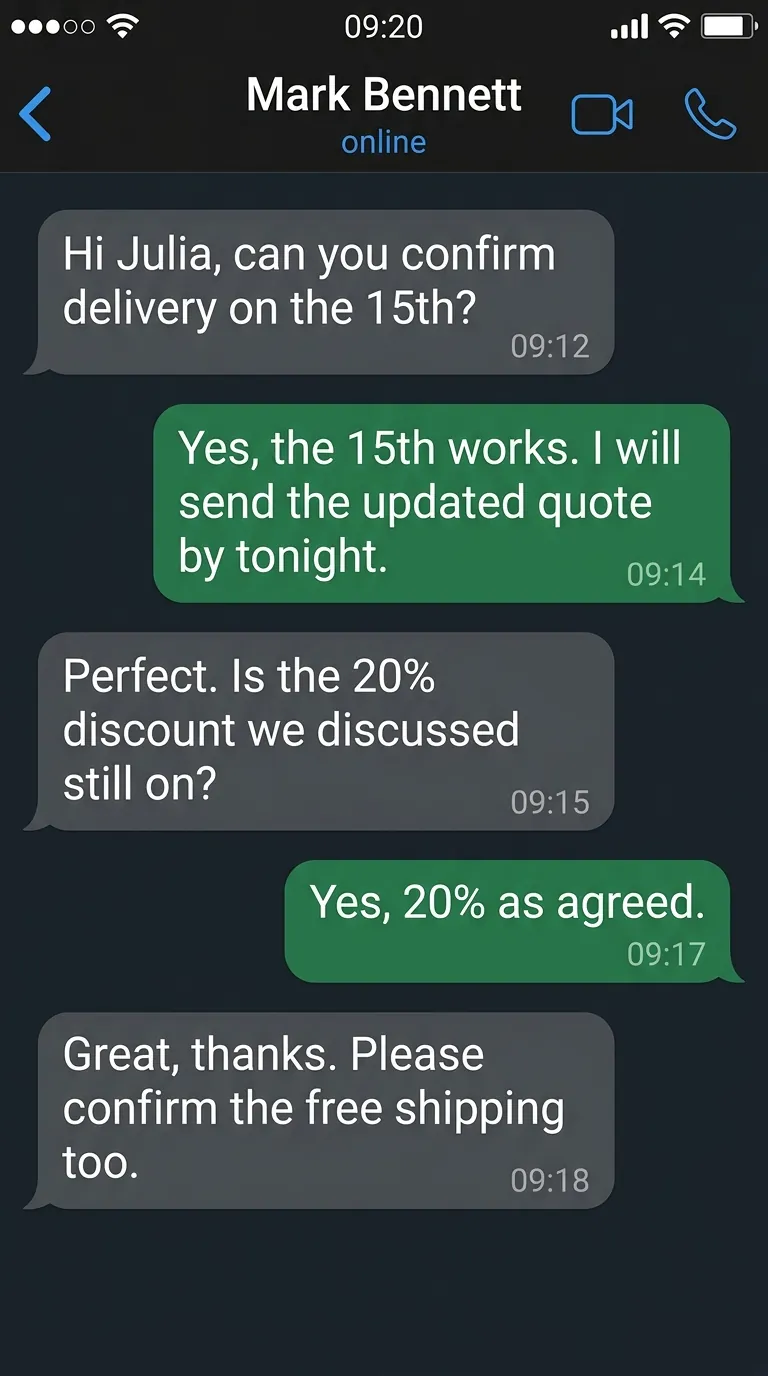
Wenn der Screenshot genau das sagen soll, was Sie wollen, brauchen Sie nicht einmal einen echten zum Bearbeiten: Ein KI-Bildgenerator erstellt ihn aus einer Beschreibung. Wir haben Gemini um einen Chat im dunklen Design gebeten, mit einem Kontakt dieses Namens, fünf Nachrichten mit Uhrzeiten und einer Statusleiste, und hatten das Bild hier in unter einer Minute. Die Namen, der Rabatt von 20% und der kostenlose Versand stehen alle im Prompt. Laden Sie es in GoTamper.it, und Schritt 4 gibt ihm ein Telefon, ein Datum und einen Ort wie jedem anderen Screenshot.
Auch ein mit KI erzeugter Screenshot hinterlässt Spuren. Dieser ist 768 mal 1376 Pixel groß, ein Format, das kein Telefonbildschirm verwendet, und er kommt mit Content Credentials, die in der Datei selbst erklären, dass er von einem Algorithmus erzeugt und von Google signiert wurde:
$ c2patool chat-ai.png
claim_generator   : Google C2PA Core Generator Library
digitalSourceType : trainedAlgorithmicMedia
signature issuer  : Google LLC
signature time    : 2026-09-20T16:48:55+00:00
$ exiftool -ImageSize chat-ai.png
Image Size        : 768x1376
Ein Klick im Reiter Metadaten entfernt sie, wie wie man Content Credentials entfernt zeigt. Eine Datei ohne Content Credentials ist deshalb nicht verdächtig: Sie sagt nur weniger. Und genau das ist das Problem eines erzeugten Chats: Dahinter steht keine App, kein Telefon und kein Server, also gibt es nichts, womit man ihn vergleichen könnte.
Was die Kommandozeile zeigt
Dieselbe Prüfung mit ExifTool. Vorher hat der Screenshot nichts zu sagen außer seiner Größe:
$ exiftool -Make -Model -Software -DateTimeOriginal -GPSLatitude -ImageSize screenshot.jpg
Image Size        : 1170x2340
Nachher behauptet er ein Telefon, ein Datum und einen Ort. Und er behält seine Größe, und genau da zerbricht die Geschichte:
$ exiftool -Make -Model -Software -DateTimeOriginal -GPSLatitude -ImageSize screenshot-fake.jpg
Make              : samsung
Model             : SM-S928B
Software          : One UI 5.1
Date/Time Original: 2026:09:02 10:07:46
GPS Latitude      : 45 deg 28' 58.32" N
Image Size        : 1170x2340
Was den Trick weiterhin verrät
Ein Screenshot ist das Foto eines Bildschirms, und jede Änderung hinterlässt eine Spur:
- 1170 mal 2340 Pixel ist ein iPhone-Bildschirm; ein Galaxy S24 Ultra macht Screenshots mit 1440 mal 3120. Metadaten und Bild erzählen zwei verschiedene Geschichten;
- ein Screenshot hat keine Kamera-Metadaten: Jedes Kamera-, Objektiv- oder GPS-Feld in einem Screenshot wurde nachträglich hinzugefügt;
- der Datumsstempel in der Ecke ist gezeichneter Text, mit Kanten und Glättung, die nicht zum Rest der Oberfläche passen;
- die geklonten Sprechblasen sind Pixel für Pixel identisch mit den Originalen, und der geklonte Bereich hat harte Kanten;
- ein mit KI erzeugter Screenshot hat ein Format, das kein Telefon verwendet, und, bis jemand sie entfernt, Content Credentials, die sagen, dass er erzeugt wurde;
- die App bewahrt die echte Unterhaltung, auf beiden Telefonen und oft auf einem Server: Ein Screenshot ist die Kopie einer Kopie.
Einen Screenshot fälschen ist leicht; ihn zu verteidigen nicht. Ein Screenshot für sich allein ist eine Behauptung, kein Beweis, und vor Gericht wird er mit der Quelle verglichen.
Warum das für einen zertifizierten Beweis nichts ändert
Ein Screenshot ist ein Bild; zu beweisen ist, was auf dem Bildschirm geschah. Genau das zertifiziert TrueScreen. Der Forensic Browser und die Erweiterung für Chrome und Edge erfassen die Browsersitzung selbst, Seite für Seite, samt Netzwerkverkehr, und versiegeln sie mit dem Fingerabdruck der Datei, einem offiziellen digitalen Siegel und einem qualifizierten Zeitstempel, international anerkannt, in einem Bericht, den jeder prüfen kann. Auf dem Telefon tut die TrueScreen App dasselbe für Fotos und Videos.
Stempeln, klonen und umschreiben Sie einen Screenshot, so viel Sie wollen: Er wird nie zu einer zertifizierten Sitzung passen, und die zertifizierte Sitzung ist es, wonach ein Gericht fragt. Screenshot zertifizieren zeigt die Schritte.
Häufige Fragen zu gefälschten Screenshots
Wie fälscht man einen Screenshot?
Mit jedem Bildeditor oder mit GoTamper.it im Browser: Datum und Ort in die Ecke geschrieben, eine Nachricht dorthin geklont, wo sie nie war, Kamera-Metadaten umgeschrieben. Das dauert Minuten. Worum es in dieser Anleitung geht, ist, was danach kommt: Jede dieser Änderungen hinterlässt eine Spur, und ein Screenshot hat für sich allein nie etwas bewiesen.
Kann man erkennen, ob ein Screenshot gefälscht ist?
Oft ja. Bildgröße und Telefon in den Metadaten widersprechen sich, der gestempelte Text hat andere Kanten, die geklonten Sprechblasen sind identisch mit den Originalen, und die echte Unterhaltung existiert weiter in der App und auf ihren Servern. Was ein gefälschter Screenshot nicht übersteht, ist der Vergleich mit der Quelle.
Gilt ein Screenshot als Beweis?
Nur mit etwas, das ihn stützt. Für sich allein kann ihn jeder anfechten; mit einer forensischen Erfassung der Sitzung, die ihn bestätigt, ist er mehr als ein Bild.
Wie beweise ich, was eine Webseite oder ein Chat wirklich gezeigt hat?
Indem Sie die Sitzung zertifizieren, nicht das Bild. Mit dem Forensic Browser oder der TrueScreen-Erweiterung wird die Browsersitzung erfasst und mit einem qualifizierten Zeitstempel in einem Bericht versiegelt, den jeder prüfen kann, außerhalb der Datei. Der Screenshot wird zur Anlage; der Beweis ist der Bericht.
Die Sitzung, nicht der Screenshot
Mit dem Forensic Browser und der TrueScreen-Erweiterung wird die Browsersitzung mit einem qualifizierten Zeitstempel und einem offiziellen digitalen Siegel zertifiziert: Der Screenshot wird zur Anlage, der Beweis ist der Bericht.
Redaktion von TrueScreen
Dieser Bereich wird von der Redaktion von TrueScreen betreut, die Kompetenzen in digitaler Forensik, Beweisrecht und regulatorischer Compliance vereint. Jeder Inhalt wird anhand von Primärquellen geprüft: Gesetzestexte, veröffentlichte Urteile, technische Normen und offizielle Dokumentation, stets im Text zitiert.


